#electrumwalletbugletrogueserversstealfunds
$BNB
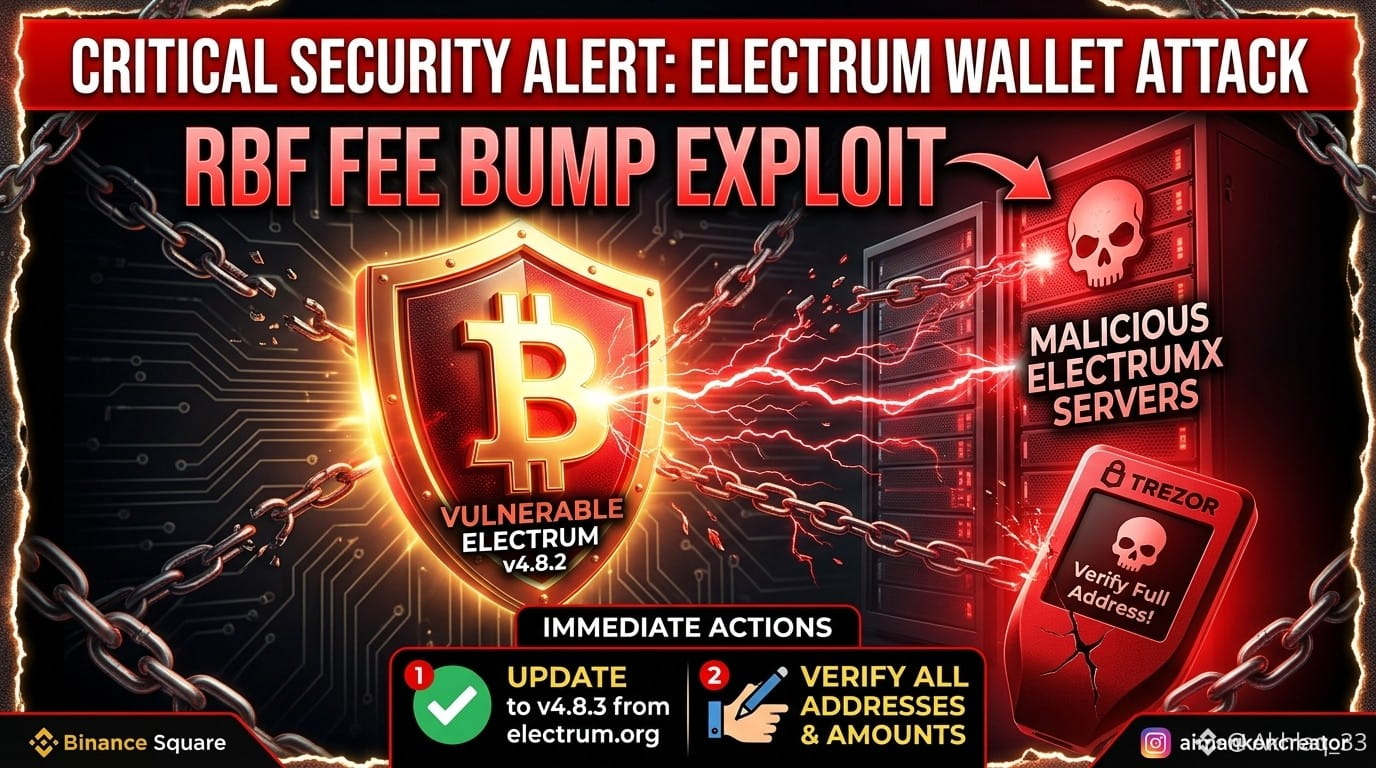
🚨 重大なセキュリティ警告:Electrumウォレットの脆弱性とRBF悪用
Electrum Bitcoinウォレットを使用している場合、手数料引き上げ取引の際にユーザー資金が危険にさらされる、深刻度の高い脆弱性が公開されました。開発者はこの問題に対処するパッチ(v4.8.3)を10月24日にリリースしました。
攻撃の仕組み
取引の傍受:悪意のある、または不正なElectrumサーバーが、ユーザーが通常どおりブロードキャストした取引を傍受し、より広範なネットワークに届かないようにします。
偽の取引への置き換え:サーバーはユーザーのウォレット履歴に偽造された競合取引を挿入し、資金を攻撃者のアドレスへ送金させます(多くの場合、送金先として指定したアドレスの末尾4文字と一致する、よく似たアドレスが使われます)。
罠(Replace-By-Fee):取引が手数料ゼロのまま「停滞」または未確認の状態に見えるため、Replace-By-Fee(RBF)を使って処理を速めようとしたユーザーは、意図せず不正な取引に署名してしまい、資金を失います。
ユーザーに必要な対応
直ちにアップデート:未確認の支出取引に対する署名検証が必須となるElectrumバージョン4.8.3以降にアップグレードしてください。
公式ソースを確認:ソフトウェアは必ず公式ウェブサイト(Electrum)からダウンロードし、署名を検証してください。
詳細を再確認:取引への署名や手数料の引き上げを行う前に、受取人のアドレス全体と金額を必ず慎重に確認してください。
接続を保護:信頼できる公開サーバーのみに接続するか、独自のプライベートバックエンド(ElectrumXやElectrum Personal Serverなど)をホストすることを検討してください。
安全を確保し、オンチェーンで承認する内容は必ず確認しましょう!