#electrumwalletbugletrogueserversstealfunds 🚨 ELECTRUMウォレットの不具合:悪意あるサーバーがビットコインの送金先を変更する可能性
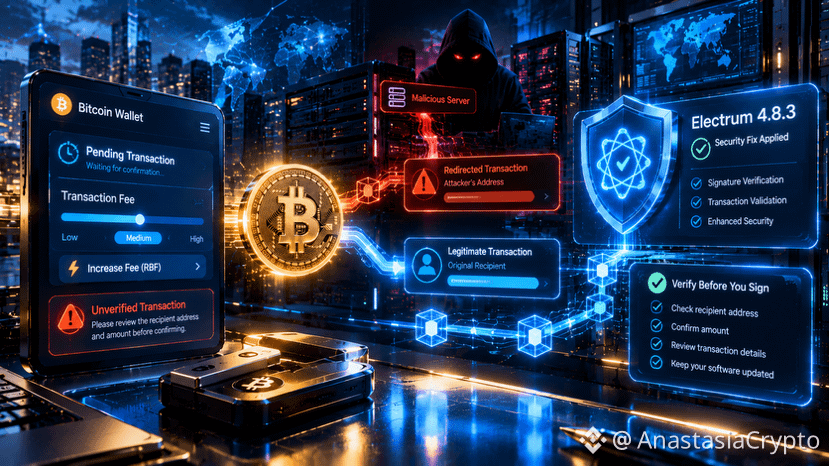
ビットコインの通常の取引手数料の引き上げが、Electrumウォレットのユーザーにとって潜在的なセキュリティリスクとなりました。
🔎 何が起きたのか?
悪意あるサーバーが、正当な未承認取引を隠し、攻撃者が管理するアドレスへ資金を送る、内容の異なる取引を表示する可能性がありました。ユーザーがReplace-by-Fee(RBF)を使って送金を早めようとすると、気づかないうちに不正な取引を承認してしまうおそれがありました。
⚠️ ユーザーが知っておくべきこと:
🔹 報告された脆弱性の影響を受けるのは、Electrum 4.8.3より前のバージョンです。
🔹 開発者は2026年10月24日にElectrum 4.8.3をリリースし、該当する未承認取引の署名チェックを追加しました。
🔹 少なくとも1人のユーザーがビットコインを失ったと報告しています。被害総額やインシデントの全容は、まだ公表されていません。
🔹 ユーザーは修正済みのバージョンに更新し、署名する前や手数料を引き上げる前に、受取人のアドレス全体と取引額を慎重に確認してください。
💡 より大きな教訓
自己管理型のウォレットを使えば、ユーザーは自身の暗号資産を管理できます。しかし、ウォレットの安全性は取引の確認方法にも左右されます。保留中の送金を早めるといった慣れた操作でも、慎重に確認する必要があります。
ウォレットのセキュリティは、ローカルでの取引検証と信頼できるサーバーのどちらにより依存すべきだと思いますか?ぜひ下で意見を聞かせてください。👇
#Bitcoin #Electrum #CryptoSecurity
$BTC $DASH $INIT