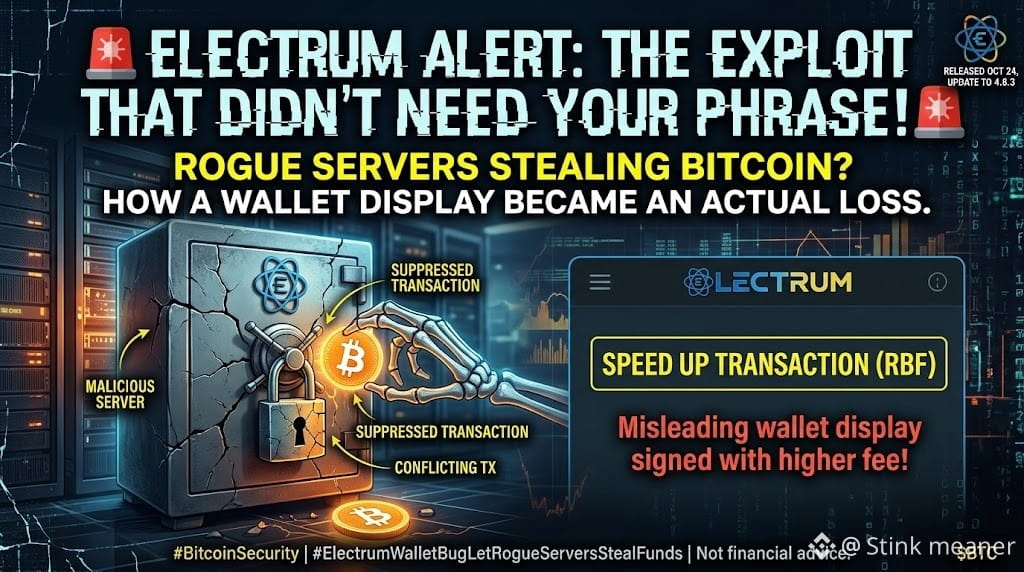
🚨 Electrumの脆弱性は、盗まれたリカバリーフレーズを必要とするものではありませんでした。ビットコイン取引を早く処理しようとしたユーザーが標的でした。
#electrumwalletbugletrogueserversstealfunds
Electrumは、バージョン4.8.3より前のバージョンに影響する脆弱性を公表しました。修正版は10月24日にリリースされました。
攻撃の仕組みは次のとおりです。
悪意のあるサーバーは、正規の送金取引を妨害し、ウォレットの取引履歴上で、資金を攻撃者のアドレスに送る競合する無効な取引に置き換えることができました。
その取引は保留中に見えました。ユーザーがReplace-by-Fee(手数料による置き換え)を使って処理を速めようとすると、Electrumがより高い手数料を設定した置き換え取引に署名する可能性があり、誤解を招くウォレット表示が実際の損失につながるおそれがありました。
開発者には2件の報告が寄せられました。そのうち1件では、ユーザーが手数料を引き上げた後に資金を失いました。損失額は公表されていません。
これは、Electrumのすべてのユーザーが危険にさらされていたことを示すものではありません。注意喚起によると、自分が運用するサーバーを含む、信頼できるサーバーにのみ接続していたクライアントは影響を受けませんでした。
まずはバージョン4.8.3以降に更新し、署名する前に取引先のアドレスと金額を確認してください。特に、未承認取引を置き換える場合は注意が必要です。
ユーザーはウォレットソフトウェアをもっと信頼すべきでしょうか。それとも、承認するすべての取引を独立して確認すべきでしょうか?
DYOR(ご自身で調査してください):投資助言ではありません。
$BTC $DASH
#ElectrumWalletBugLetRogueServersStealFunds #ElectrumFixesHighRiskExploitInVersionsBefore4.8.3 #BitcoinSecurity #SAFU🙏