#electrumwalletbugletrogueserversstealfunds
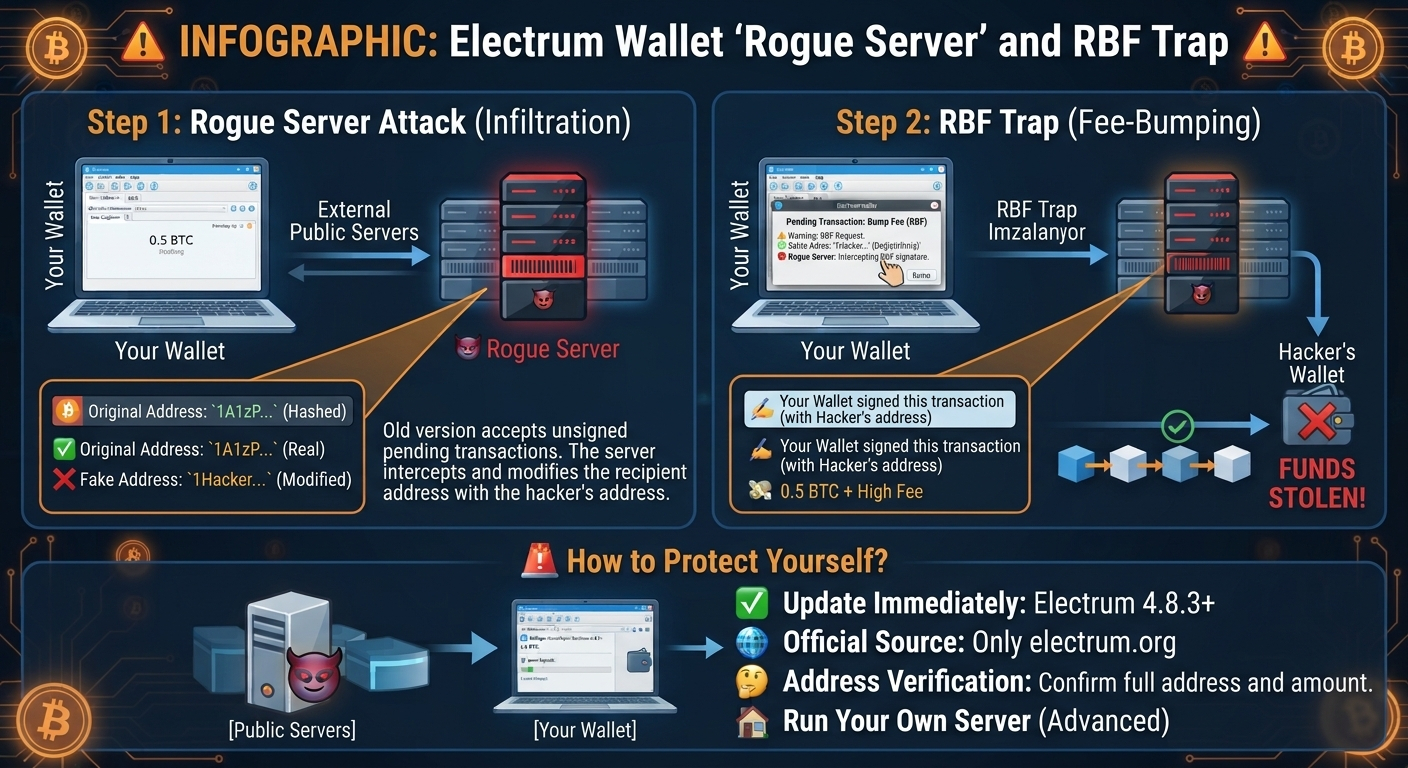
偽サーバーの罠はどのように仕組まれているのか?
脆弱な入り口:古いバージョンのElectrumは、未承認(保留中)の取引を署名確認なしで受け入れていました。🔓ハッカーの侵入:悪意のあるサーバーが送信した送金を横取りし、受取人のアドレスを密かに自分のアドレスへ変更しました。しかも、気づかれないようにアドレスの下4桁をあなたのものと同じにしていました!😈🕵️♂️手数料の罠:取引が遅れて、速度を上げようとRBF(手数料の引き上げ)ボタンを押した瞬間、ウォレットはバックグラウンドでハッカーの偽アドレスに署名し、ビットコインが盗まれてしまいました!📉💸
どうすれば防げる?
バージョンを更新する:この致命的な脆弱性を修正したElectrum 4.8.3に、すぐにアップデートしてください。🆕公式サイトを利用する:アップデートは、公式ウェブサイトelectrum.orgからのみダウンロードしてください。🌐アドレスを確認する:送金時や手数料を引き上げる際は、受取人のアドレス全体を必ず目で確認してください。🧐
$BTC $BCH $BSV