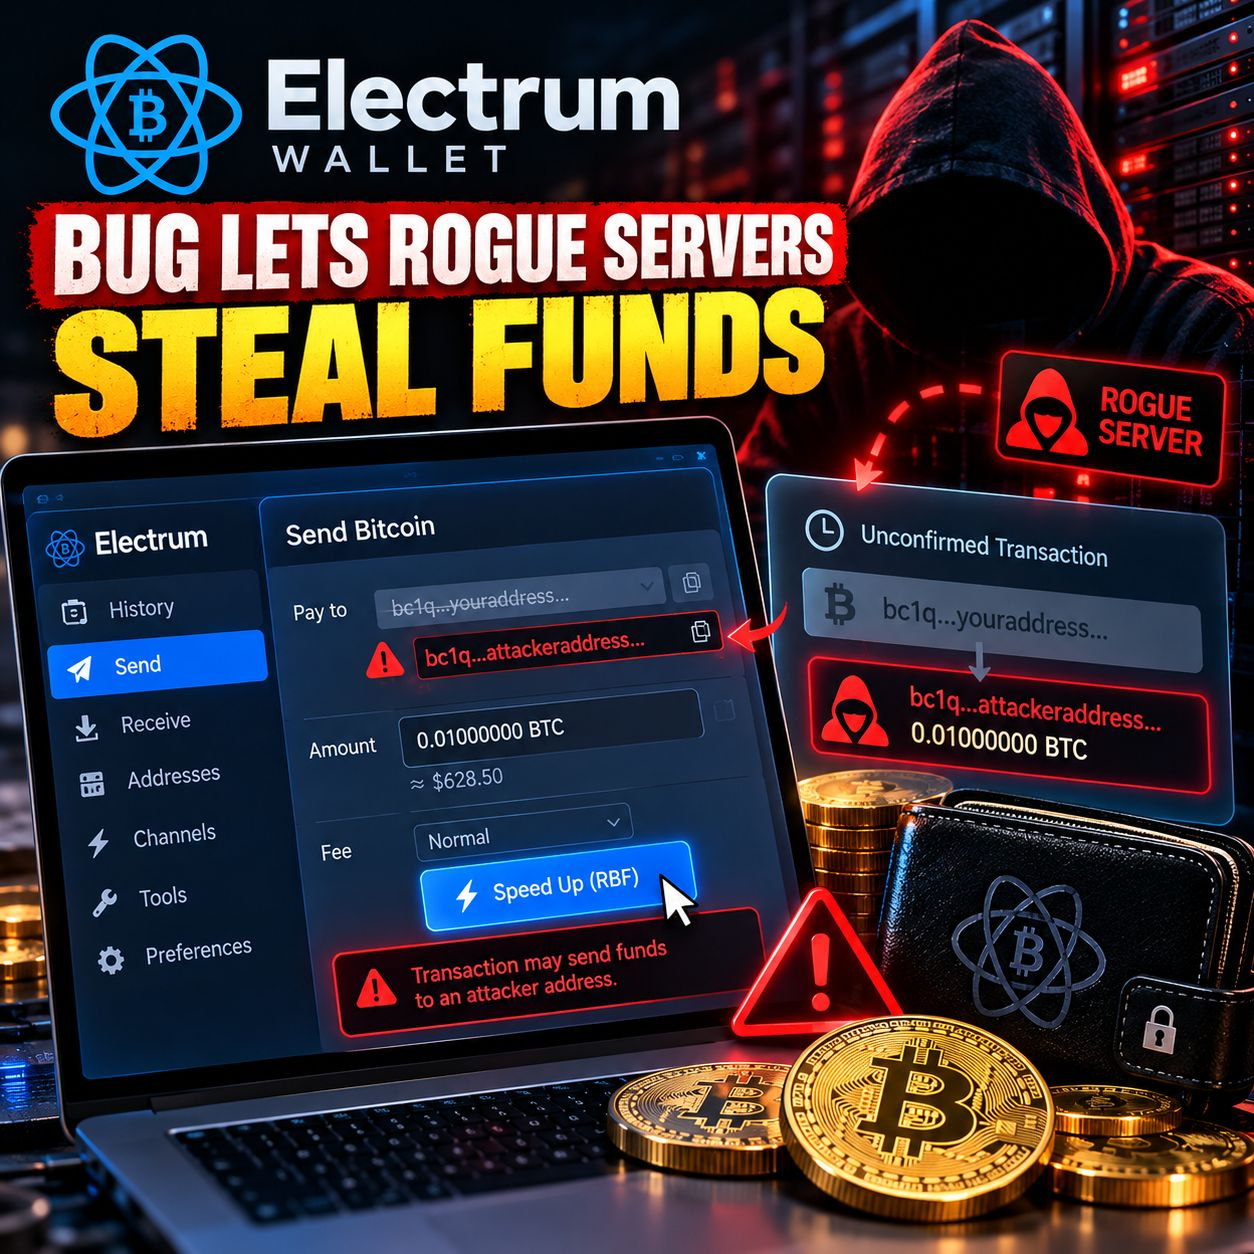
#electrumwalletbugletrogueserversstealfunds 🚨 Electrumウォレットのバグ: 定例の手数料引き上げがビットコイン盗難リスクに変わった
Electrumの高深刻度脆弱性により、一部のビットコイン取引がどのように処理されていたかに重大な弱点が明らかになりました。10月24日、悪意あるサーバーがこの欠陥を悪用していたという報告を受け、開発者はバージョン4.8.3を公開しました。少なくとも1人のユーザーが資金を失ったことを確認しています。
攻撃の仕組みは次のとおりです。
⚠️ 不正なサーバーは、正当な未確認の支払いを隠し、攻撃者に資金を送る偽の取引を表示することができました。ユーザーが、停止しているように見える支払いを手数料を上げて早く処理しようとすると、脆弱なウォレットは、ビットコインを攻撃者へ送る置き換え取引に署名してしまう可能性がありました。
この問題は、悪意あるサーバーに接続した場合の4.8.3より前のElectrumバージョンに影響しました。開発者は2件のインシデント報告を受けており、そのうち1件には実際の損失が含まれていました。盗まれた総額は公表されていません。
🔐 ユーザーがすべきこと:
• 公式Electrum वेबसाइटを使用して、Electrumをバージョン4.8.3以降に更新する。
• 取引に署名する前に、受取先アドレス全体と金額を確認する。
• Replace-by-Fee(RBF)を使用する前に、保留中の支払いを再確認する。
• 自分自身のものを含め、信頼できるサーバーのみに接続することを検討する。
この件は、重要なセルフカストディの教訓を示しています。正当なウォレットソフトウェアであっても、未確認取引データを外部サーバーに依存している場合にはリスクに直面し得るということです。
セキュリティは秘密鍵を守ることだけではありません。署名する前に、自分が何を承認しているかを確認することでもあります。
手数料を増やす前に、取引の完全なアドレスを確認したことはありますか? 🔎
#Bitcoin #ElectrumWallet #CryptoSecurity #BTC #BinanceSquareCreatorA
$ENA $REZ $BABY