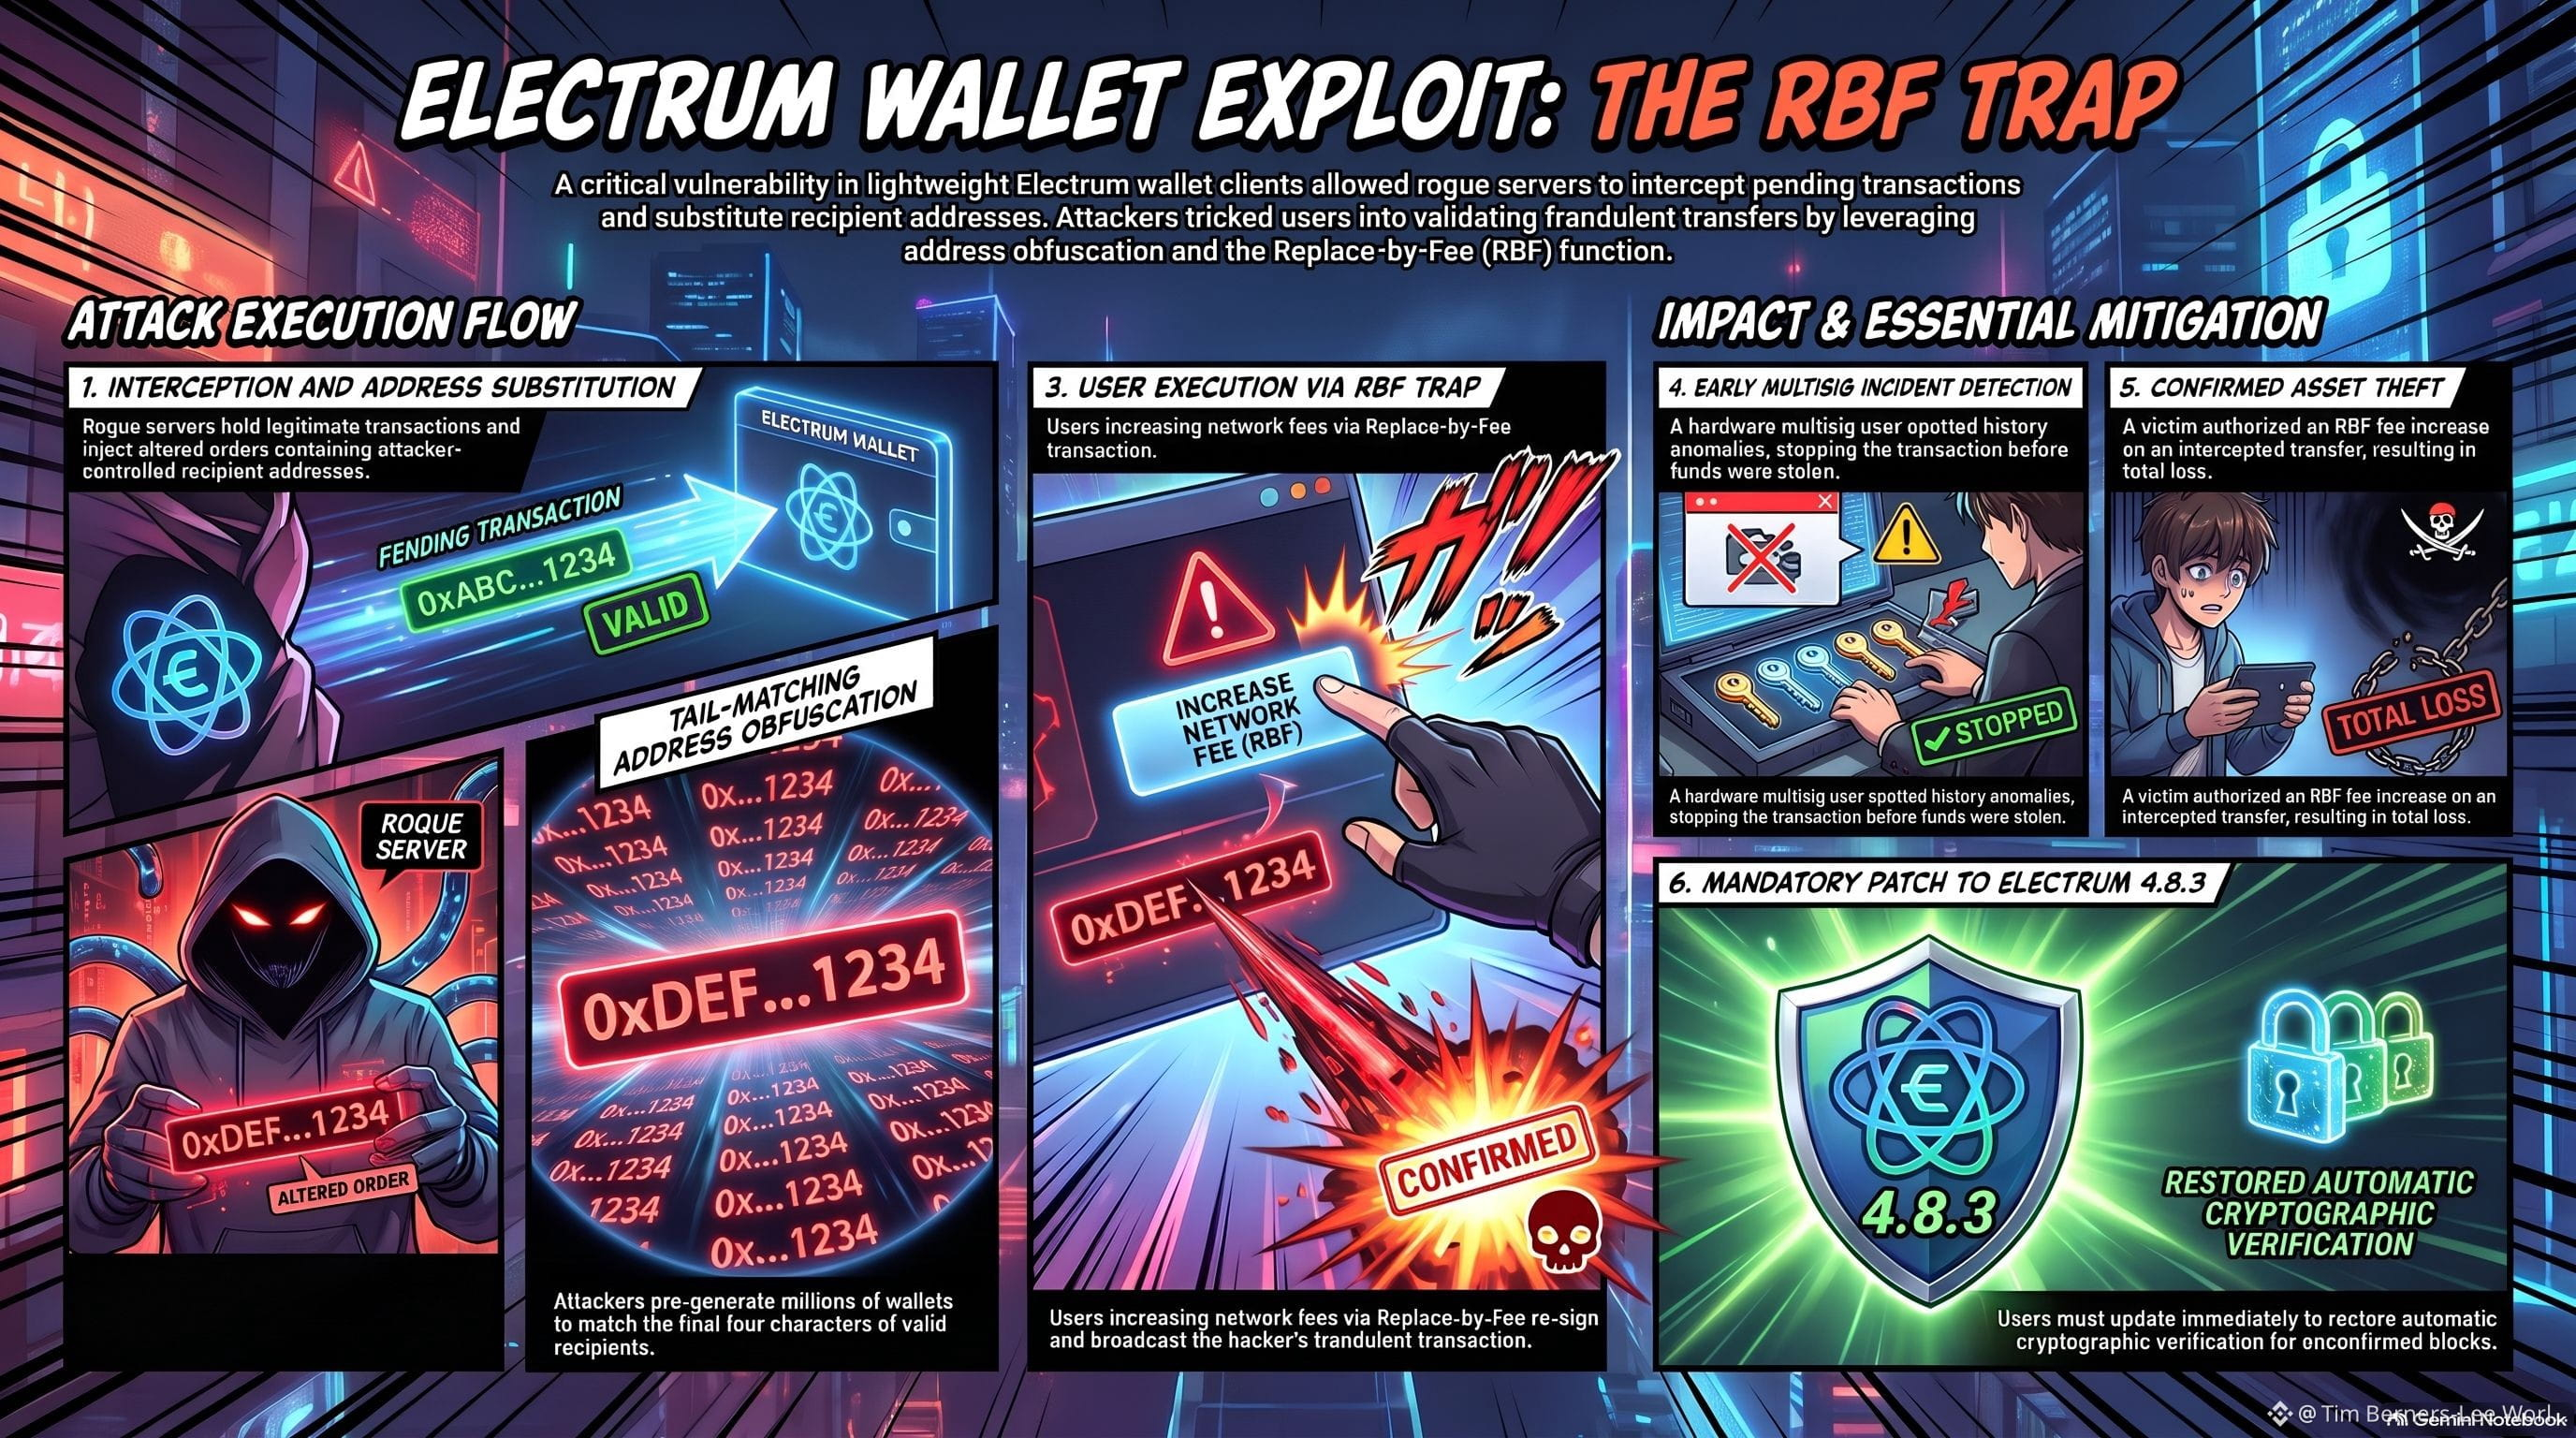
⚠️Electrumのバージョン4.8.3の公開を受け、保有者のデジタル資産を保護するための必須手順が定められました⚠️
⚠️#electrumwalletbugletrogueserversstealfunds ⚠️1. RBFによる罠の有効化: 送金の遅延が見られると、ユーザーは自然な流れでReplace-by-Fee(RBF)の統合機能を利用し、ネットワーク手数料を増額して処理を加速させます⚠️このボタンを押すと、ウォレットソフトウェアは変更されたデータ(tx2)を読み取り、構造を再生成し、新しい手数料を計算して、最終署名をユーザーに要求します。被害者が秘密鍵またはハードウェアウォレットで手数料増額を承認した時点で、ハッカーのアドレスに法的な有効性が与えられ、The Defiantのブロックチェーンへ不可逆的な盗難が伝播します。
⚠️ 隠蔽の手口: 小さな画面での簡易確認では送金先の変更が一目で発見されないようにするため、⚠️攻撃者はコンピュータツールを用いて、元の実際の受取人アドレスの末尾4文字と完全に一致するアドレスが得られるまで、何百万もの大量の送金先ウォレットを事前生成しました