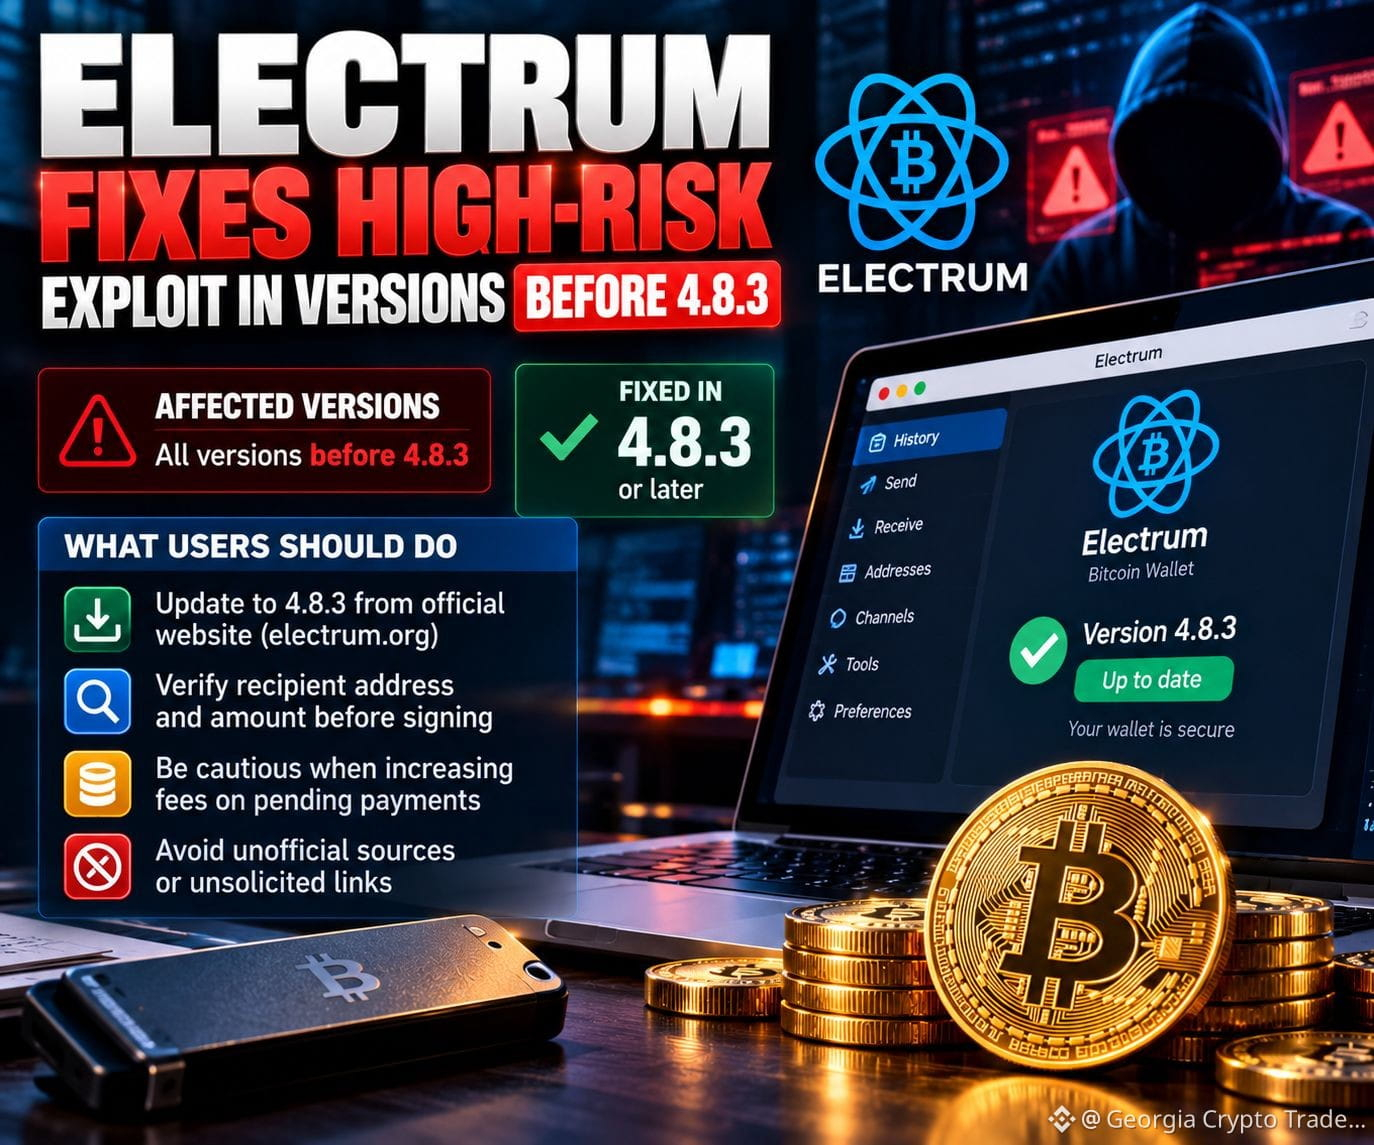
#electrumfixeshighriskexploitinversionsbefore4.8.3 🚨 Electrum Walletが重大なリスクの脆弱性を修正:Bitcoinユーザーは対応を
Electrumは、悪意のあるサーバーがBitcoinの支払いを不正にリダイレクトするために悪用していた重大度の高い脆弱性を公表し、バージョン4.8.3をリリースしました。この問題は4.8.3より前のすべてのバージョンに影響します。開発者は、資金の損失を伴うケースを含む2件のインシデント報告を確認しました。
🔍 脆弱性はどのように悪用されたのか?
悪意のあるサーバーは、ユーザーが送信した未承認の支払いを隠し、資金を攻撃者に送る偽のトランザクションを表示できました。ユーザーがReplace-by-Fee(RBF)を使ってトランザクション手数料を引き上げようとした際に危険が生じました。脆弱性のあるバージョンでは、その操作によって、ユーザー自身が不正な支払いに署名してしまう可能性がありました。
これは、ウォレットのセキュリティにはシードフレーズの保護だけでなく、それ以上の対策が必要であることを改めて示しています。トランザクションの確認や、ネットワークへの接続に使うソフトウェアも重要です。
🛡️ ユーザーがすべきこと:
• 公式サイト electrum.org から、Electrumをバージョン4.8.3以降にアップデートする。
• トランザクションに署名する前に、送金先のアドレス全体と金額を確認する。
• 保留中の支払いの手数料を引き上げる際は、特に注意する。
• 予期しないリンクや非公式の提供元からウォレットのアップデートをダウンロードしない。
📊 市場の見方:これは主にウォレットのセキュリティに関する問題であり、Bitcoin価格の弱気シグナルとは限りません。ただし、実際に資金が失われるインシデントは、ユーザーが基本的なセキュリティ対策を怠ると、自己管理への信頼を損なう可能性があります。
重要なポイントはシンプルです。署名前に確認し、ウォレットのソフトウェアを最新の状態に保ち、履歴に表示されているからといってトランザクションが安全だと思い込まないでください。
最近、ウォレットのバージョンを確認しましたか?
#Bitcoin #Electrum #CryptoSecurity #BTC #CryptoNews
$DASH $LUMIA $ZEC