作为一名X 平台创作者,后台的垃圾邮件多到爆,很怕一个不小心就手滑点到钓鱼链接,真挺头疼的。
尤其是那些伪装成官方账户发的邮件,你以为是洽谈合作?其实是骗子的诈骗手段。
最近刷到 @Acurast 的官方演示,提供了一个有趣的解决思路🌟:
它们想把手机算力利用起来,给邮件做一次安全筛查!
//
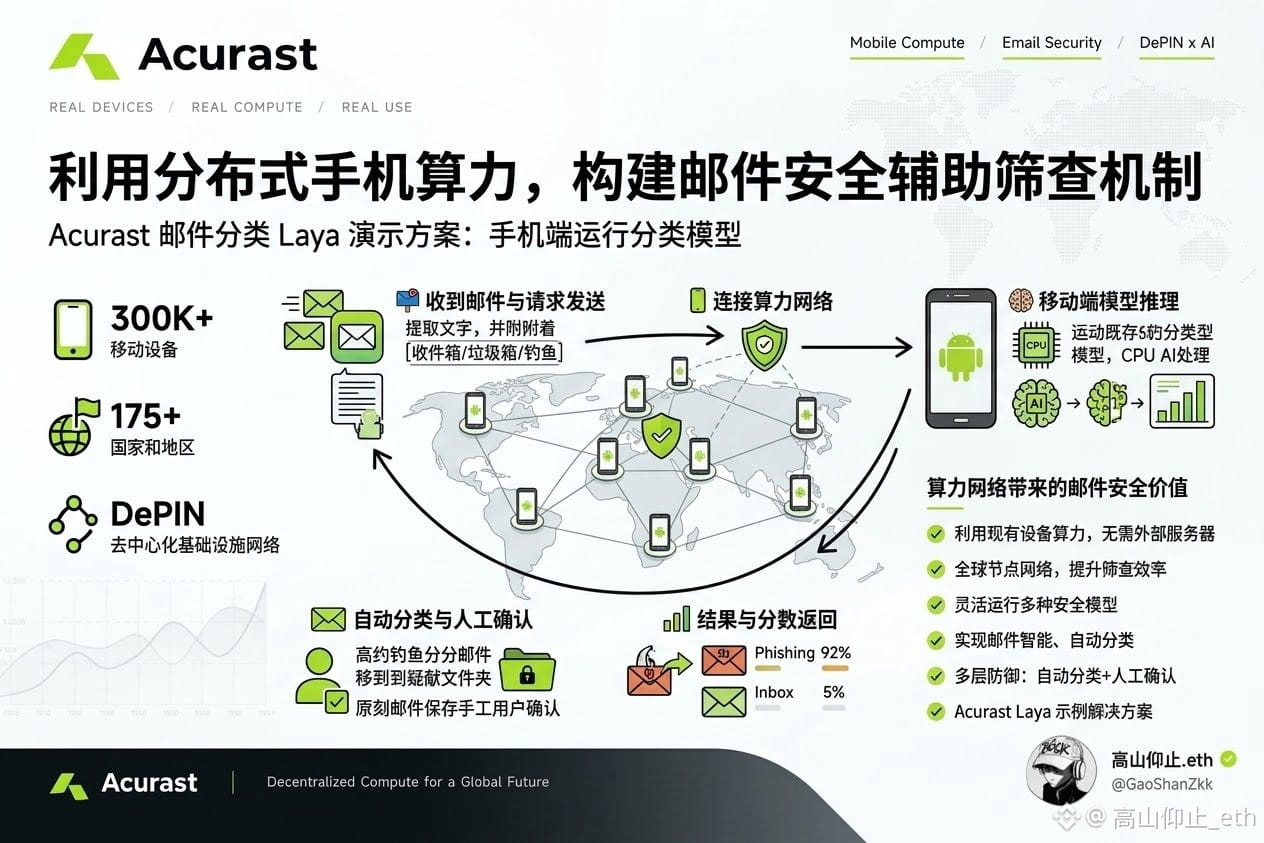
Acurast 的思路是,把符合条件的手机连接成一个计算网络,让开发者可以在手机上运行程序。
以官方的 Laya 邮件分类演示为例,整个过程并不复杂:
📬邮箱收到邮件后,应用将邮件文本和「收件箱 / 垃圾箱 / 钓鱼」三个分类选项发送给计算网络。
网络中的 Android 手机利用 CPU 运行已有的分类模型,返回判断类别和对应分数。
如果邮件被判定为钓鱼邮件,就可以将其移入可疑邮件箱,交由用户进一步确认。
整个过程相当于给邮件增加了一道自动筛查机制。
----------------------------
不过我更倾向于把它当成一道辅助防线,而不是绝对可靠的安全保障。
模型可能误判,真正的安全问题也不可能只靠一次分类就解决。
所以如果是我来用,会优先选择「筛选后人工确认」的方式:可疑邮件单独归档,原文保留,确认无误后再处理。
毕竟误删一封重要邮件的代价,有时候比多花几秒钟检查更大。
🔗演示视频:laya.acurast.com
#Acurast #ACU
尤其是那些伪装成官方账户发的邮件,你以为是洽谈合作?其实是骗子的诈骗手段。
最近刷到 @Acurast 的官方演示,提供了一个有趣的解决思路🌟:
它们想把手机算力利用起来,给邮件做一次安全筛查!
//
Acurast 的思路是,把符合条件的手机连接成一个计算网络,让开发者可以在手机上运行程序。
以官方的 Laya 邮件分类演示为例,整个过程并不复杂:
📬邮箱收到邮件后,应用将邮件文本和「收件箱 / 垃圾箱 / 钓鱼」三个分类选项发送给计算网络。
网络中的 Android 手机利用 CPU 运行已有的分类模型,返回判断类别和对应分数。
如果邮件被判定为钓鱼邮件,就可以将其移入可疑邮件箱,交由用户进一步确认。
整个过程相当于给邮件增加了一道自动筛查机制。
----------------------------
不过我更倾向于把它当成一道辅助防线,而不是绝对可靠的安全保障。
模型可能误判,真正的安全问题也不可能只靠一次分类就解决。
所以如果是我来用,会优先选择「筛选后人工确认」的方式:可疑邮件单独归档,原文保留,确认无误后再处理。
毕竟误删一封重要邮件的代价,有时候比多花几秒钟检查更大。
🔗演示视频:laya.acurast.com
#Acurast #ACU