


2026年10月22日、数百万人ものハッカーがPHPの2つの重大な脆弱性を悪用しようとしました。政府機関や企業は一部のオンラインシステムを停止せざるを得ず、専門家チームは緊急パッチの適用を急ぎました。これは、深刻な脆弱性に対処するためにサイバーセキュリティの専門家に与えられる時間が、いかに短くなっているかを示しています。
サーバーを乗っ取られかねない、深刻度9.2のバグ2件
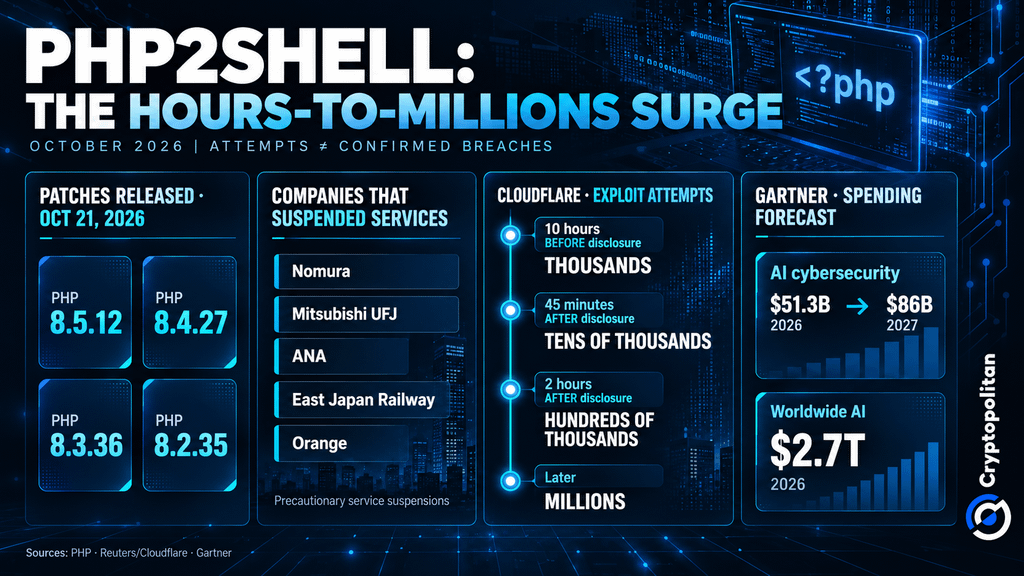
PHP2Shellとして知られるこれらの脆弱性は、CVE-2026-109618およびCVE-2026-109619として追跡されています。どちらも深刻度スコアは10点満点中9.2点です。2026年10月21日、PHPはバージョン8.5.12、8.4.27、8.3.36、8.2.35向けに4つの修正をリリースしました。
英国の国家サイバーセキュリティセンター(NCSC)によると、この脆弱性によりPHPの内部メモリが破損する可能性があります。特定の条件下では、攻撃者がログインせずにコードを実行できるおそれがあります。Wizはまた、パスワードやAPIキーを含む機密データがメモリから漏えいする可能性も示しました。
W3Techsによると、サーバーサイド言語を特定できるウェブサイトの69.3%でPHPが使われています。これはPHPの普及度を示す数字であり、侵害されたサイトの数ではありません。
パッチ適用からエクスプロイト出現までの猶予が縮まっている
Frontier AIは、長年PHPの中に潜んでいた脆弱性を悪用するエクスプロイトを、研究者が組み立てるのを支援しました。Cryptopolitanによると、技術的な詳細が漏えいしたことを受け、パッチは予定より1日早く公開されました。
攻撃が報告される前から、その兆候は確認されていました。2026年10月17日、脆弱性の公表4日前に、AWSはMadPotハニーポットのログから攻撃の試みを特定しました。攻撃が成功したかどうかは分かっていません。AWSのセキュリティ責任者CJ Moses氏は、AIを使う攻撃者によって、公表後わずか数時間、あるいは数分で脅威が作り出される可能性があると警告しました。
数千件の調査が、1日で数百万件に
CloudflareのCEO、Matthew Prince氏は、10月21日の公表までの10時間に数千件の攻撃が試みられたと明らかにしました。その後わずか45分ほどで、試行件数は数万件に急増しました。さらに2時間足らずで、数十万件を超えました。そして間もなく、試行件数は数百万件に達しました。これらは攻撃の試みであり、侵害が確認された件数ではありません。
Cloudflareはすでにファイアウォールによる保護を導入していましたが、パッチ適用の代わりにはなりませんでした。
10月22日、ロイターは、野村、三菱UFJ、ANA、JR東日本、Orangeで予防措置としてサービスが一時停止されたと報じました。また、フィンランド、オランダ、フランスでは政府のウェブサイトが一時的にオフラインになりました。
 PHP2Shell攻撃のタイムライン:数百万件のエクスプロイト試行、PHPのパッチ適用、AI支出
PHPの全コピーを見つけ出すのが難しい
PHPは、管理者が確認対象としてあまり意識しない機器の中に潜んでいることがあります。オランダのNCSCが作成した一覧には、調査対象となっているサードパーティ製品が含まれており、その中にはFortinetの製品もあります。Searchlight Cyberは、脆弱なホストを特定するスキャナーを公開しました。このスキャナーは意図的にメモリ枯渇を試すため、使用には注意が必要です。
PHP Foundationのエグゼクティブディレクター、Elizabeth Barron氏はWIREDに次のように語りました。
私たちの知る限り、リモートコード実行の試みが成功した事例はありません。
すでに向かっているセキュリティ支出の行き先
Gartnerが9月16日に発表した予測では、世界のAIサイバーセキュリティ支出は2026年に513億ドル、2027年には約860億ドルに達します。また、2026年の世界全体のAI支出は2.7兆ドルになると予測しています。
この予測されている支出の原因はPHP2Shellではありません。むしろ今回の事例は、企業が自社で稼働させているソフトウェアを把握し、脆弱性に迅速にパッチを適用し、被害が表面化するずっと前に脅威を検知することがいかに重要かをよく示しています。
この記事を読んでいるあなたは、すでに一歩先を進んでいます。ニュースレターで、その先を行き続けましょう。