今日のセキュリティ界隈では、インターネットユーザーや製品に影響を及ぼす可能性のある大きなニュースが2つありました。
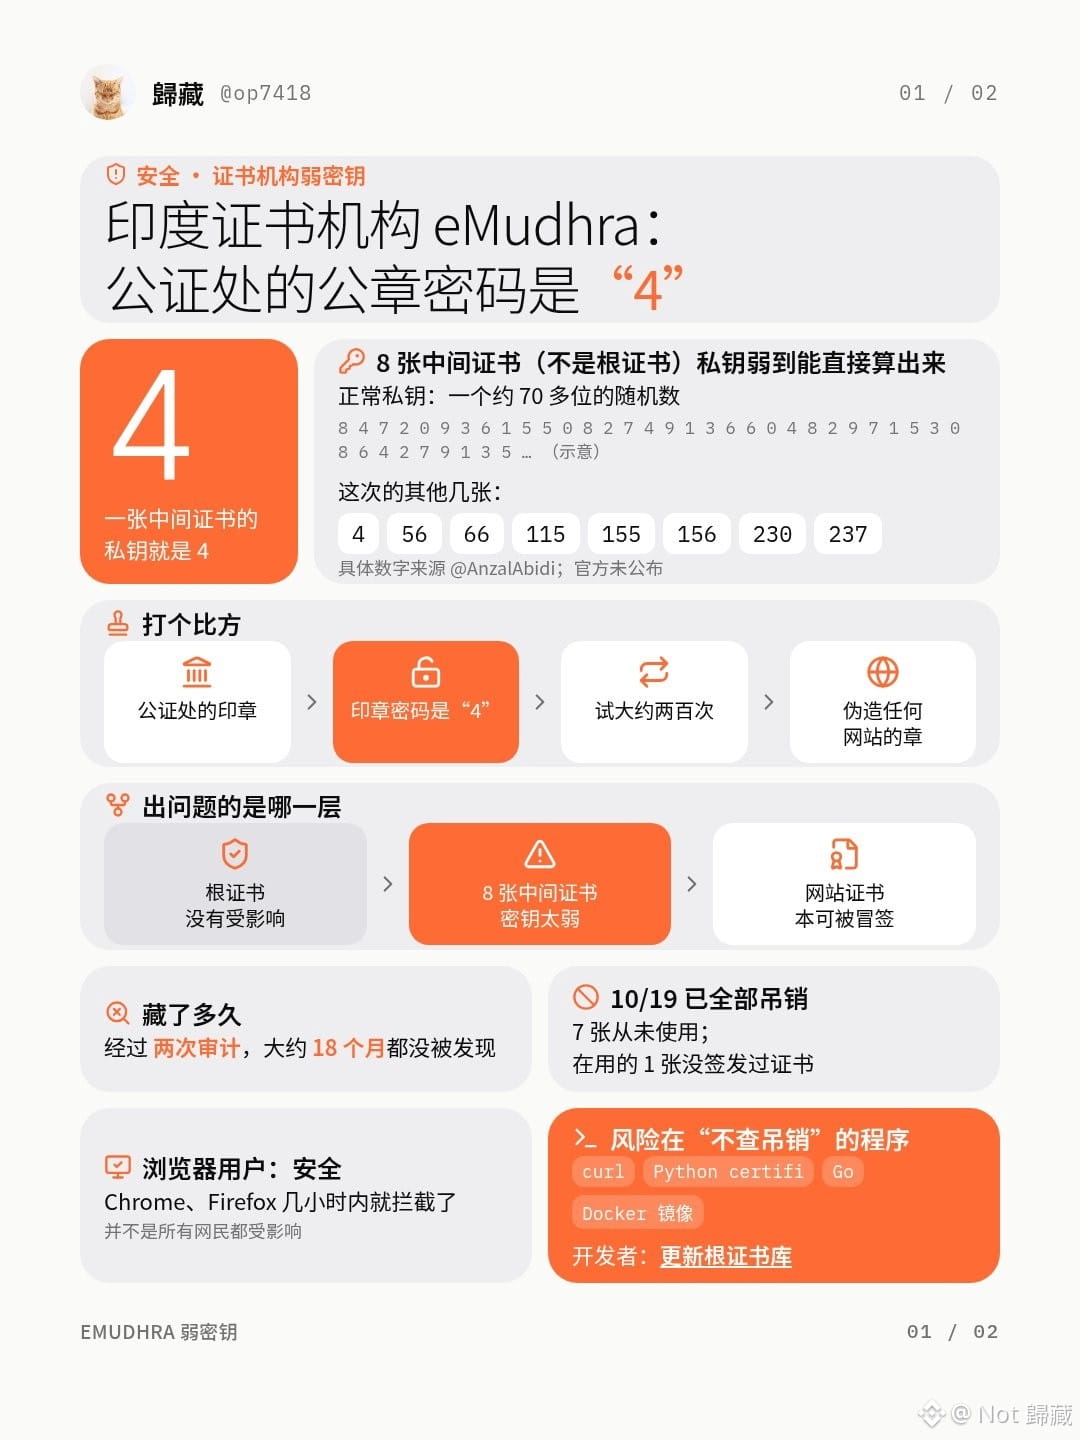
1つ目は、インドの認証局が、非常に推測されやすい数字を秘密鍵として使っていたことです。
強度は極めて低く、ほぼ誰でも推測できるものでした。
秘密鍵の1つは、なんと1桁の「4」でした。本来なら70桁以上ある鍵が、たった1桁の数字「4」になっていたのです。ほかの鍵も、56、66、115、155といった数字でした。
金庫の暗証番号を「4」に設定するようなもので、10回も試さないうちに開けられてしまいます。
さらにあきれることに、複数回の監査を受けていたにもかかわらず、これらの秘密鍵の問題は見つかりませんでした。
現在、ChromeとFirefoxは数時間以内にこれらの秘密鍵をブラックリストに登録し、認証局も8つすべての秘密鍵を失効させました。
この認証局がどれほどお粗末な運営をしていたのか、想像もつきません。
今のところブラウザー側は安全ですが、ブラウザー以外の環境では確認が必要かもしれません。特に、自分のプロジェクトで同様の証明書を使っている場合は、AIに調査を手伝ってもらうことをおすすめします。
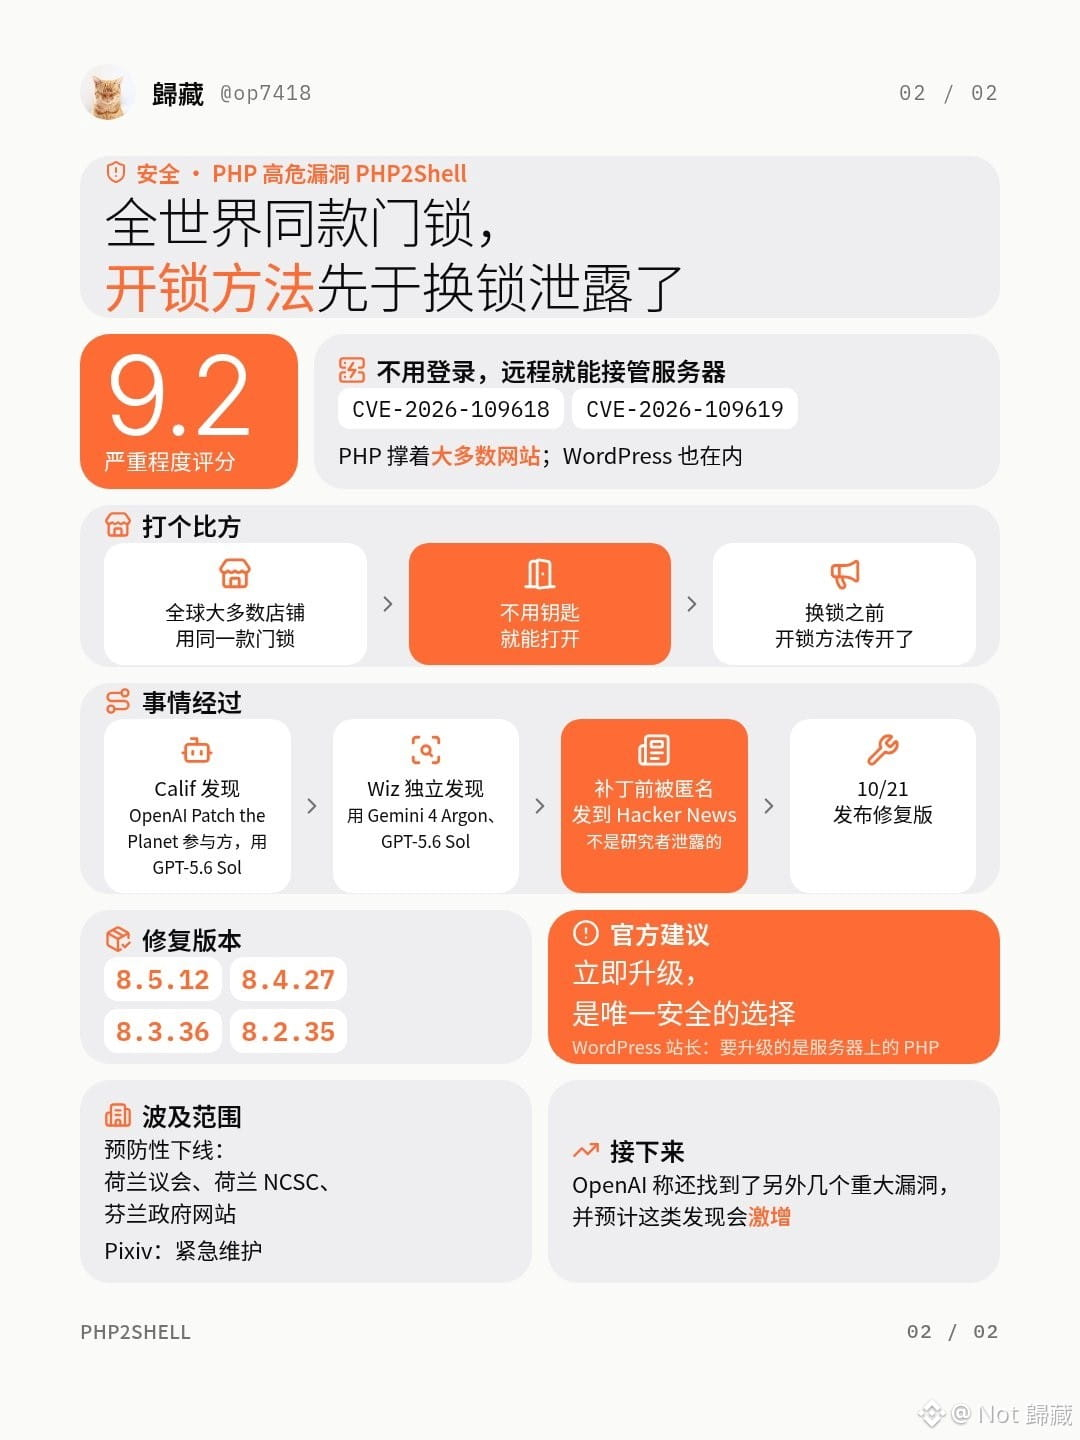
2つ目は、深刻なPHPの脆弱性です。
この脆弱性は極めて深刻で、公式によると、本当に安全な方法は直ちにアップグレードすることだけです。しかし、古いウェブサイトの多くは何年もアップデートされていません。
さらに問題なのは、研究者がPHPの公式修正前に詳細を公開してしまい、誰でもこの脆弱性を悪用して攻撃できるようになったことです。
この脆弱性は、OpenAIが資金提供するPatch the PlaneプロジェクトがGPT-5.6 Solを使って発見したもので、ログインなしでサーバーをリモートから乗っ取ることができます。
影響範囲は非常に広く、たとえばPHPに依存するWordPressサイトの多くが攻撃を受ける可能性があります。
現時点で、オランダ議会、オランダ国家サイバーセキュリティセンター、フィンランド政府のウェブサイト、そして日本で有名なPixivのアプリが、この影響で一時的に停止しました。
AIの登場以降、攻防の応酬が異常なほど激しくなり、脆弱性の発覚と修正のペースも非常に速くなったと感じます。
OpenAIは、同じような大規模な影響をもたらす脆弱性をさらに発見したとも述べています。