


Solanaエコシステムの分散型取引プラットフォームDrift Protocolを襲ったハッカーが、巨額の盗難資金を再び移動!
オンチェーン分析機関Lookonchainの10月20日の監視によると、今年4月のDriftハッキング事件に関与したアドレスが、約2カ月間の沈黙を破って再び動き出し、わずか2時間で25,700 ETH(約6,156万ドル相当)をミキシングプロトコルTornado Cashに預け入れた。さらに驚くべきことに、関連アドレスには依然として約8万2,000 ETH(約2億ドル相当)が残っており、追跡可能な資産の大半が今も攻撃者の手中にあることを示している。
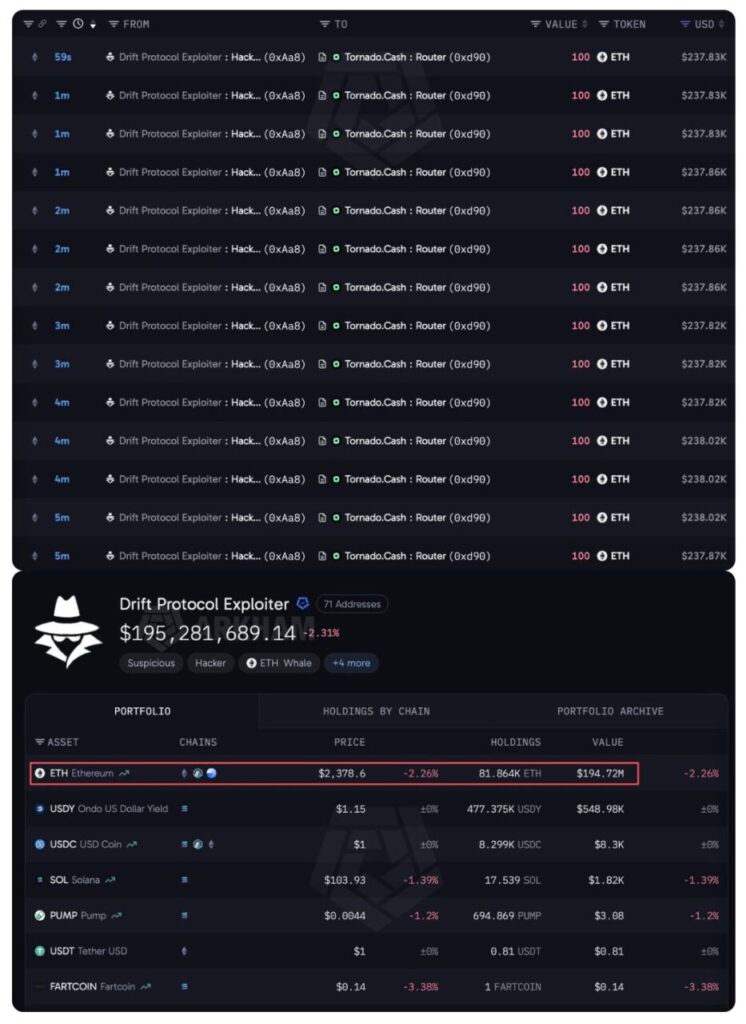 画像出典:Lookonchainまとめ ハッカーが2時間で2万5,700 ETHを移動、ミキシング操作を再開
Lookonchainによると、この資金は約2時間にわたって複数回に分けてTornado Cashに入金され、合計25,700 ETHに達しました。Arkhamの取引追跡データによると、一部の入金は1回あたり100 ETH、10 ETHという固定額で行われており、Tornado Cashのミキシングプールの入金仕様に沿ったものです。
Tornado Cashは、異なるアドレスの資金を混ぜ合わせることで、外部から入金と出金の関係を追跡することを困難にします。つまり、元のハッカーアドレスが監視されていても、関連するETHがミキシングプールに入った後は、捜査関係者がその後の行き先を追跡するのがさらに難しくなります。
ただし、現時点でオンチェーンデータから確認できるのは、資金がTornado Cashに入金されたことまでであり、すべての資金が無事に引き出され、換金された、あるいはマネーロンダリングの一連の過程を完了したことを意味するわけではありません。
今回の送金後も、攻撃者に関連するアドレスには81,864 ETHが残っており、当時の価値で約1.95億ドルに相当します。Arkhamが追跡する71の関連アドレスには、約81,454 ETHが残っていることが示されています。
Drift Protocolは2026年4月1日に大規模な攻撃を受けました。公式が4月16日に公表した資産リストによると、盗まれた資産の総額は約2.957億ドルで、流動性プールトークンのJLP、USDC、ビットコイン、Solanaエコシステムの資産が含まれます。
Driftが6月に公開した調査報告書によると、セキュリティ企業Mandiantは、この攻撃を北朝鮮と関係のある脅威グループUNC6862によるものと特定しました。これは公式に引用されたセキュリティ上の帰属判断であり、実際の攻撃者個人の身元が確認されたことを意味するものではありません。
被害者への補償は依然として困難、DFX補償プールはわずか310万ドルでスタート
ハッカーが依然として手にしている巨額の資産と比べると、Driftの被害者への資金返還は依然として限定的です。
Drift Foundationの10月1日の発表によると、プラットフォームは被害者によるDFX復旧トークン(Recovery Token)の受け取りを開始しました。損失1 USDTにつきDFXを1枚配布する方式で、発行総数は約2.995億枚です。
しかし、復旧資金プールの開始時点で保有していたのは約310万USDTにすぎません。DFX 1枚と交換できるUSDTの量は、プールの残高と未償還トークンの供給量によって決まるため、初期のDFX 1枚あたりの理論上の交換価値は約0.01ドルにとどまり、元の損失を大きく下回ります。
Driftは今後、プロトコル収益、パートナーからの資金、回収した盗難資産を通じて復旧資金プールを継続的に補充するとしていますが、関連資金が予定どおりに確保されるかは依然として不透明です。
今回、巨額のETHが再びTornado Cashに流入したことは、DeFiハッキング事件が抱える大きな課題を改めて浮き彫りにしています。ブロックチェーン上では資産の移動を公開情報として追跡できますが、盗難資金を追跡できても、必ず凍結・回収できるとは限りません。Driftの被害者にとって本当に重要なのは、ハッカーが何ETHを動かしたかではなく、どれだけの資産が補償資金プールに戻ってくるかです。
「Driftハッカーが2カ月の沈黙を破り再始動!6,156万ドル相当のETHを2時間でTornado Cashに移し、約2億ドルを保有」という記事は、最初に(ブロックチェーン・ニュース)に掲載されました。