


ロイターによると、イスラエルの広告会社Discover-Techは、一般的なオンライン広告を使って人々を追跡し、端末にスパイウェアをインストールしていた。
同社は、Google、Comcast、Yandexが運営する広告プラットフォームを利用し、広範なウェブサイトやアプリのネットワークに広告を配信できた。Citizen LabとConfiantによる独立調査で、この仕組みが明らかになった。広告を読み込むだけで、クリックしなくても、ユーザーは監視やスパイウェアの被害にさらされるおそれがあった。
広告を読み込むだけで端末が侵害される理由
リアルタイム入札では、広告枠がミリ秒単位で競売にかけられ、デバイスや位置情報が購入候補者と共有されます。一部の広告はコードも実行します。Citizen Labは、このゼロクリック型スパイウェアの手法を「AdFection」と呼び、Discover-Techを、2021年に米国のブラックリストに掲載されたイスラエルのスパイウェアメーカー、Candiruと関連付けています。
2026年4月12日、ConfiantはMyIPInfoのバナー広告を発見しました。この広告はAmazon CloudFrontを介してCandiru関連のインフラへリダイレクトされました。広告は偽の検証ツールを読み込み、約90KBの隠されたJavaScriptを含んでいました。これにより、デバイスの情報を収集し、暗号化されたチャネルを通じて通信することが可能になりました。Confiantは2026年4月から9月にかけて、この活動を調査しました。
アルジャジーラで45台が感染、さらに数百万人が被害に遭う可能性
Citizen Labは40億件の入札記録を調査しました。その結果、Discover-Techが少なくとも12万のウェブサイトと7万5000のアプリで広告を掲載していたことが判明しました。
Confiantの推定によると、Discover-Techを通じて1日に配信される広告は少なくとも1000万件に上ります。同社の共同創業者Jerome Danguは、「非常に多くの人々、おそらく数億人がDiscover-Techの影響を受けた可能性が高い」と述べました。
Citizen Labは、2024年から2025年にかけて、CandiruのスパイウェアがアルジャジーラのWindowsマシン45台に侵入したことを確認しました。同放送局は「複数の職員を標的としたスパイウェア攻撃を非難する」と述べました。
Discover-Techの広告は、国防総省、国連、NATO、欧州委員会、国際原子力機関、国際刑事裁判所など、政府機関や国際機関に関連するネットワークにも表示されていました。研究者らは、Nvidia、Broadcom、Micronといった半導体メーカーに関連するネットワークでもDiscover-Techの広告を検出しました。
ただし、広告への接触が必ずしも感染を意味するわけではありません。アルジャジーラで報告された侵害とは異なり、これらの機関で広告が表示されたという事実だけでは、スパイウェアが端末への感染に成功したことを示すものではありません。
Google、IAB Europe、Beeswaxがアクセスを遮断
Googleは「ポリシーへの組織的な違反」を理由に、広告プラットフォームからDiscover-Techを削除しました。IAB Europeも、承認済みベンダーのリストから同社を除外しました。Comcast傘下のBeeswaxは、同社のプラットフォームへのアクセスを遮断しました。
この調査結果を受け、オンライン広告のセキュリティに対する懸念が広がりました。Citizen Labの研究者Wolfie Christlは、「現在のオンライン広告の仕組みは、システム全体に関わるセキュリティ上の脅威だ」と警告しました。
同じ基盤の上に築かれた1兆3400億ドル市場
広告市場は拡大を続けており、セキュリティ上のリスクも高まっています。WARCは、2026年の世界の広告支出が1兆3400億ドルに達すると予測しています。米国では、IABのデータによると、プログラマティック広告の売上は2025年に1624億ドルという驚異的な額に達しました。しかし、広告業界で人工知能の活用が進む一方、セキュリティ対策はその勢いに追いつけていません。
IABの調査によると、AIを活用した広告効果測定に伴う法的リスク、セキュリティリスク、データリスクへの対応について、すでに何らかの対策を講じた、または講じる予定だと答えた広告主は、調査対象者の約40%にとどまりました。
ノルウェーは最近、広告オークションを通じてGrindrの機微なデータを違法に共有したとして、Microsoft傘下のXandrに9200万ノルウェークローネの罰金を科しました。これはプライバシー侵害であり、スパイウェアの事案ではありません。規制当局のLine Collは、責任を「他者に転嫁することはできない」と述べました。
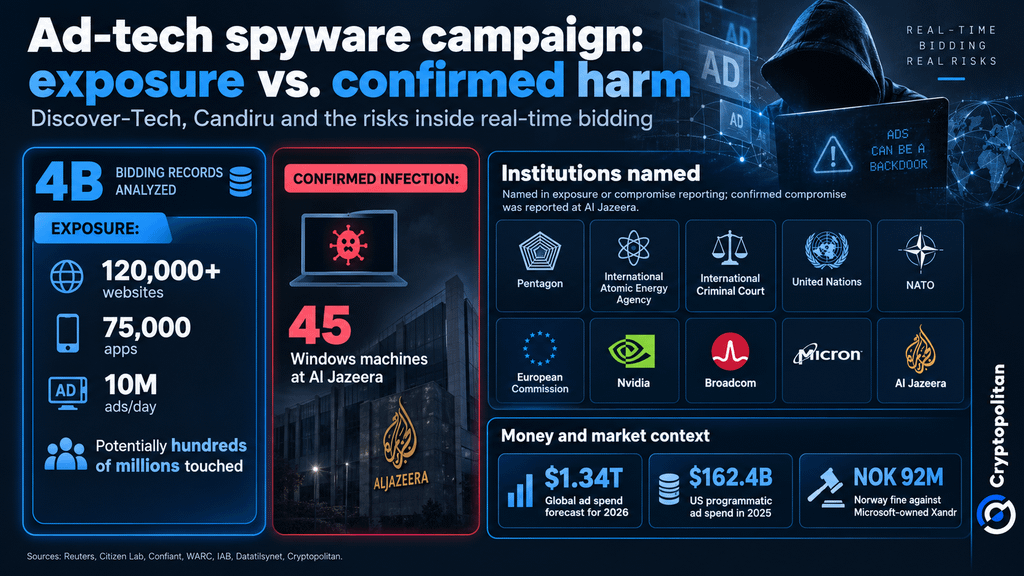 Discover-Techのスパイウェア作戦:数百万人が被害に遭う可能性、45台が感染
Discover-Techの事例は、広告企業が消費者データやAIを活用したターゲティングへの投資を拡大する中で明らかになりました。Cryptopolitanが以前報じたように、Publicis GroupeはLiveRampを22億ドルで買収する契約を結び、AIを活用したマーケティング事業を強化しています。
この買収はスパイウェア攻撃とは無関係ですが、データと自動化が業界にとっていかに重要になったかを示しています。また、この調査結果は、既存のセキュリティ対策が状況の変化に追いついているのかという疑問も投げかけています。
Citizen LabはDiscover-TechとCandiruの調査を求めており、広告プラットフォームには、ベンダーの審査方法を改善し、悪意ある広告を検出するよう圧力がかかっています。
暗号資産ニュースを読むだけでなく、理解しましょう。ニュースレターに登録してください。無料です。