
スマホをハッキングされたわけでも、ウォレットに侵入されたわけでも、秘密鍵を盗まれたわけでもないのに、暗号資産を何千ドル分も失うところを想像してみてください。
犯人はあなたのアカウントに侵入する必要はありません。あなたが数文字の入力ミスをするだけでいいのです。
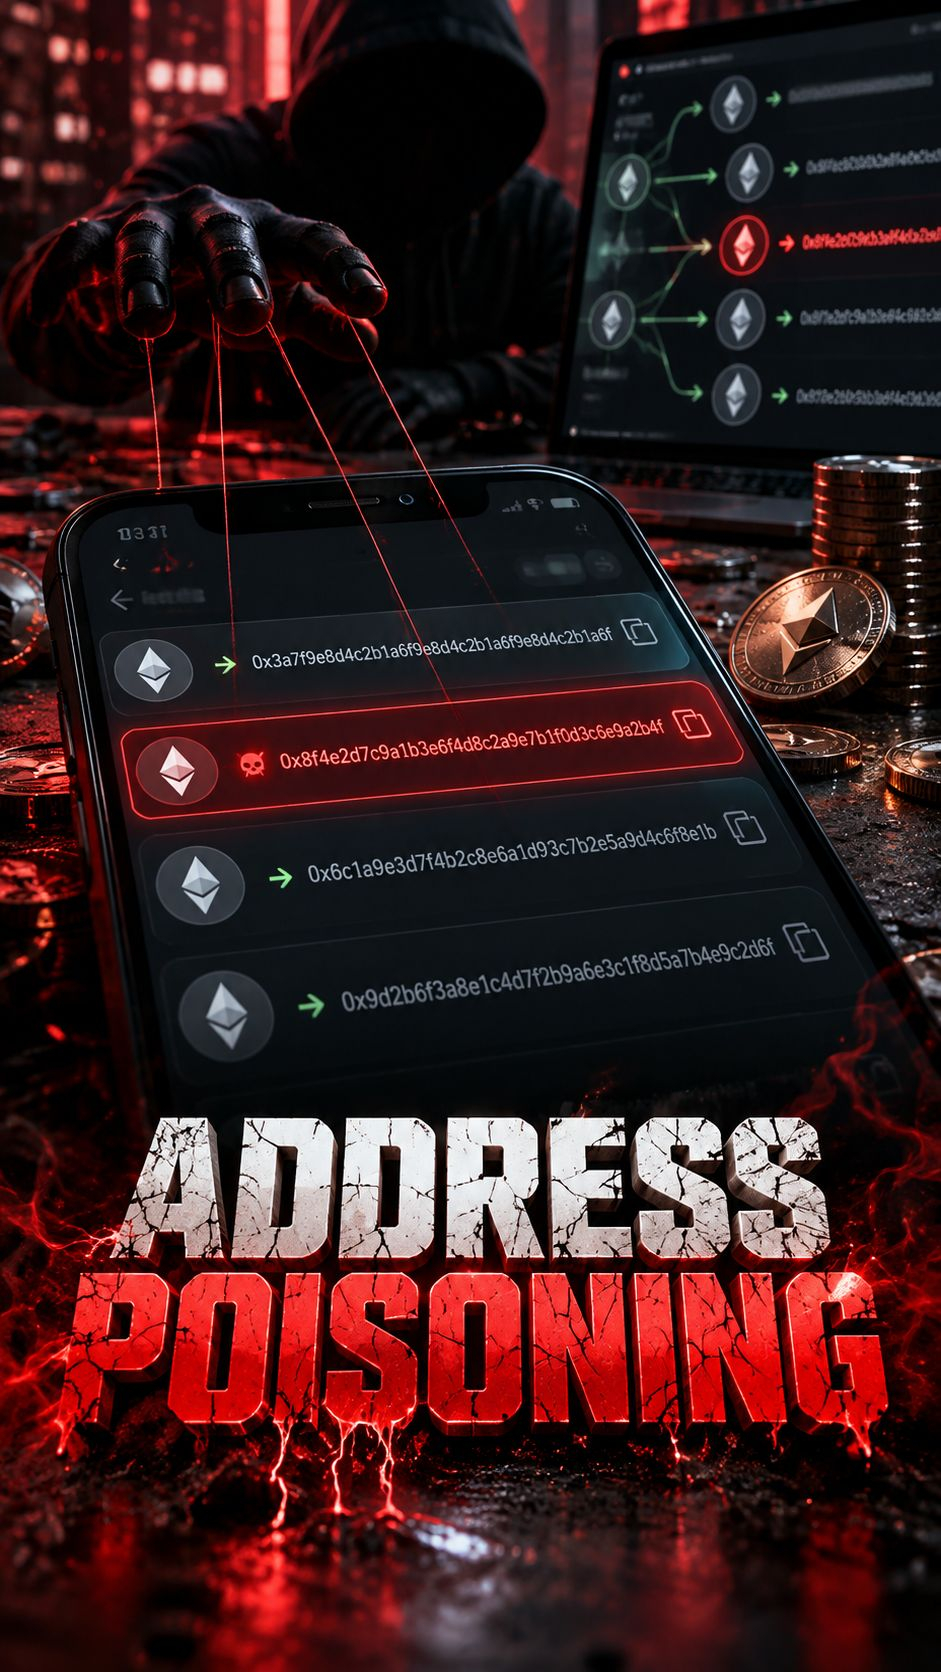
この手口はADDRESS POISONING(アドレスポイズニング)と呼ばれ、サイバーセキュリティの研究者や専門企業によって実際に確認・記録されている詐欺の手法です。
どのような仕組み?
あなたのウォレットにUSDTがあり、いつもある人に送金しているとしましょう。
すべての取引はブロックチェーンに記録されます。送金に関わるアドレスを含め、その情報は誰でも公開で確認できます。
犯罪者はその動きを監視し、あなたが頻繁に資金を送っているアドレスを見つけます。
そして罠を仕掛けます。元のアドレスによく似た別のウォレットアドレスを生成するのです。
なぜ見間違えてしまうのでしょうか?暗号資産のアドレスは長い文字列で、多くのアプリでは先頭と末尾しか表示されないからです。
詐欺師は、途中の文字がまったく違っていても、先頭と末尾が一致するように仕向けます。
ここから、本当の巧妙な罠が始まります。
攻撃者はごく少額の送金を行ったり、ネットワークや手法に応じて、ゼロ額のトークン送金記録を作成したりします。
何のために?
不正なアドレスをあなたの取引履歴に紛れ込ませ、見覚えのあるアドレスのように見せるためです。
ブロックチェーンを改ざんしたり、あなたの端末に侵入したり、秘密鍵にアクセスしたりする必要はありません。
取引の表示方法と、人がアドレスを見分ける方法を悪用するだけです。
数日後、あなたは再び1,000 USDTを送金することにします。
取引履歴を開き、いつものアドレスに見えるものを見つけてコピーし、取引を承認します。
しかし、あなたは暗号資産を詐欺師のウォレットに直接送金してしまったのです。
さらに厄介なのは、取引自体は何の問題もなく実行される可能性があることです。ブロックチェーンは、あなたが承認したアドレスを処理しただけです。
暗号システムに問題があったとは限りません。送金先の確認に失敗したのです。
大げさだと思いますか?このデータを見てください。
2025年に発表された学術研究では、2022年から2024年にかけて、イーサリアムとBNBスマートチェーンで約2億7,000万件のアドレスポイズニングの試みが確認されました。
研究者たちは、少なくとも8,380万ドルの損失を伴う6,633件の事例を確認しました。
さらに、これを上回る衝撃的な事例もあります。
2024年5月3日、ある被害者が6,800万ドル相当のWrapped Bitcoin(WBTC)を不正なアドレスに送金しました。
この事件はChainalysisによって調査されました。攻撃者は数日後に元の金額を返還しましたが、これは例外的なケースであり、この種の詐欺で通常起こることではありません。
どうすれば防げる?
取引履歴に表示されているという理由だけで、アドレスを信頼できると判断してはいけません。
先頭と末尾だけを確認するのはやめましょう。信頼できる情報源を使って、アドレス全体を照合してください。
事前に確認済みの連絡先を使い、送金先のネットワークも確認しましょう。高額を送金する前には、真正性を確認済みのアドレス宛てに試し送金を行うことも検討してください。
そして重要なのは、心当たりのないゼロ額の送金を受け取ったからといって、自動的にハッキングされたことにはならないということです。本当の危険が生じるのは、悪意のあるアドレスをコピーし、その宛先への送金を承認してしまったときです。
アドレスポイズニングは、現代のサイバー犯罪について、いまだに多くの人が理解していないことを示しています。
必ずしもテクノロジーを侵害する必要はありません。利用者の信頼を悪用するだけで済む場合もあります。
取引は有効で、取り消し不能で、ブロックチェーンに完全に記録されていても……
それでも、最終的に犯罪者の手に渡ってしまうことがあります。
次に暗号資産を送金するときは、これを覚えておいてください。取引履歴に表示されているアドレスだからといって、安全とは限りません……