


競合のLedgerがCryptoBilis経由で販売された改ざん済みウォレットについて明らかにした調査結果を受け、Trezorは2027年1月1日から一部の再販業者との提携を終了します。
2026年10月13日付のプレスリリースで、Trezorは「Trezorのデバイスが侵害されたことを示す証拠は一つもありません」と述べました。問題となっているのは、製品がTrezorの施設を出てから顧客に届くまでの間に、ウォレットに何が起きるかという点です。
Sanders氏が再販業者に伝えたこと
最高商務責任者のDanny Sanders氏によると、対象となるパートナーには2027年1月1日以降、新たな製品の供給も販売認可も行われません。残るパートナーには、製品の調達、取り扱い、保管について、より厳格なガイドラインに従うことが求められています。Trezorは、この決定の対象となる再販業者の数を明らかにしていません。
販売代理店宛ての書簡で、Sanders氏は次のように述べています。
「申し訳ありません。この決定は、あなたの努力や、当社をどのように代表してくださったかとは無関係です。」
この決定は監督体制を強化するために下されたものであり、取引停止となったすべての販売代理店に問題があったという意味ではありません。
LedgerがCryptoBilisのウォレット内部で発見したインプラント
2026年10月13日のLedger Donjonの報告によると、CryptoBilisが供給したウォレットから未承認のチップが発見されました。このチップは、ウォレットの初期設定時に表示される24語のリカバリーフレーズを記録していました。
調査担当者は、さらに次のように説明しました。
「マイクロコントローラーが単語を解読し、設定済みのeSIMを使ってLTE経由で送信します。」
インプラントによる影響は、セキュアエレメント、オペレーティングシステム、取引への署名には及びませんでした。つまり、ウォレットは通常どおりに見える一方で、資金へのアクセスに必要なリカバリーフレーズが漏えいする可能性があります。
損失額の推計にはばらつきがあります。Specterは8,600万ドル超の損失を報告した一方、別の報告では約9,320万ドルとされ、Yfarmxは1億300万ドルと推計しています。Ledgerはこれらの数字を確認していません。Tetherは、この件に関連する1,000万ドル相当のUSDTを凍結しました。
Cryptopolitanは以前、インプラントがどのように機能するのかを取り上げています。
競合他社も同じ販売代理店との取引を停止した理由
OneKeyも、CryptoBilisに付与していた販売認可を取り消しました。2026年3月1日から10月12日までに同社から製品を購入したユーザーは、すでに有効化したウォレットを含め、無償交換を申請できます。CryptoBilisが販売していた他ブランドは、それらに関連する盗難を確認していません。
未使用のLedgerウォレットを所有しているCryptoBilisの顧客は、デバイスのセットアップを避けてください。すでに使用中の場合は、Ledgerから直接購入したデバイスで新たに生成したリカバリーフレーズを使うウォレットへ、資金を移してください。公式サポートに連絡し、リカバリーフレーズを他人に開示しないでください。
Trezorは、ウォレットの購入を検討している人向けに詳しい手順を案内しています。販売者が正規かどうか、認定販売代理店の一覧で確認してください。商品が届いたら、開封防止シールを確認し、Trezor Suiteを使って真正性を検証しましょう。不審な点、特にファームウェアや設定手順に気になる点があれば、Trezorに問い合わせてください。こうした対策はハッキングの防止に役立つ可能性がありますが、隠されたハードウェア改変をすべて見つけられるわけではありません。
販売網の厳格化が市場全体に及ぼす影響
Mordor Intelligenceの報告によると、ハードウェアウォレット市場は2026年の7億2,000万ドルから、2031年には22億5,000万ドルへと成長する見込みです。Chainalysisは、草の根レベルでの暗号資産普及を牽引する国としてブラジルを挙げており、自己管理型ウォレットへの需要が高まっていることを指摘しています。
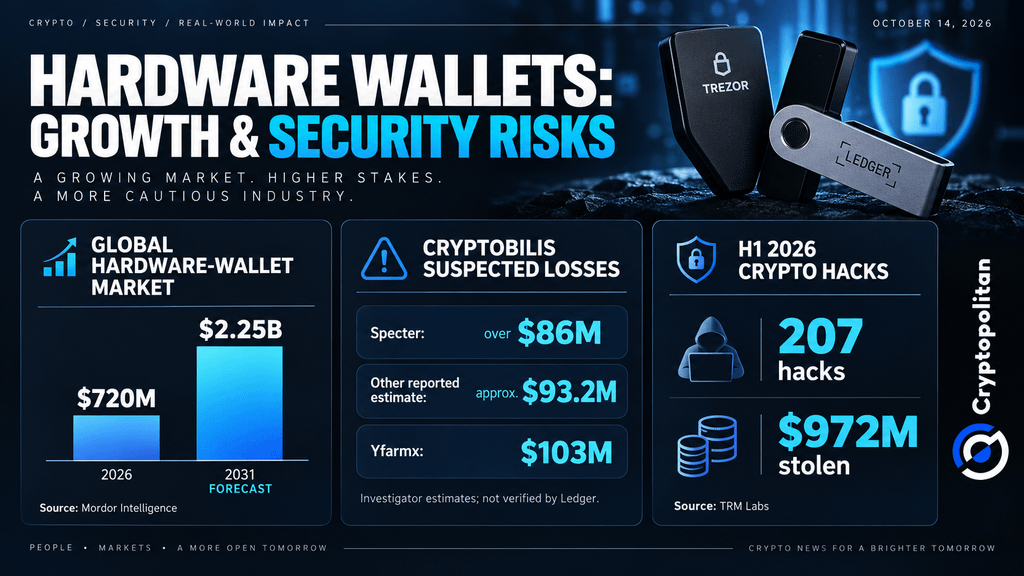 ハードウェアウォレット市場の成長(2026~2031年):CryptoBilisの損失推計と暗号資産ハッキング統計
販売代理店が減ればセキュリティ管理を強化できる可能性がありますが、ウォレットの入手が難しくなるおそれもあります。
すでに極めて大きなリスクが生じています。TRM Labsの報告によると、2026年上半期には暗号資産が関わるハッキングが計207件発生し、約9億7,200万ドルが盗まれました。CryptoBilisの件は、さらなる脅威を明らかにしました。ハッカーは、所有者が製品を開封する前であっても、ウォレットをハッキングできるのです。
この記事を読んでいるあなたは、すでに一歩先を進んでいます。ニュースレターを購読して、その先を行きましょう。