


フランスの数百店舗のスーパーマーケットで一晩のうちに乗っ取られた冷凍・冷蔵設備の制御装置は、古いファームウェアを使用していたとダンフォスは述べた。攻撃者は冷蔵庫の温度を摂氏50度まで上げ、各店舗は生鮮食品や冷凍食品を廃棄せざるを得なくなった。
セバスチャン・ルコルニュ首相に近い関係者は、フランスのサイバーセキュリティ機関ANSSIが、ダンフォス製ソフトウェアの脆弱性を発見したと述べた。また、同機関はすでに同社に連絡していたという。
ダンフォス、AK-SM800およびAK-SC355を旧型制御装置と位置付け
デンマークのメーカー、ダンフォスは、「フランスで、限られた数の冷凍・冷蔵管理システムに影響する事案を把握している」と述べた。同社は、AK-SM800とAK-SC355の2つの製品シリーズを特定した。
同社によると、影響を受けた機器の大半は旧式で、「ソフトウェアやセキュリティの更新を受けられなくなっている」。報道によれば、該当機器ではバージョン4より前の制御ソフトウェアが稼働していた。
ダンフォスによると、影響を受けたシステムでは「古いファームウェアが稼働していた」。また同社は、「サポート対象のシステムを最新のファームウェアに更新し、旧式システムを現行世代のソリューションへ移行するよう、顧客に長年推奨してきた」と述べた。
スーパーの冷蔵室や冷蔵ショーケースは、ひとつの連携パネルで制御されている。このパネルは温度と霜取りサイクルを管理する。霜取りサイクルとは、機器を短時間加熱して氷を溶かす工程だ。
攻撃者は霜取り機能を乗っ取り、50度で稼働させ続けたようだ。
2026年8月、クラロティのTeam82は、施設内の冷凍・冷蔵コントローラーを統括するシステムマネージャー、ダンフォスAK-SM 800Aに関する調査結果を公表した。チームは3件の脆弱性を明らかにした。CVE-2025-41450は、現在の日付に基づく隠しパスワードを使った認証回避。CVE-2025-41451は、メール通知設定におけるコマンドインジェクションで、ログイン後にリモートコード実行を可能にする。CVE-2025-41452は、サービス拒否を引き起こす可能性のあるNginx設定インジェクションだ。
ダンフォスはファームウェアR4.3.1で脆弱性を修正した。研究者らはさらに、このような管理インターフェースが数千件、公共インターネットに公開されていることを明らかにした。
その調査と今週の攻撃に関連があることは、確認されていない。
インテルマルシェの親会社、150店舗が6時間被害に遭ったと発表
インテルマルシェを傘下に持つレ・ムスケテールは、約150店舗の冷蔵庫が夜間の6時間にわたり50度になっていたと発表した。健康被害のリスクを防ぐため、該当する食品はすべて廃棄したという。
パリ中心部のインテルマルシェでは、従業員が解凍された食品を台車何台分も廃棄用コンテナに投げ入れた。溶けたアイスクリームが歩道に流れ出した。
カルフールは、80店舗のスーパーが被害を受けた一方、約6,000店舗の大半は影響を受けなかったと発表した。フランスに約490店舗を展開するモノプリは、5%の店舗が被害を受けたと述べた。
生鮮品の保存やフランスの買い物客への食料供給に欠かせない設備を狙うことは、「極めて重大で、前例がない」と、コーペラティブUのCEO、ドミニク・シェルシェ氏はXに記した。
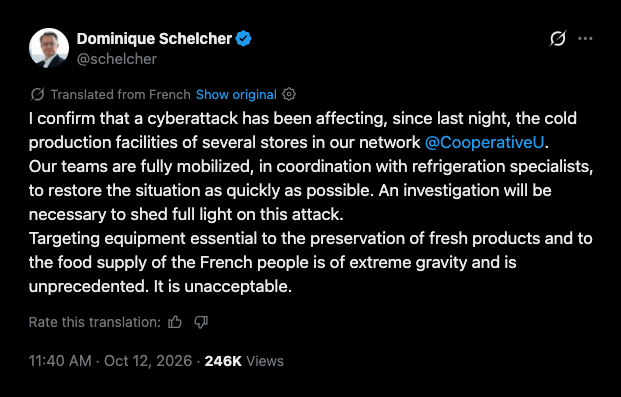 コーペラティブUのCEO、ドミニク・シェルシェ氏は、2026年10月12日、[X](https://x.com/schelcher/status/2109564928881308012)への投稿で攻撃を認めた。これはXの英語翻訳に基づく。
インテルマルシェのCEO、ティエリー・コティヤール氏は、国内全体で1日あたり数千万ユーロの損失が発生する可能性があると見積もった。パリ検察当局は、大規模な攻撃と表現した事案について捜査を開始した。
セコイアの脅威アナリスト、フェリックス・エメ氏によると、スペイン、ポルトガル、ポーランド、ドイツ、ベルギーでも攻撃があった。
今年初め、Cryptopolitanは、フランスの税務当局が情報漏えいの被害に遭い、約70万人の納税者のデータが流出したと報じた。その後、政府は公共システムの脆弱性を調査するため、OpenAIではなくミストラルのような国内主権型AI企業を採用すると発表した。
この記事を読んでいるあなたは、すでに一歩先を行っています。その先を進み続けるために、ニュースレターをご購読ください。