

ストリート・ウォリアーの皆さん、こんにちは!今日もエンジンが快調に動き、誇りを持って交通の中を走っていることを願っています。
今日の午後は少しアスファルトを離れ、親しい同僚が地元のレストランをGrabのプラットフォームに登録するのを手伝いました。道路脇のブースで登録手続きを見守っていると、大量のデータがやり取りされているのが目に入りました。レストランを利用可能にするには、店名、メニューの写真、価格、正確な位置情報の座標、オーナー本人のKTP(国民身分証明書)、NPWP(納税者番号)、そして確認済みの銀行口座番号など、長い一覧にわたる情報を提出しなければなりませんでした。
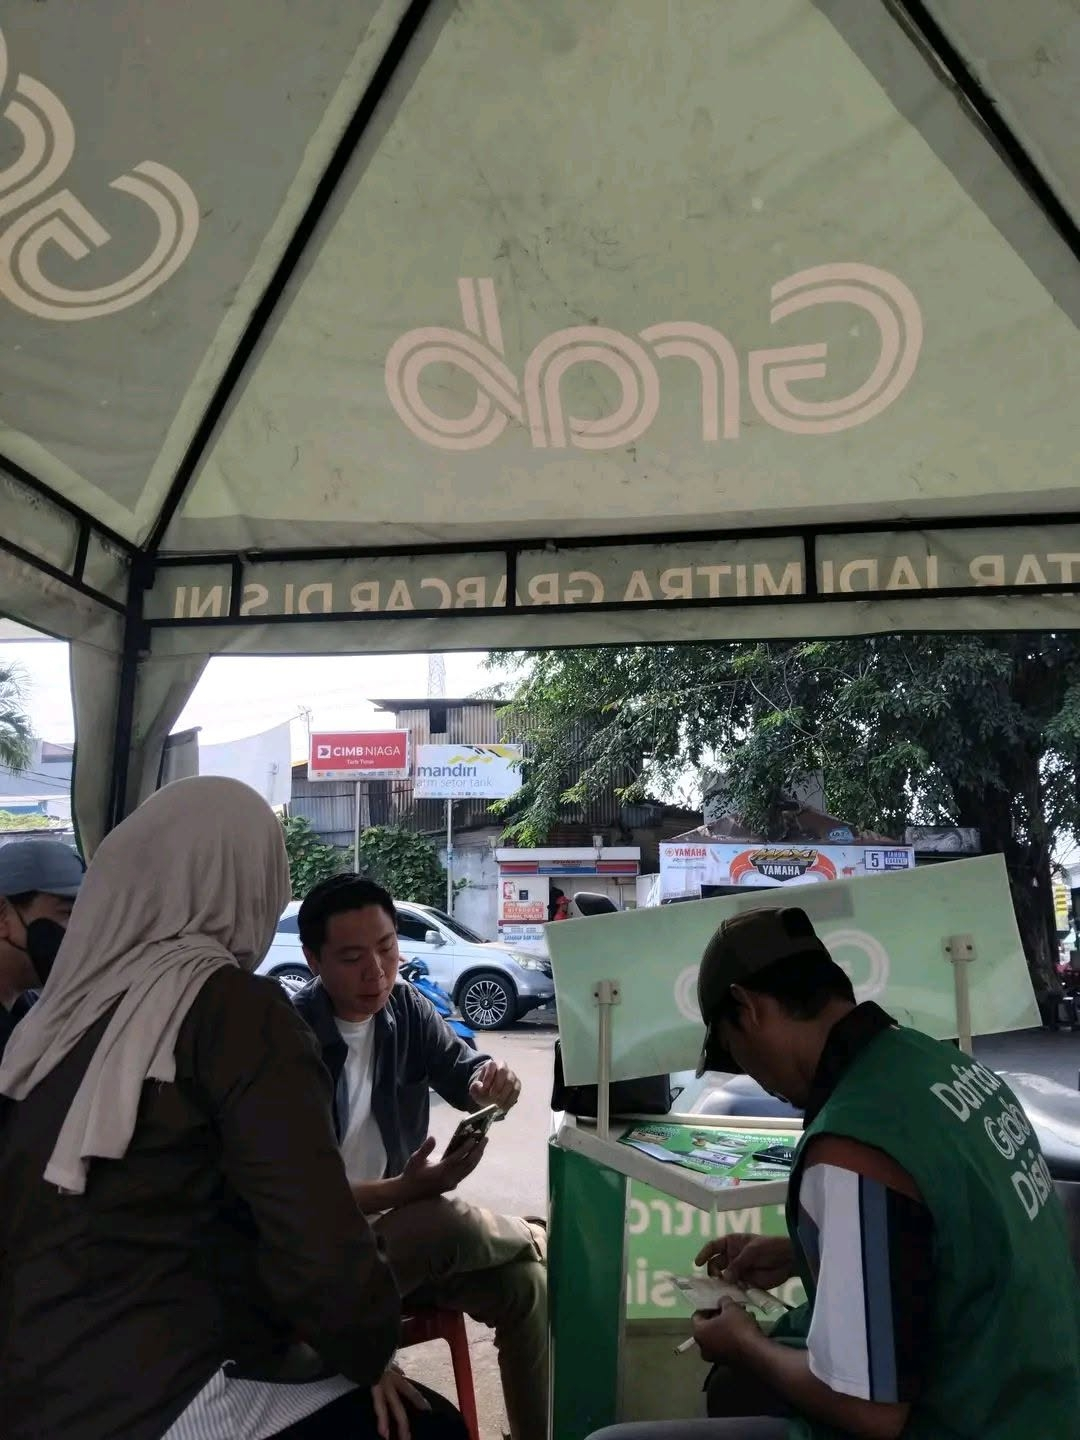
キャプション:「Grabのブースで、同僚のレストラン登録を手伝っています。機密性の高い事業情報や個人情報を集中型データベースに預ける、現実の事例です。」
Web2では、あらゆるデータが重要な役割を果たしています。見やすいメニューと価格は、顧客が予算に合わせて料理を選ぶのに役立ちます。正確な住所があれば、アルゴリズムが距離に基づいて配送料を計算でき、配達員である私たちも受け取り場所を正確に見つけられます。KTPと銀行口座の情報があれば、従来の銀行事務手続きに阻まれることなく、スムーズに売上金を引き出せます。
しかし、Web3を学ぶ学生として、BitDegreeで学んだ視点からこのプロセスを見つめるうちに、分散型アイデンティティ(DID)と自己主権型アイデンティティ(SSI)について深く考えるようになりました。デジタル経済に参加するためだけに、私たちは最も機密性の高いデータを巨大企業のサーバーに自ら預けています。もし集中型サーバーがハッキングされたらどうなるでしょう?私たちの個人データはダークウェブに流出してしまいます。
Web3を使えば、アイデンティティの完全な所有権を保ちながら、デジタル商取引に参加できます。その仕組みを見ていきましょう!
1. 分散型アイデンティティ(DID)を理解する
現在のWeb2環境では、あなたのデジタルアイデンティティは集中型のタクシー配車サービスのようなものです。Google、銀行、配車サービスの巨大IT企業が、企業の非公開サーバーであなたの認証情報を管理・保管しています。
分散型アイデンティティ(DID)は、この仕組みを一変させます。中央機関に記録の保管を任せる代わりに、あなたのアイデンティティデータは暗号化され、分散型ブロックチェーンネットワーク上に分散されます。
盗まれる可能性のある従来のユーザー名やパスワードの代わりに、DIDでは自分だけが管理する暗号鍵を使います。あなた自身が、デジタル上の存在を守る唯一の門番なのです。
分散型アイデンティティの主な特徴:
· 固有の識別子:IT企業から発行・貸与されるのではなく、個人が自ら作成し、所有し、管理します。
· 相互運用性:検証済みのDID資格情報は、さまざまなアプリ、デリバリープラットフォーム、金融プロトコルでシームレスに利用できます。
· 暗号技術による検証:その基となる生データを開示することなく、認証済みの事業主やドライバーであることを瞬時に証明できます。
2. 自己主権型アイデンティティ(SSI)を探る
DIDが技術を提供する一方、自己主権型アイデンティティ(SSI)は、その上に成り立つ理念です。SSIでは、個人情報の利用、共有、保管方法を完全に決める権利は、あなた自身だけにあると考えます。
建物の入口で警備員に自分の財布を見せる場面を想像してください。どのカードを出すかはあなたが選び、相手に見せる時間もあなたが決め、見せ終わったら財布をポケットに戻します。警備員が財布の中身をすべてコピーすることはできません。
SSIを支える3つの黄金原則:
1. 完全な管理権:仲介者の許可を得ることなく、プラットフォームによるデータへのアクセスをいつでも更新、管理、または完全に取り消せます。
2. 完全な透明性:すべてのデータ要求は改ざん不可能な台帳に記録されるため、誰があなたのデータを閲覧したかを正確に監査できます。
3. データ最小化:取引の完了に必要な最低限の情報のみを共有します。
現場の事例:Web3でレストランをオンボーディングする
DIDとSSIの未来のインフラを使って、同僚を手伝った午後の体験を想像し直してみましょう。
· Web2の方法(現在):レストランのオーナーは、KTP、銀行口座、税務書類の原本のコピーを提出します。このデータは企業のデータベースに無期限で保存され、内部の不正従業員や外部のハッカーに狙われる危険があります。
· Web3の方法(SSIの未来):レストランのオーナーは、分散型政府プロトコルが一度だけ発行した、暗号署名付きの「認証済み加盟店資格情報」をWeb3デジタルウォレットに保管します。デリバリーアプリに登録するときは、QRコードをスキャンするだけです。
暗号技術のおかげで、デリバリーアプリは瞬時に次のことを検証できます。「この銀行口座は実在し、この人物は市民で、レストランの所在地も有効です。」
プラットフォームは、KTP番号の原本をサーバーにコピーしたり保存したりしません。機密データを収集せずに、その事実だけを検証します。
構造のまとめ:従来のWeb2のオンボーディングとWeb3・SSIの未来
オンボーディングの特徴
従来の集中型システム(Web2)
Web3のビジョン(DIDとSSI)
データの所有権
巨大IT企業があなたのデータ履歴を保管し、所有します。
あなた自身がWeb3の安全なウォレットで、自分のデータを暗号化して保管します。
セキュリティリスク
単一障害点があり、データベースの漏えいは加盟店や配達員に被害をもたらします。
データは分散されており、ハッカーが単一の中央拠点を侵害してIDを盗むことはできません。
データ共有
過剰な情報開示(プラットフォームにID番号の原本をすべて見られます)。
データ最小化:検証済みの数学的証明だけを共有します。
金融サービスへのアクセス
厳格な銀行事務手続きや企業の承認に縛られます。
スマートコントラクトによる即時検証で、決済が迅速になります。
アスファルトの上にある障害物
デジタルアイデンティティをブロックチェーンに移すことは大きな進歩ですが、その前にいくつかの障害を乗り越えなければなりません。
· 法的な承認:地方の規制当局や政府は、ブロックチェーンベースのDIDを法的拘束力のある身分証明として正式に認める必要があります。
· 普及とリテラシー:地元の加盟店、市場の露店商、高齢のドライバーが公開鍵・秘密鍵を安全に管理できるようにするには、地域に根ざした継続的な教育が必要です。
結論:草の根に力を取り戻す
分散型アイデンティティは、抽象的な技術概念にとどまりません。地元のレストラン経営者、独立した職人、そして灼熱の太陽の下で働く路上の配達員といった、立場の弱い人々を力づける重要なツールです。私たちが事業を築くなかで、テクノロジーは私たちの努力とプライバシーを守る盾となるべきです。
今日、ケンダルのにぎやかな通りを眺めながら、この道を学び続ける一人であることを誇りに思います。私たちは次の配達先へ向かっているだけではありません。真のデジタル主権へと続く道を築いているのです。
ヘルメットをしっかりかぶり、アスファルトの上では安全運転を。そして、私たちのブロックをさらに高く積み上げていきましょう! 🏍️💨
📌 著者からのお知らせ:私の「Web3 Journal Part 2」はMEXC Newsで正式に引用されました。また、この草の根シリーズはBlock MagnatesがMediumで編集・公開しています。こうした現場に根ざしたたとえが、暗号資産に関する理解の助けになったなら、ぜひ「いいね」をお願いします!
私たちの活動を支援してください:Web3を通じてインドネシアの職人を応援
現実世界での活動を支援するため、OpenSeaでデジタル・ジェネシスNFTを直接購入できるようになりました。収益の100%は、現実資産(RWA)のトークン化に活用されます。伝統的な実物商品をブロックチェーンに載せ、地元の職人が世界市場にアクセスできるよう支援します。
皆さまの支援は、以下の成長を直接後押しします。
· ペカロンガン・バティック(伝統的な手染め布)
· ガルト・レザー(手作りの高級ジャケットやバッグ)
· ジュパラ家具(世界水準の職人による木彫り)
👉 OpenSeaでRWAパイロットNFTを見る・購入する
https://opensea.io/maswinars