DIAのオラクル検証に対するアプローチをさらに深く調べてみると、より興味深い問いは単に次のようなものではないと思いました。
「オンチェーンにデータをどう載せるのか?」
それはこうです。
「出発地点から最終的な価値に至るまでの道のりのうち、どれだけを独立して検証できるのか?」
DIA Luminaは、従来型のオフチェーン集計とは異なるアプローチをすでに採用しています。
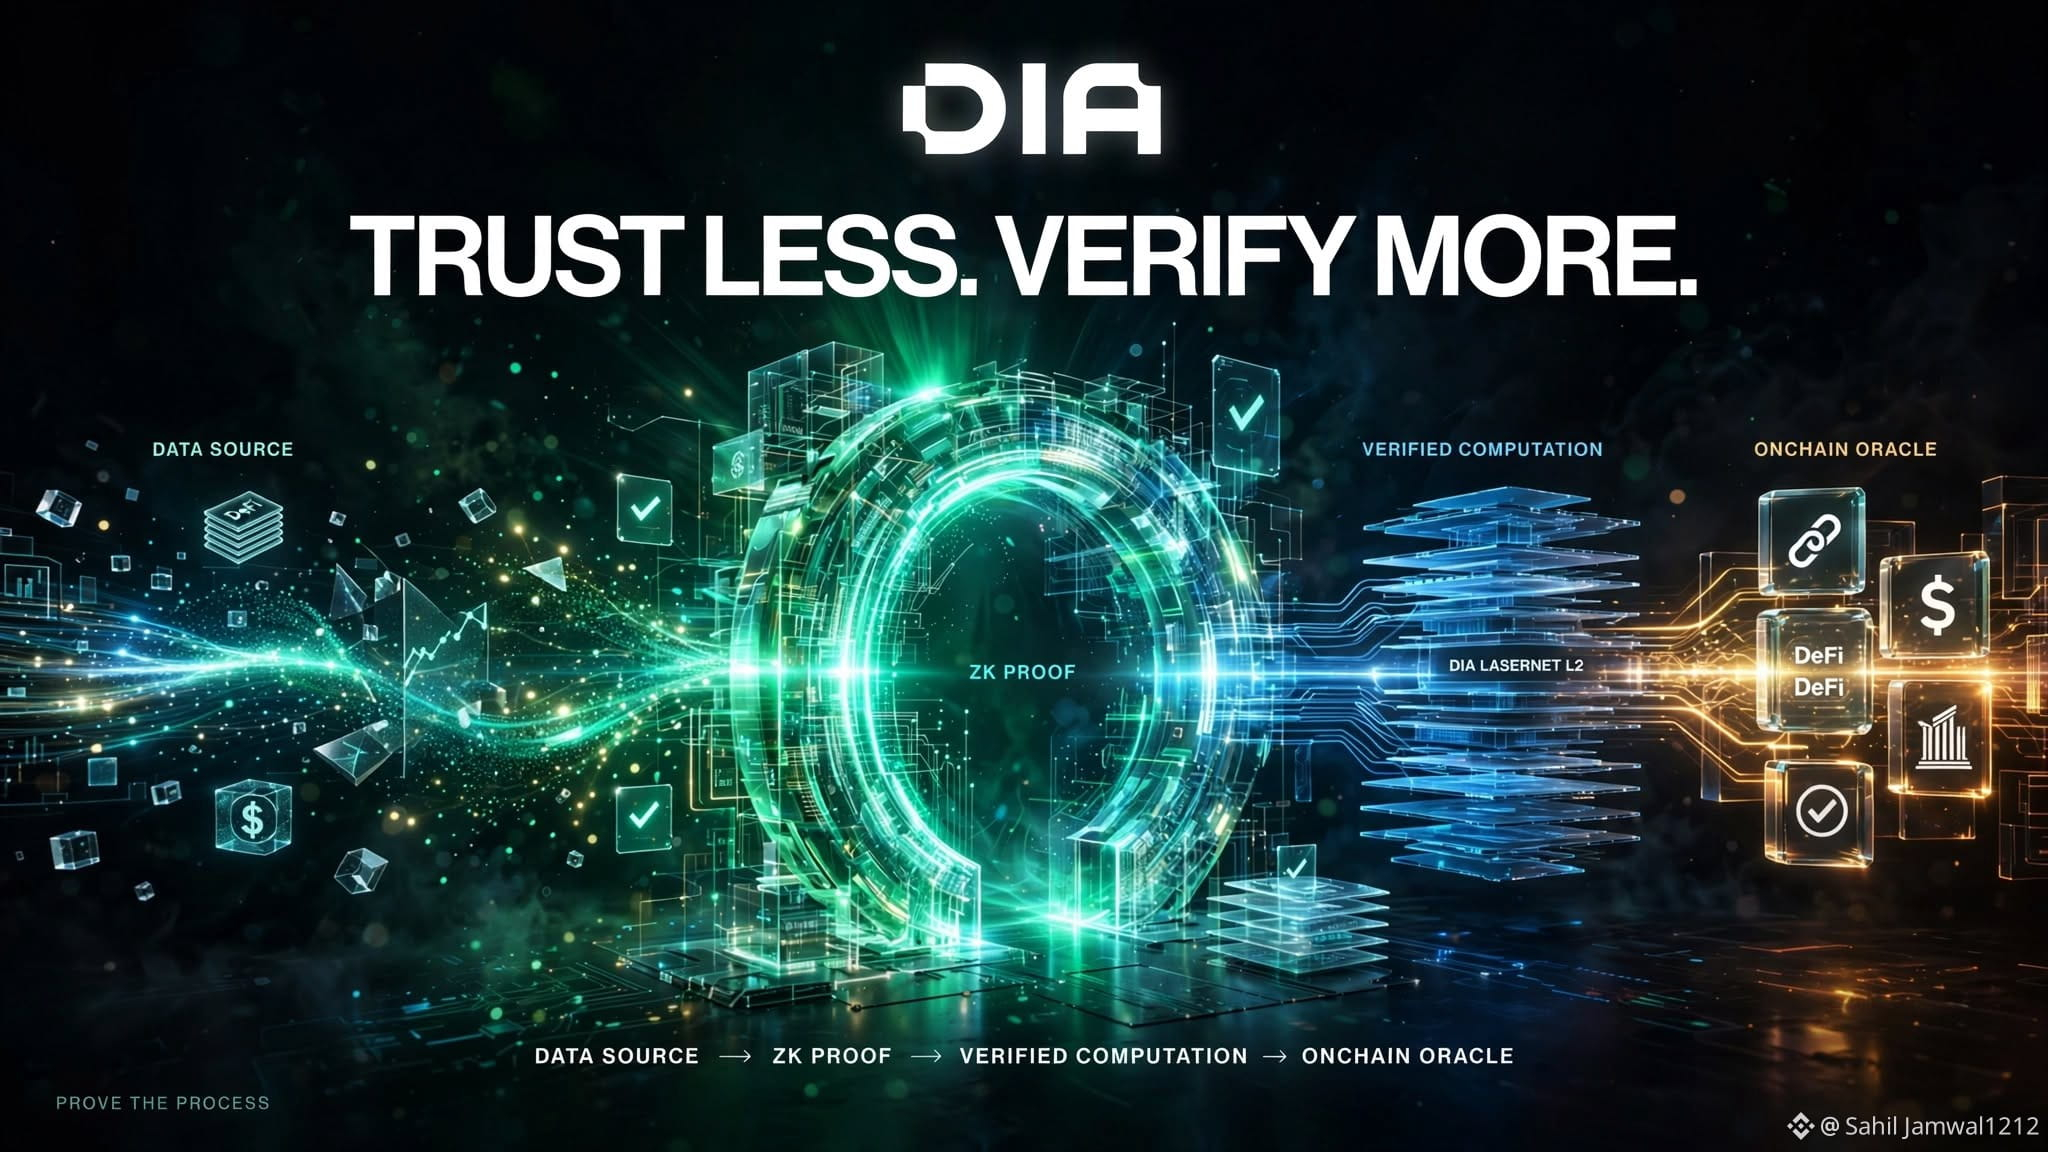
独立したフィーダーがDIAのLasernetにデータを提出し、そこで重要な処理と集計がオンチェーンで行われます。したがって、不可視なオフチェーン集計レイヤーに全面的に頼るのではなく、方法論やフィード構築を検査できます。
そしてDIA ZKがあります。
2026年7月にローンチされたDIA ZKは、zkTLSのような仕組みを用いて、オフチェーンデータに対する暗号学的検証を追加します。
それにより次のようなことを証明できます。
→ 値が指定された出所から来たこと
→ チェーンに到達する前にデータが改ざんされていないこと
→ 証明が、関連するソースのセッションに結び付いていること
→ 基礎となる数値を明かさずに、特定の条件が成り立つこと
準備金を考えてみてください。
正確な残高を公開する代わりに、プロトコルは次のような証明を行えるかもしれません。
準備金 > 発行量
市場は、センシティブな数値を必ずしも見なくても必要な情報を得られます。
これは特に、ステーブルコイン、トークン化された資金、バルツ、貸付市場、そしてオフチェーン情報に依存する他のアプリケーションにおいて重要です。
しかし、重要な境界があります。
暗号学的検証は、基礎となるソースを魔法のように真実にするわけではありません。
ソースが誤った情報を報告していれば、その報告値が当該ソースから来たことは検証できても、現実世界での主張そのものまでは証明できない可能性があります。
DIAはこの制限を明確にしています。
なので、目標を「絶対的に100%信頼不要なデータ」として捉えるべきではないと思います。
別の言い方をするとこうです。
不透明な手順を検証可能な手順に置き換えることで、必要とされる信頼の量を減らすこと。
それが、DIAのアーキテクチャの中で特に注目に値する部分だと考えています。 $DIA