


暗号取引所BitgetのCEOは、先週起きたセキュリティ侵害で、暗号資産が3億8800万ドル失われた件について、同社がすべての影響を受けた資産を完全に凍結または回収できるかは確信が持てていない。
コインテレグラフの「Chain Reaction」が火曜日に公開されたことを受け、BitgetのCEOグレイシー・チェン氏は、木曜日の侵害に関して、暗号取引所Bybitで2025年2月に起きたハッキングを「良い参照点」として見ていると述べた。ハッカーはBybitから約15億ドル相当のイーサ(ETH)を盗み、同社は合わせて8000万ドルのみを凍結し、回収できたと報告した。
「正直、あまり楽観的ではありません。Bybitのハックから1年ほど経ったあとでも、盗まれた資金の合計に対して[凍結]できているのは約3.5%にすぎないんです」とチェンは述べた。「それは凍結の話で、回収の話ではまだありません。」
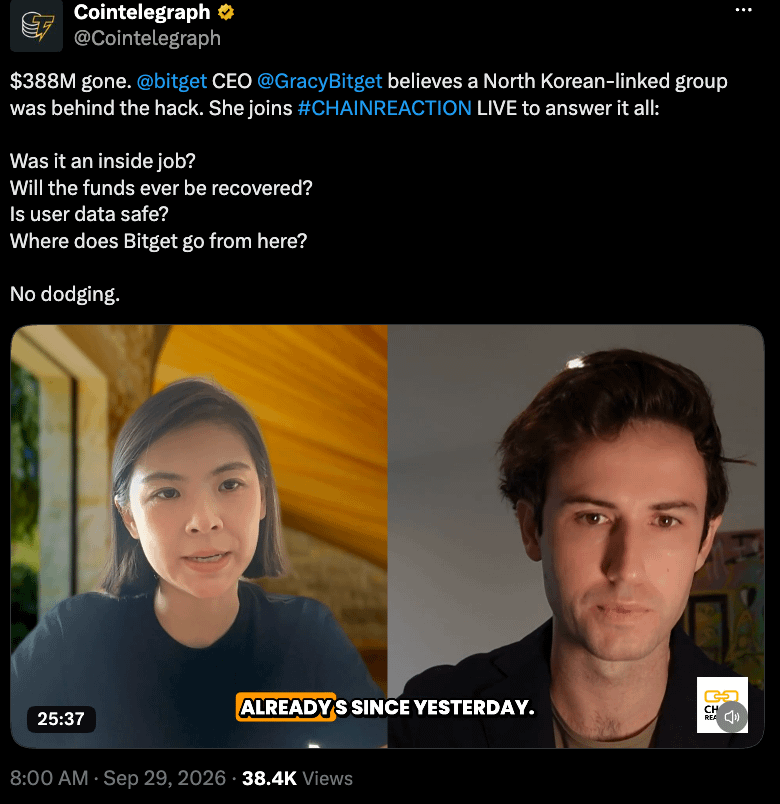
BitgetのCEO、グレイシー・チェン(左)がCointelegraphのシアラン・ライオンズ(右)に語る。出典:Cointelegraph
Bitgetはインシデントへの対応として、凍結された資金の5%と、回収に成功した分の5%を提供するバウンティプログラムを開始した。損失を抑えるために、すでに行動を起こした企業もある。
NEAR Intentsのチームは月曜日、攻撃に関連する50,000万ドル以上の資産をブロックし、約50万ドルを凍結したと報告した。チェンも、ステーブルコイン発行元のTetherとCircleが当該エクスプロイトに関連するウォレットをブラックリストに登録し、USDt(USDT)とUSDC(USDC)でそれぞれ318,013ドルを凍結したことを確認した。
このセキュリティ侵害は、2026年に暗号資産業界へ影響を与えた最大級のものの一つであり、9月のLiquid Networkへの3億2,000万ドル規模の悪用に続く。中でも特に重大な攻撃としては、2025年のBybitの攻撃、2022年のRonin Bridgeの6億1,500万ドル規模のハック、2021年のPoly Networkの6億1,100万ドル規模のハックが挙げられる。
Bitgetは当初、木曜の攻撃でデジタル資産が3億5,200万ドル失われたことを受け、取引所が出金を停止したと報じた。その後、チェンは入出金レポートを更新し、「送金のより完全な勘定」を反映したとして、約3億8,800万ドルが失われたと述べた。
攻撃の責任は誰にあるのか?
チェンはCointelegraphに対して、セキュリティ侵害の背後に誰がいる可能性があるのかについても話した。彼女は攻撃直後、「特定の[朝鮮民主主義人民共和国]のグループによるVPNの選択に一致するIPアドレス」に基づき、北朝鮮が関与している可能性があると述べたが、Bitgetが「社内関係者による犯行の可能性を完全に排除したわけではない」ことも付け加えた:
「これは非常に複雑な問題で、私たちは多くの調査を行い、かなり徹底的に[原文のまま]調べる必要があります。可能性を排除したのは、調査の予備的な結果に基づくものです。」
Bitgetはユーザー向けに段階的に出金を再開し、月曜にビットコイン(BTC)の取引から始め、火曜にETHへと続けた。
マガジン:BitgetをめぐってTHORChainが非難を浴びる中、ETHはブロックチェーンを超えて進化:ホドラーズ・ダイジェスト