
#chainlinklaunchesccip2withenterpriseverification
Chainlinkは今週、クロスチェーン基盤の大規模なアップグレードを発表しました。そして、そのタイミングには偶然がありません。年内でも最大級のブリッジ悪用の1つの後に続き、攻撃者が突いたまさにその弱点に直接対処する内容になっています。
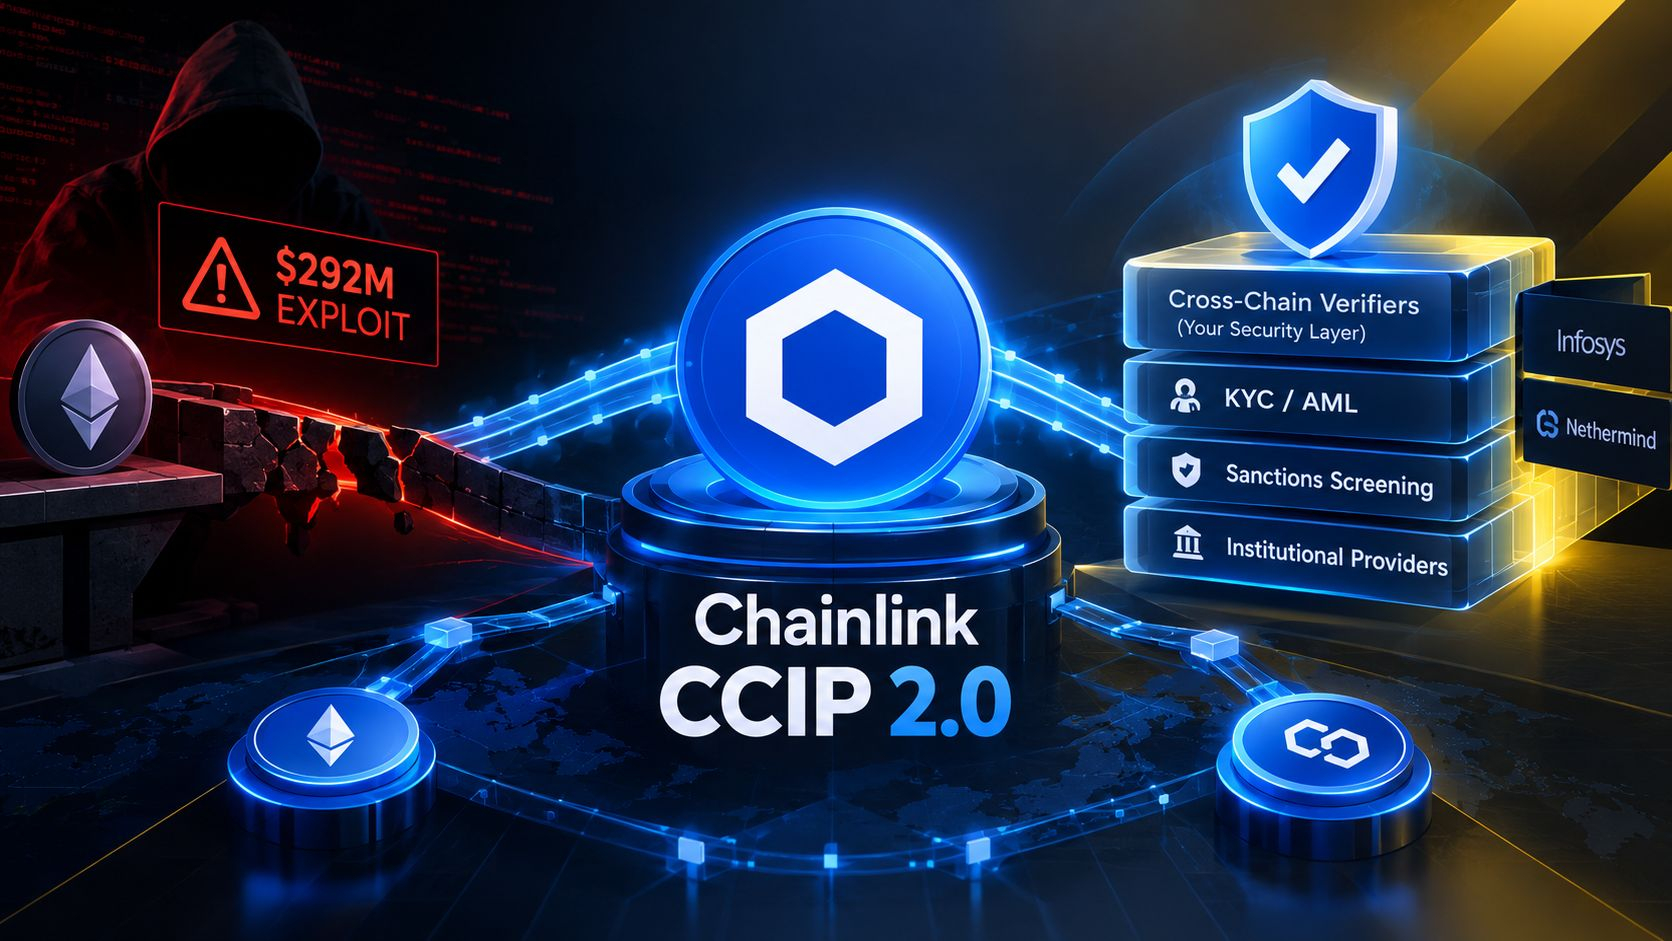
出荷された内容は以下のとおりです:9月28日、Chainlinkはクロスチェーン相互運用プロトコル(CCIP)の次世代版であるCCIP 2.0をリリースしました。これはすでに、総額840億ドル超のクロスチェーン・トークン価値を確保しています。注目の目玉機能は、Chainlinkが「クロスチェーン・ベリファイア(CCVs)」と呼ぶものです。機関は、既存の16ノード検証ネットワークに加えて、自らの独立したセキュリティ確認をレイヤーできるようになりました。自分たちでインフラを運用することも、InfosysやNethermindのようなサードパーティ・プロバイダに委託することも可能です。また、KYC、AML、制裁スクリーニング向けの組み込みコンプライアンステクノロジーも追加されます。このアップグレードは、北朝鮮のラザルス・グループと報じられた攻撃者が、Kelp DAOのクロスチェーン・ブリッジで依拠していた単一のバリデータを悪用し、rsETHを約2億9200万ドル流出させたのから約5か月後に登場しました。Kelpはその後、Chainlinkのインフラへ移行すると述べています。既存のChainlinkユーザーは新バージョンに自動的に移行されており、AaveやMapleといったプラットフォームはすでにアップグレードの一部を利用しています。ただしChainlinkは、新しい検証レイヤーを具体的に採用している機関がどこなのかは開示していません。注目すべき構造上の変更点として、Chainlinkの従来独立していたリスク管理ネットワークは、もはや別個のデフォルトのチェックとして機能しなくなりました。こうした独立した検証は、デフォルトで組み込まれるのではなく、任意(オプション)になりました。
なぜこれが重要なのでしょうか。ブリッジの悪用は、暗号の中でも最もコストの高い攻撃手法の一つです。主に、これまで多くのクロスチェーン・システムが、検証の「単一のポイント」に依存してきたためです。まさにその弱点が、Kelp DAOのハックで露呈しました。機関が自前の独立した検証レイヤーを追加できるようにし、単に一つのネットワークのデフォルトのセキュリティに頼り切らないことは、防御の多層化(defense-in-depth)に向けた意味のあるアーキテクチャ上の転換です。一方で、デフォルトの層として従来必須だった独立チェックを削除することは、注視すべきトレードオフです。追加の柔軟性は追加のセキュリティにつながり得ますが、機関が実際にそれを導入することを選んだ場合に限ります。
このモジュール化されたアプローチが、今後のブリッジ悪用を実際にどの程度抑えるか、あるいはオプションの検証者の導入がエコシステム全体で一貫性を欠く結果になるのかは、実際の利用データが出てきて初めて明らかになるでしょう。
機関に独自のセキュリティ層を追加する選択肢を与えることで、クロスチェーン基盤は本当により安全になるのでしょうか。それとも、それを使わない選択をした人に責任を移すだけなのでしょうか?🤔
#Chainlink #CCIP #CrossChain #CryptoSecurity