クロスチェーン・セキュリティ:失敗状態を研究する
DeFiインフラを評価する際によくある誤りは、成功した取引にだけ完全に注目してしまうことです。
ウォレットを接続します。
トークンを選択します。
確認します。
資産を受け取ります。
しかし、クロスチェーン・システムにはもっと多くの要素があります。
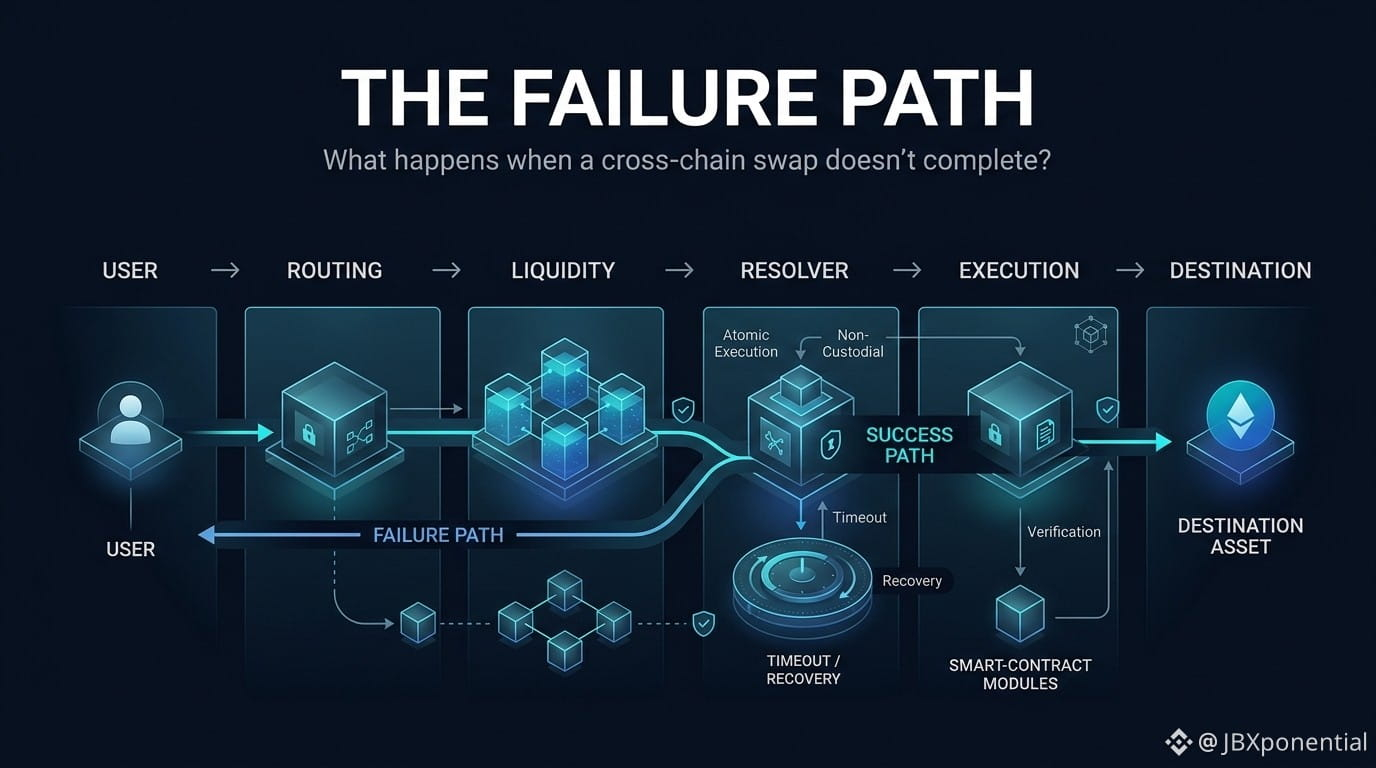
失敗は、ルーティング層、流動性層、実行層、ネットワーク層、またはスマートコントラクト層で起こり得ます。
そのため、より良い研究テーマは次の問いです:
取引が完了できないとき、何が起こるのか?
STON.fiの現在のクロスチェーン文書は、原子的な実行モデルを説明しています。
基本原則はこうです:
スワップが完了するか、完了しなければ部分的な結果は生まれません。
また、このサービスは資産がクロスチェーンの一連の流れの間ずっとユーザーのウォレットに残る、ノンカストディアル(預託なし)であるとも説明しています。
ただし、これは「クロスチェーンがリスクフリーである」という意味ではありません。
つまり、アーキテクチャには定義された失敗モデルがあるということです。
そして研究者が調べるべきなのはまさにそこです。
どのクロスチェーン・プロトコルでも、私は次のように尋ねます:
目的地での実行が失敗したらどうなる?
誰が一時的に資産をコントロールするのか?
片方が成功して、もう片方は失敗することはあり得るのか?
返金(払い戻し)を処理する仕組みは何か?
リゾルバが消えてしまったらどうなる?
どのコントラクトが保証を強制するのか?
「ハッピーパス」はUX(ユーザー体験)を説明します。
「失敗パス」はアーキテクチャを説明します。
@ston_fi #STON.fi $STON $BTC $GRAM