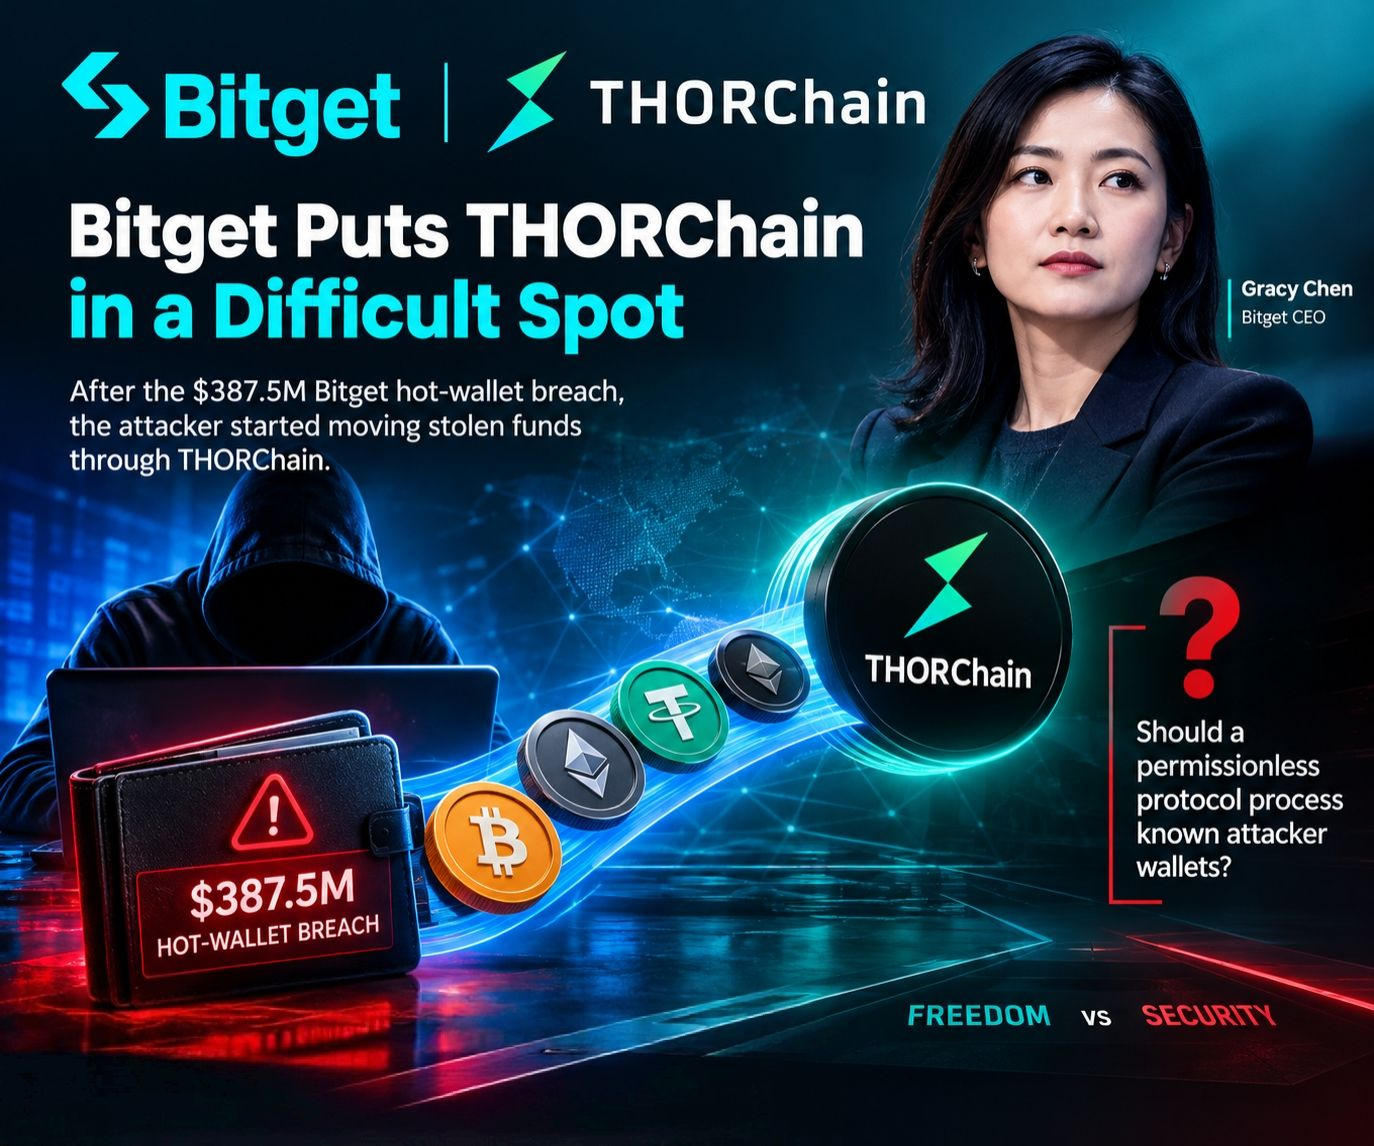
Bitgetの最近のセキュリティ事故をきっかけに、THORChainやパーミッションレス(許可不要)型の暗号プロトコルをめぐる新たな議論が起きている。
報じられた$387.5MのBitgetホットウォレット侵害の後、攻撃者は盗難資産の一部をTHORChainを通じて移動し始めたと伝えられている。
BitgetのCEOであるGracy Chenは、特定された攻撃者ウォレットに関連する取引の処理をTHORChainに停止するよう、公に求めた。
これは、分散型プロトコルにとって重要な問いを提起している。
もしあるアドレスが、疑われる攻撃者に属するものとして公に特定された場合、パーミッションレスなプロトコルはそのアドレスのスワップ処理を継続すべきだろうか?
THORChainは過去にも同様の議論に直面しており、$1.46BのBybitハックの後、盗難資産が同プロトコルを通じてルーティングされたと報じられたケースも含まれる。
課題は、パーミッションレス・システムには一般に、個別のアカウントを凍結またはブロックするための従来の仕組みがないことだ。
そのため、議論は「攻撃者を特定できるかどうか」だけにとどまらない。
より大きな問いは、分散型プロトコルがそれらのアドレスが判明した後に何をすべきかという点にある。
#Bitget #GracyChen #CryptoSecurity #DeFi: