3.875億ドルが盗まれ、7500万は誰も凍結できない
📈 进群一起盯盘
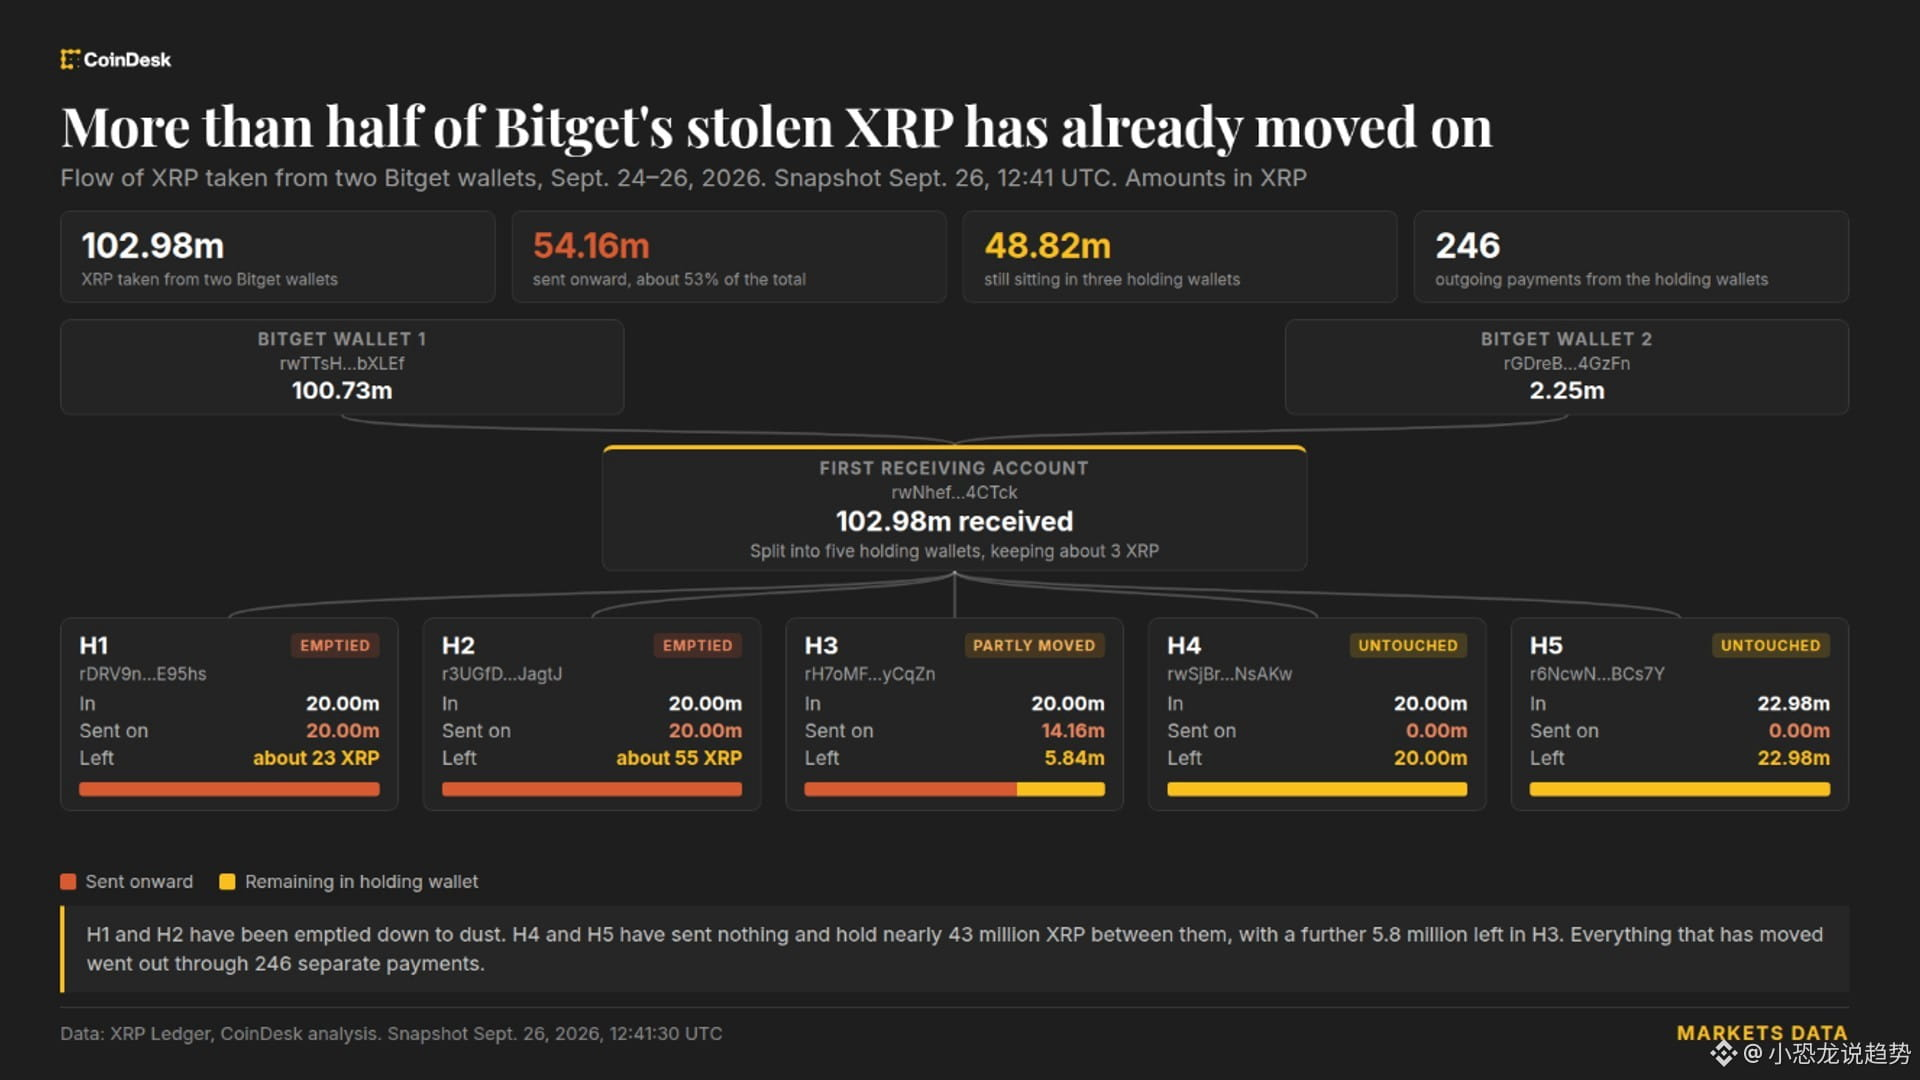
取引所が9月24日に約1.03億枚のXRP(当時約1.6億ドル)を盗まれる事件が起きた。2日後、ハッカーは約8300万ドル相当の資金を3つのウォレットから出金し、残り約7500万ドルは最も厄介な場所に固まった——XRP台帳のルール上、発行者でさえもXRPそのものを凍結する権限がない。
先に事実を整理する。この取引所は当初損失を3.516億ドルと報告し、金曜にZcashとTRONの送金を追加計上した結果、3.875億ドルへと引き上げた。これは「再びハッキングされた」のではなく、同じ元の事件を精算し直したものだ。約1.03億枚のXRPは5つの口座に分配された。
移動は加速している。土曜の04:32(UTC)時点では元の5口座に約7000万枚が残っていたが、約8時間後には4900万枚に減少。12:41(UTC)には、もともと各2000万枚を保有していた2つの口座のうち一方は23枚、もう一方は55枚まで減り、3つ目は約580万枚に落ちた。累計で約5400万枚が元の保有アドレスから離脱しており、資金は分散しているが、オンチェーン上ではどれくらい売却したのかは読み取れない。
凍結できるものとできないものの差は大きい。USDCとUSDTの発行元であるCircleとTetherが凍結したのは約32万ドルのステーブルコインで、盗まれた資金の千分の一にも満たない。真打ちの大半であるXRP本体にはワンクリック凍結の権限がない。1.54ドル換算なら、当初のXRPの被盗資産は約1.6億ドルで、当該コインの44億ドルの“日間取引高”の4%程度——本当に売りに出すなら、どれだけ板で叩くか(買い注文がどれだけあるか)次第だ。
論点はオンチェーンのプロトコル側に移る。ハッカーは一部の資金をクロスチェーンの交換に回し、追跡機関はTHORChainに辿り着いた。被害取引所のCEOは公開で、識別済みアドレスへのサービス提供を拒否するよう要求した。「分散化は設計原則であって、既知の被盗金に通路を提供するための盾ではない。」THORChainは拒否し、自らをビットコインやイーサリアムのような“許可不要”のネットワークになぞらえた。
反対側はすぐに弱点を突いた。ある取引所の創業者は、THORChainのTSS(閾値署名)金庫は選定された検証者のグループによって共同管理され、署名の閾値を満たせば中の資産を移せると指摘する。「仲介を分散化したからといって、仲介が消えるわけではない」。また同社は今年5月、自社の金庫が約1070万ドル盗まれた際には停止できた。具体的には、署名と取引を自動的に凍結し、ノードがさらに手動での停止とガバナンス投票を重ねる。約2時間で全面停止となり、Q2報告書では中断が約5週間続き、6月22日に修正コードを入れて再起動したと認めている。
私の見方:明らかになったのは、あるプロトコルが「十分分散化されていない」ことではなく、「分散化」が2種類の基準として使い分けられている点だ。免責が必要なときはそれが理由になり、被盗金の処理が必要なときはそれが免罪符(盾)になる。クロスチェーンブリッジやDEXはすでに数億ドル規模の資金フローを受け止められるのに、特定の1アドレスだけを止めて、他のすべての取引は通すような仕組みはいまだない。この問題を解決しない限り、大口の被盗事件は同じ道を何度もたどることになる。
注意事項が2つある。まず、この取引所は出金を段階的に再開する。ビットコインは9月28日から、イーサリアムは9月29日、USDTは9月30日、その他のトークンは10月2日。次に、被盗資金はまだオンチェーン上で移動しているため、出所不明のXRPを受け取ったアドレスは、プラットフォームによって口座が制限される可能性がある。
クロスチェーン・プロトコルは、通り道になっている被盗金に対して一時停止ボタンを押すべきだと思う?コメント欄で話そう。プロフィール画像をクリックしてライブを見る。
毎日、暗号資産のセキュリティのホットな話題をお届け——ニュースがどう起きたかを見るだけじゃなく、その背後にあるロジックとチャンスまで分かるように解説する 👀🚀
📈 进群一起盯盘
取引所が9月24日に約1.03億枚のXRP(当時約1.6億ドル)を盗まれる事件が起きた。2日後、ハッカーは約8300万ドル相当の資金を3つのウォレットから出金し、残り約7500万ドルは最も厄介な場所に固まった——XRP台帳のルール上、発行者でさえもXRPそのものを凍結する権限がない。
先に事実を整理する。この取引所は当初損失を3.516億ドルと報告し、金曜にZcashとTRONの送金を追加計上した結果、3.875億ドルへと引き上げた。これは「再びハッキングされた」のではなく、同じ元の事件を精算し直したものだ。約1.03億枚のXRPは5つの口座に分配された。
移動は加速している。土曜の04:32(UTC)時点では元の5口座に約7000万枚が残っていたが、約8時間後には4900万枚に減少。12:41(UTC)には、もともと各2000万枚を保有していた2つの口座のうち一方は23枚、もう一方は55枚まで減り、3つ目は約580万枚に落ちた。累計で約5400万枚が元の保有アドレスから離脱しており、資金は分散しているが、オンチェーン上ではどれくらい売却したのかは読み取れない。
凍結できるものとできないものの差は大きい。USDCとUSDTの発行元であるCircleとTetherが凍結したのは約32万ドルのステーブルコインで、盗まれた資金の千分の一にも満たない。真打ちの大半であるXRP本体にはワンクリック凍結の権限がない。1.54ドル換算なら、当初のXRPの被盗資産は約1.6億ドルで、当該コインの44億ドルの“日間取引高”の4%程度——本当に売りに出すなら、どれだけ板で叩くか(買い注文がどれだけあるか)次第だ。
論点はオンチェーンのプロトコル側に移る。ハッカーは一部の資金をクロスチェーンの交換に回し、追跡機関はTHORChainに辿り着いた。被害取引所のCEOは公開で、識別済みアドレスへのサービス提供を拒否するよう要求した。「分散化は設計原則であって、既知の被盗金に通路を提供するための盾ではない。」THORChainは拒否し、自らをビットコインやイーサリアムのような“許可不要”のネットワークになぞらえた。
反対側はすぐに弱点を突いた。ある取引所の創業者は、THORChainのTSS(閾値署名)金庫は選定された検証者のグループによって共同管理され、署名の閾値を満たせば中の資産を移せると指摘する。「仲介を分散化したからといって、仲介が消えるわけではない」。また同社は今年5月、自社の金庫が約1070万ドル盗まれた際には停止できた。具体的には、署名と取引を自動的に凍結し、ノードがさらに手動での停止とガバナンス投票を重ねる。約2時間で全面停止となり、Q2報告書では中断が約5週間続き、6月22日に修正コードを入れて再起動したと認めている。
私の見方:明らかになったのは、あるプロトコルが「十分分散化されていない」ことではなく、「分散化」が2種類の基準として使い分けられている点だ。免責が必要なときはそれが理由になり、被盗金の処理が必要なときはそれが免罪符(盾)になる。クロスチェーンブリッジやDEXはすでに数億ドル規模の資金フローを受け止められるのに、特定の1アドレスだけを止めて、他のすべての取引は通すような仕組みはいまだない。この問題を解決しない限り、大口の被盗事件は同じ道を何度もたどることになる。
注意事項が2つある。まず、この取引所は出金を段階的に再開する。ビットコインは9月28日から、イーサリアムは9月29日、USDTは9月30日、その他のトークンは10月2日。次に、被盗資金はまだオンチェーン上で移動しているため、出所不明のXRPを受け取ったアドレスは、プラットフォームによって口座が制限される可能性がある。
クロスチェーン・プロトコルは、通り道になっている被盗金に対して一時停止ボタンを押すべきだと思う?コメント欄で話そう。プロフィール画像をクリックしてライブを見る。
毎日、暗号資産のセキュリティのホットな話題をお届け——ニュースがどう起きたかを見るだけじゃなく、その背後にあるロジックとチャンスまで分かるように解説する 👀🚀