#bitgetbreachforgedrequestsnotstolenkeys
BITGET 悪用: 奪われたのは秘密鍵ではなく、不正な送金リクエスト(偽造)
Bitgetは、影響を受けた資金約$351.6Mに関する大規模なセキュリティ侵害を確認した。
しかし決定的なポイントがある:
攻撃者はBitgetの秘密鍵を盗んだわけではないと報じられている。
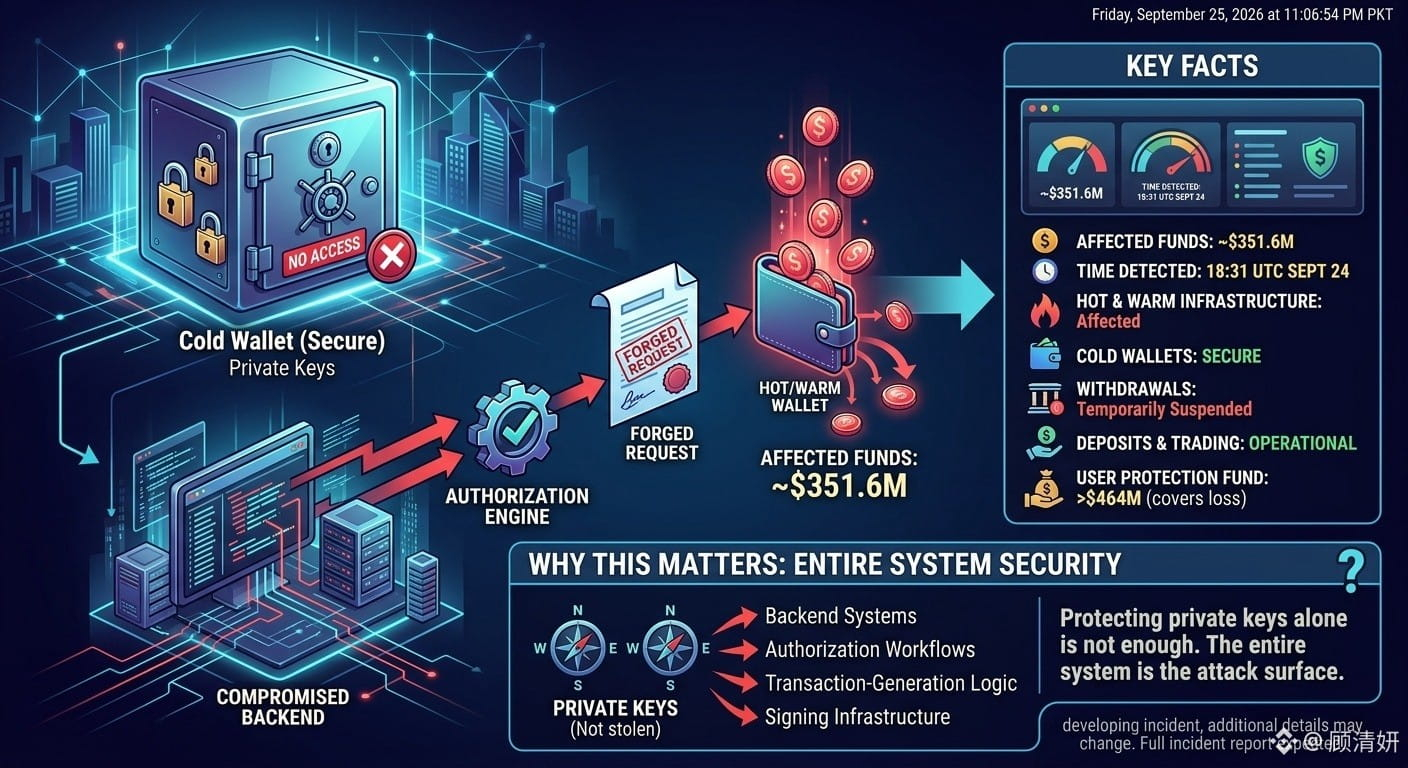
代わりに、BitgetのCEOグレイシー・チェン(Gracy Chen)は、攻撃者がバックエンドのウォレット・サービス・システムに侵入し、そのアクセスを使って送金情報を偽造し、認可/署名のプロセスを実行したと述べた。
重要な事実
• 資金約$351.6Mが影響を受けた
• 事件は9月24日18:31(UTC)に検知された
• Bitgetのホット/ウォーム・ウォレット基盤の一部が影響を受けた
• Bitgetはコールドウォレットは安全だったと述べている
• セキュリティ審査の間、出金が一時停止された
• 入金と取引は引き続き稼働していた
• Bitgetはユーザー保護基金が$464M超を保有しており、報告された損失を補填するとしている
なぜ重要か
この事件は、取引所のセキュリティにおける重要なリスクを浮き彫りにしている: 秘密鍵を守るだけでは不十分だ。
バックエンドのシステム、取引(トランザクション)生成ロジック、認可ワークフロー、署名基盤もまた、重要な攻撃対象になり得る。
Bitgetによれば、捜査ではバックエンド・システムがどのように侵害されたかをなお特定中で、完全なインシデント報告書が見込まれている。
トレーダーにとっての要点はシンプルだ:
取引所のセキュリティは「仕組み全体」であり、単なる秘密鍵の問題ではない。
本件は進行中のインシデントであるため、調査が進むにつれて追加情報が変わる可能性がある。
$QI $PHA $ARK
BITGET 悪用: 奪われたのは秘密鍵ではなく、不正な送金リクエスト(偽造)
Bitgetは、影響を受けた資金約$351.6Mに関する大規模なセキュリティ侵害を確認した。
しかし決定的なポイントがある:
攻撃者はBitgetの秘密鍵を盗んだわけではないと報じられている。
代わりに、BitgetのCEOグレイシー・チェン(Gracy Chen)は、攻撃者がバックエンドのウォレット・サービス・システムに侵入し、そのアクセスを使って送金情報を偽造し、認可/署名のプロセスを実行したと述べた。
重要な事実
• 資金約$351.6Mが影響を受けた
• 事件は9月24日18:31(UTC)に検知された
• Bitgetのホット/ウォーム・ウォレット基盤の一部が影響を受けた
• Bitgetはコールドウォレットは安全だったと述べている
• セキュリティ審査の間、出金が一時停止された
• 入金と取引は引き続き稼働していた
• Bitgetはユーザー保護基金が$464M超を保有しており、報告された損失を補填するとしている
なぜ重要か
この事件は、取引所のセキュリティにおける重要なリスクを浮き彫りにしている: 秘密鍵を守るだけでは不十分だ。
バックエンドのシステム、取引(トランザクション)生成ロジック、認可ワークフロー、署名基盤もまた、重要な攻撃対象になり得る。
Bitgetによれば、捜査ではバックエンド・システムがどのように侵害されたかをなお特定中で、完全なインシデント報告書が見込まれている。
トレーダーにとっての要点はシンプルだ:
取引所のセキュリティは「仕組み全体」であり、単なる秘密鍵の問題ではない。
本件は進行中のインシデントであるため、調査が進むにつれて追加情報が変わる可能性がある。
$QI $PHA $ARK