#bitgetbreachforgedrequestsnotstolenkeys
Bitgetの侵害には、「3億5000万ドルがハッキングされた」という話以上に、もっと興味深い教訓があります。
Bitgetによると、攻撃者は同社の秘密鍵を盗み出していません。
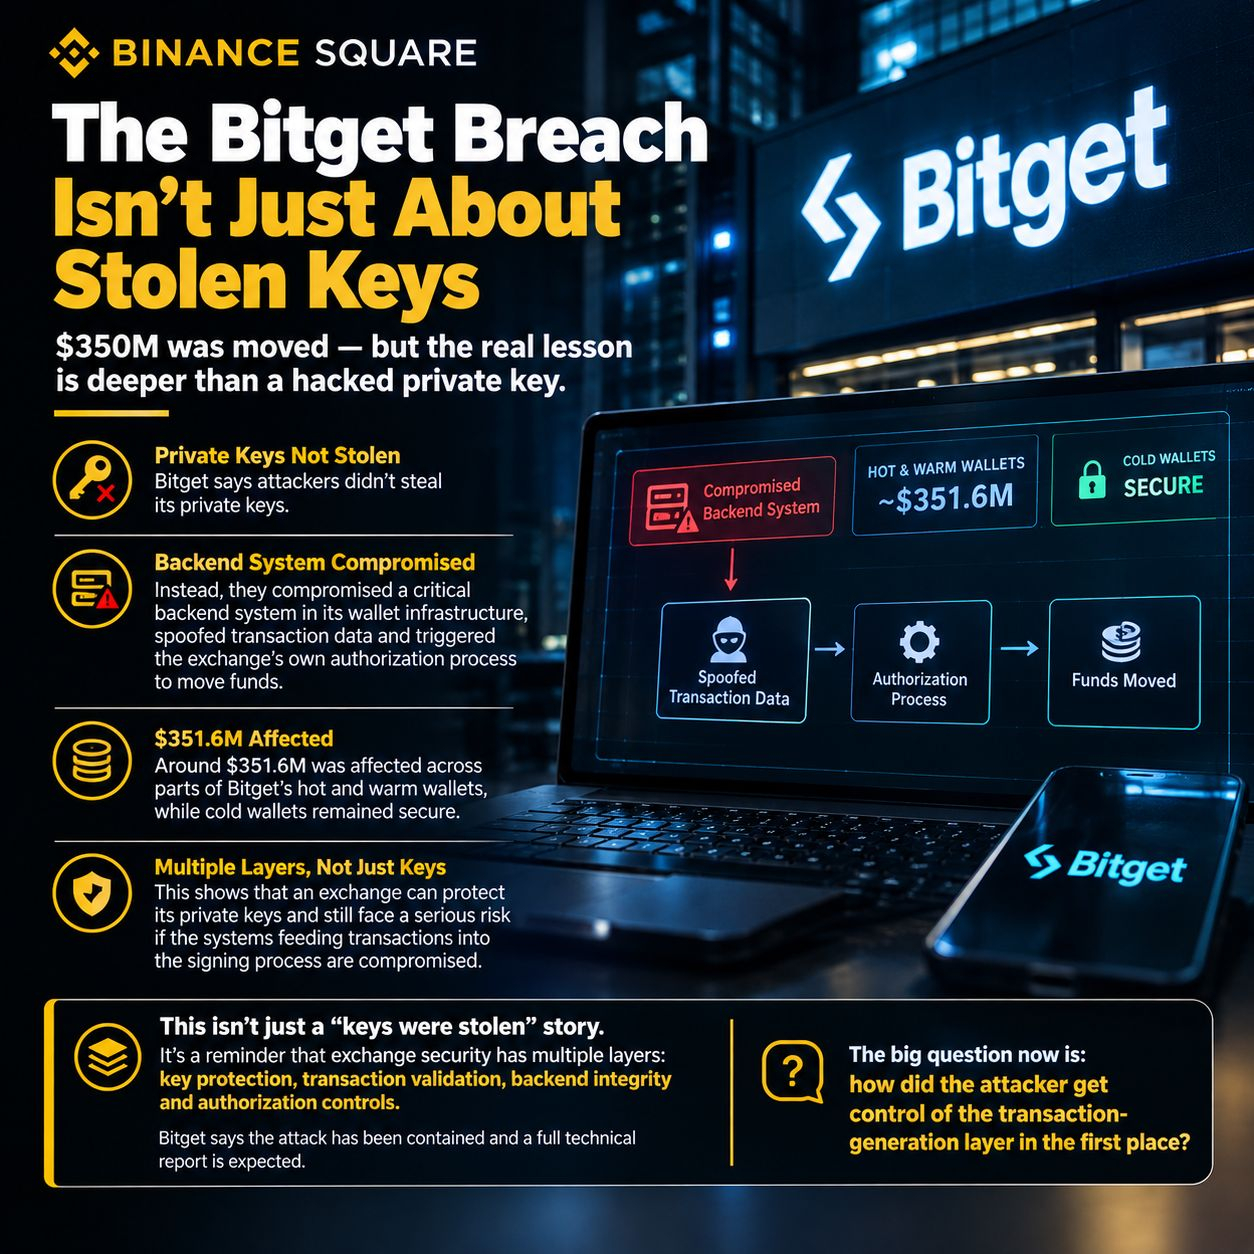
その代わりに、同社のウォレット基盤の中にある重要なバックエンド・システムを侵害し、取引データを偽装し、さらに取引を移動するための取引所自身の認可プロセスを起動したとのことです。
約3億5160万ドル相当が、Bitgetのホットウォレットおよびウォームウォレットの一部で影響を受けた一方、取引所はコールドウォレットは安全なままだと述べています。
ここが、私が注目すべきだと思うポイントです。
仮想通貨取引所は秘密鍵を保護できても、サイン処理に取引を投入するシステムが侵害され得るという、重大なセキュリティ問題を抱えることがあります。
つまり、これは単なる「鍵が盗まれた」物語ではありません。
取引所のセキュリティには複数の層がある、というリマインダーです。つまり、鍵の保護、取引の検証、バックエンドの完全性、そして認可(オーソリティ)制御です。
Bitgetは、攻撃は封じ込められており、完全な技術レポートが近日中に公表される予定だとしています。
大きな疑問は今、次の点です。そもそも攻撃者は、どのようにして最初に取引生成(トランザクション生成)レイヤーの制御を手に入れたのでしょうか?
#Bitget #CryptoSecurity #CyberSecurity
Bitgetの侵害には、「3億5000万ドルがハッキングされた」という話以上に、もっと興味深い教訓があります。
Bitgetによると、攻撃者は同社の秘密鍵を盗み出していません。
その代わりに、同社のウォレット基盤の中にある重要なバックエンド・システムを侵害し、取引データを偽装し、さらに取引を移動するための取引所自身の認可プロセスを起動したとのことです。
約3億5160万ドル相当が、Bitgetのホットウォレットおよびウォームウォレットの一部で影響を受けた一方、取引所はコールドウォレットは安全なままだと述べています。
ここが、私が注目すべきだと思うポイントです。
仮想通貨取引所は秘密鍵を保護できても、サイン処理に取引を投入するシステムが侵害され得るという、重大なセキュリティ問題を抱えることがあります。
つまり、これは単なる「鍵が盗まれた」物語ではありません。
取引所のセキュリティには複数の層がある、というリマインダーです。つまり、鍵の保護、取引の検証、バックエンドの完全性、そして認可(オーソリティ)制御です。
Bitgetは、攻撃は封じ込められており、完全な技術レポートが近日中に公表される予定だとしています。
大きな疑問は今、次の点です。そもそも攻撃者は、どのようにして最初に取引生成(トランザクション生成)レイヤーの制御を手に入れたのでしょうか?
#Bitget #CryptoSecurity #CyberSecurity