🚨🔥 BITGETは3億5,160万ドルを奪われるハッキング被害—そして北朝鮮の“指紋”があちこちに残っているようだ。
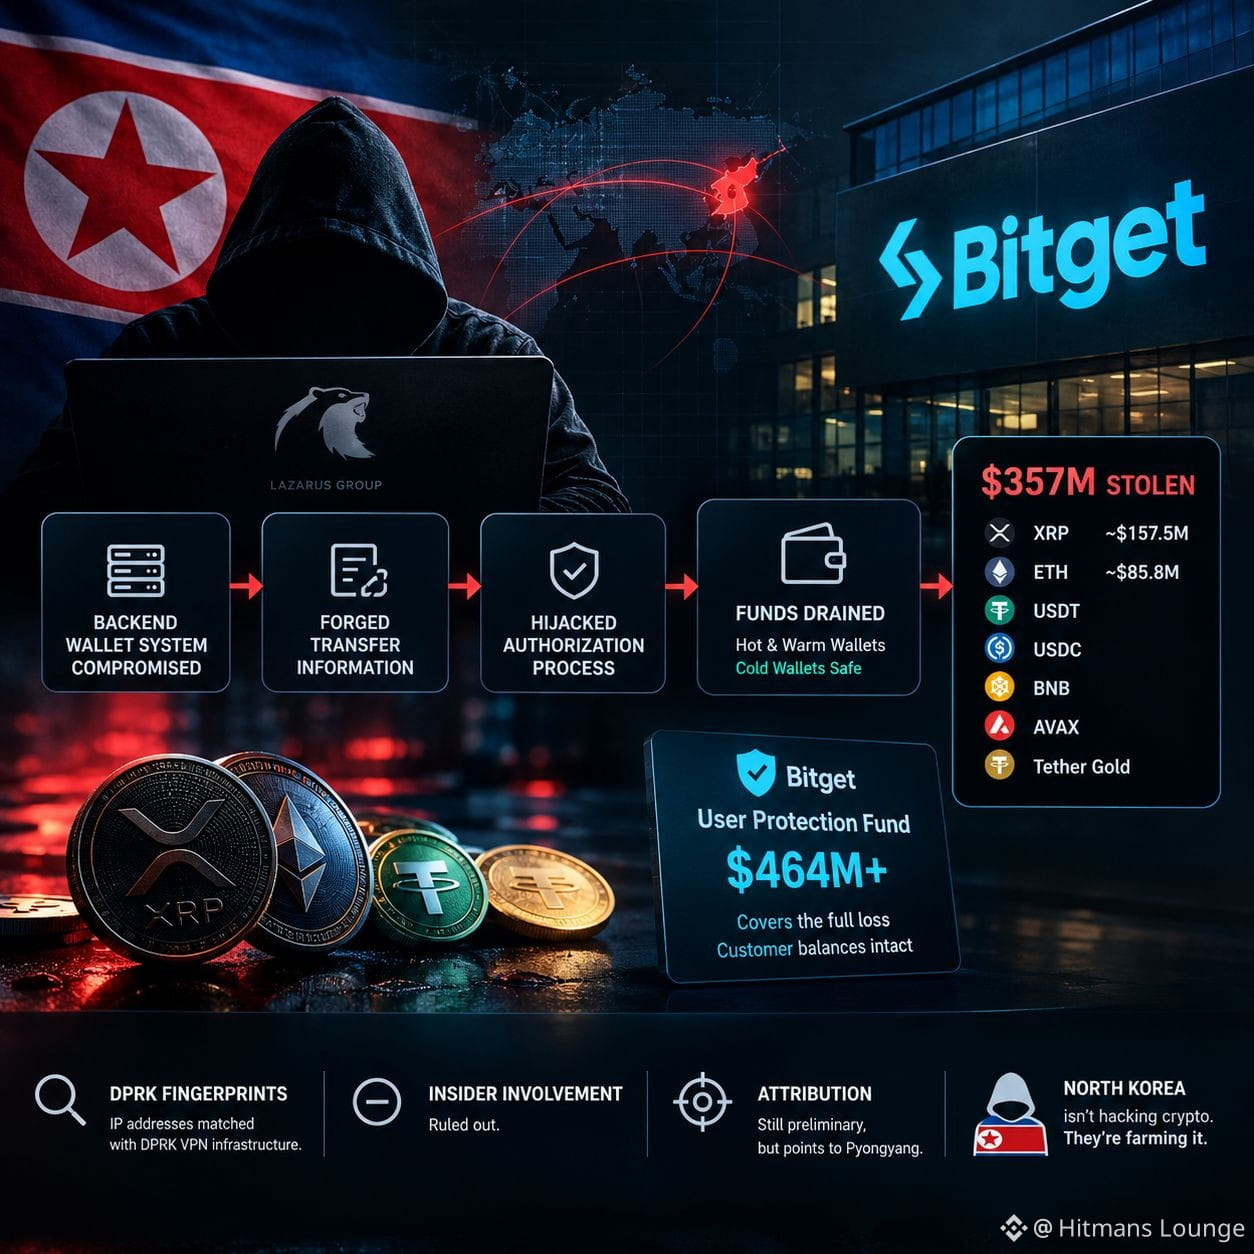
CEOのグレイシー・チェンは、侵害の数時間後にXで生配信し、爆弾発言を投下した。「私たちは、ある特定のDPRKグループが選んだVPNの選択肢と一致するIPアドレスをいくつか特定しました。」
さらに彼女はこう付け加えた。「パターンは、北朝鮮チームが以前にやったことと非常に似ています。」
そしてここからさらに“ヤバい” — ハッカーはプライベートキーを盗んだわけではない。Bitgetのバックエンド・ウォレット・システムに侵入し、送金情報を偽造。正当な認可署名プロセスを乗っ取り、静かに取引所の資金を吸い上げた。19回の送金。ホットウォレットとウォームウォレットが流出。コールドウォレットは無傷。
奪われた資産は?
👻 XRPで1億5,750万ドル
👻 ETHで8,580万ドル
👻 USDT、USDC、BNB、AVAX、さらにTether Gold — 合計3億5,700万ドル。
救いは:Bitgetのユーザー保護基金は464Mドル超を保有しており、全損失を補填できるだけの規模。顧客の残高はそのまま維持されている。
内部関与は? なし。帰属(犯行主体の特定)? 現時点ではまだ予備段階だが、証拠は強く平壌を指している。
北朝鮮は暗号資産をハッキングしているのではない。栽培(ファーミング)しているんだ。
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI
CEOのグレイシー・チェンは、侵害の数時間後にXで生配信し、爆弾発言を投下した。「私たちは、ある特定のDPRKグループが選んだVPNの選択肢と一致するIPアドレスをいくつか特定しました。」
さらに彼女はこう付け加えた。「パターンは、北朝鮮チームが以前にやったことと非常に似ています。」
そしてここからさらに“ヤバい” — ハッカーはプライベートキーを盗んだわけではない。Bitgetのバックエンド・ウォレット・システムに侵入し、送金情報を偽造。正当な認可署名プロセスを乗っ取り、静かに取引所の資金を吸い上げた。19回の送金。ホットウォレットとウォームウォレットが流出。コールドウォレットは無傷。
奪われた資産は?
👻 XRPで1億5,750万ドル
👻 ETHで8,580万ドル
👻 USDT、USDC、BNB、AVAX、さらにTether Gold — 合計3億5,700万ドル。
救いは:Bitgetのユーザー保護基金は464Mドル超を保有しており、全損失を補填できるだけの規模。顧客の残高はそのまま維持されている。
内部関与は? なし。帰属(犯行主体の特定)? 現時点ではまだ予備段階だが、証拠は強く平壌を指している。
北朝鮮は暗号資産をハッキングしているのではない。栽培(ファーミング)しているんだ。
💀 #Bitget #NorthKorea #LazarusGroup #CryptoSecurity #DPRK
$QI $BREW $SUI