


暗号研究企業Alloc Initの研究者らは、ソフトフォークを必要とせずにビットコインへZcash形式の秘匿送金をもたらすためのシステムを提案した。
この提案は「Shielded Bitcoin」と呼ばれ、暗号化された注記(encrypted notes)とゼロ知識証明(zero-knowledge proofs)を用いて、取引金額、送信者、受信者、ならびにこれまでに消費された資金へのリンクを秘匿する。論文は木曜日に、Clara Shikhelman、Mikhail Komarov、Aleksei Moskvinによって公開された。
この提案は、基盤となるプロトコルに対するコンセンサス変更を必要とせずに、ビットコイン利用者のより強力なプライバシーへつながる可能性のある道筋を示している。
研究者らは、「プライバシー・プロトコルをマイナーに強制させるのではなく、ビットコインを“中立的な公開・順序付けレイヤー”として使う」ことになると書いた。次に、indexerと呼ばれる別のソフトウェアがゼロ知識証明を検証し、資金が二重支払いされていないことを確認し、シールドされたシステムの状態を再構築する。
シールドビットコインの設計は、Zcashのアーキテクチャから明確に引き継いでいる。研究者らは同様に、暗号化されたノート、ノートが消費済みであることを示す公開nullifier、取引が有効であることを示すゼロ知識証明を用いるとした。Zcashとは異なり、シールドビットコインは独自のブロックチェーンやコンセンサスメカニズムを運用しない。
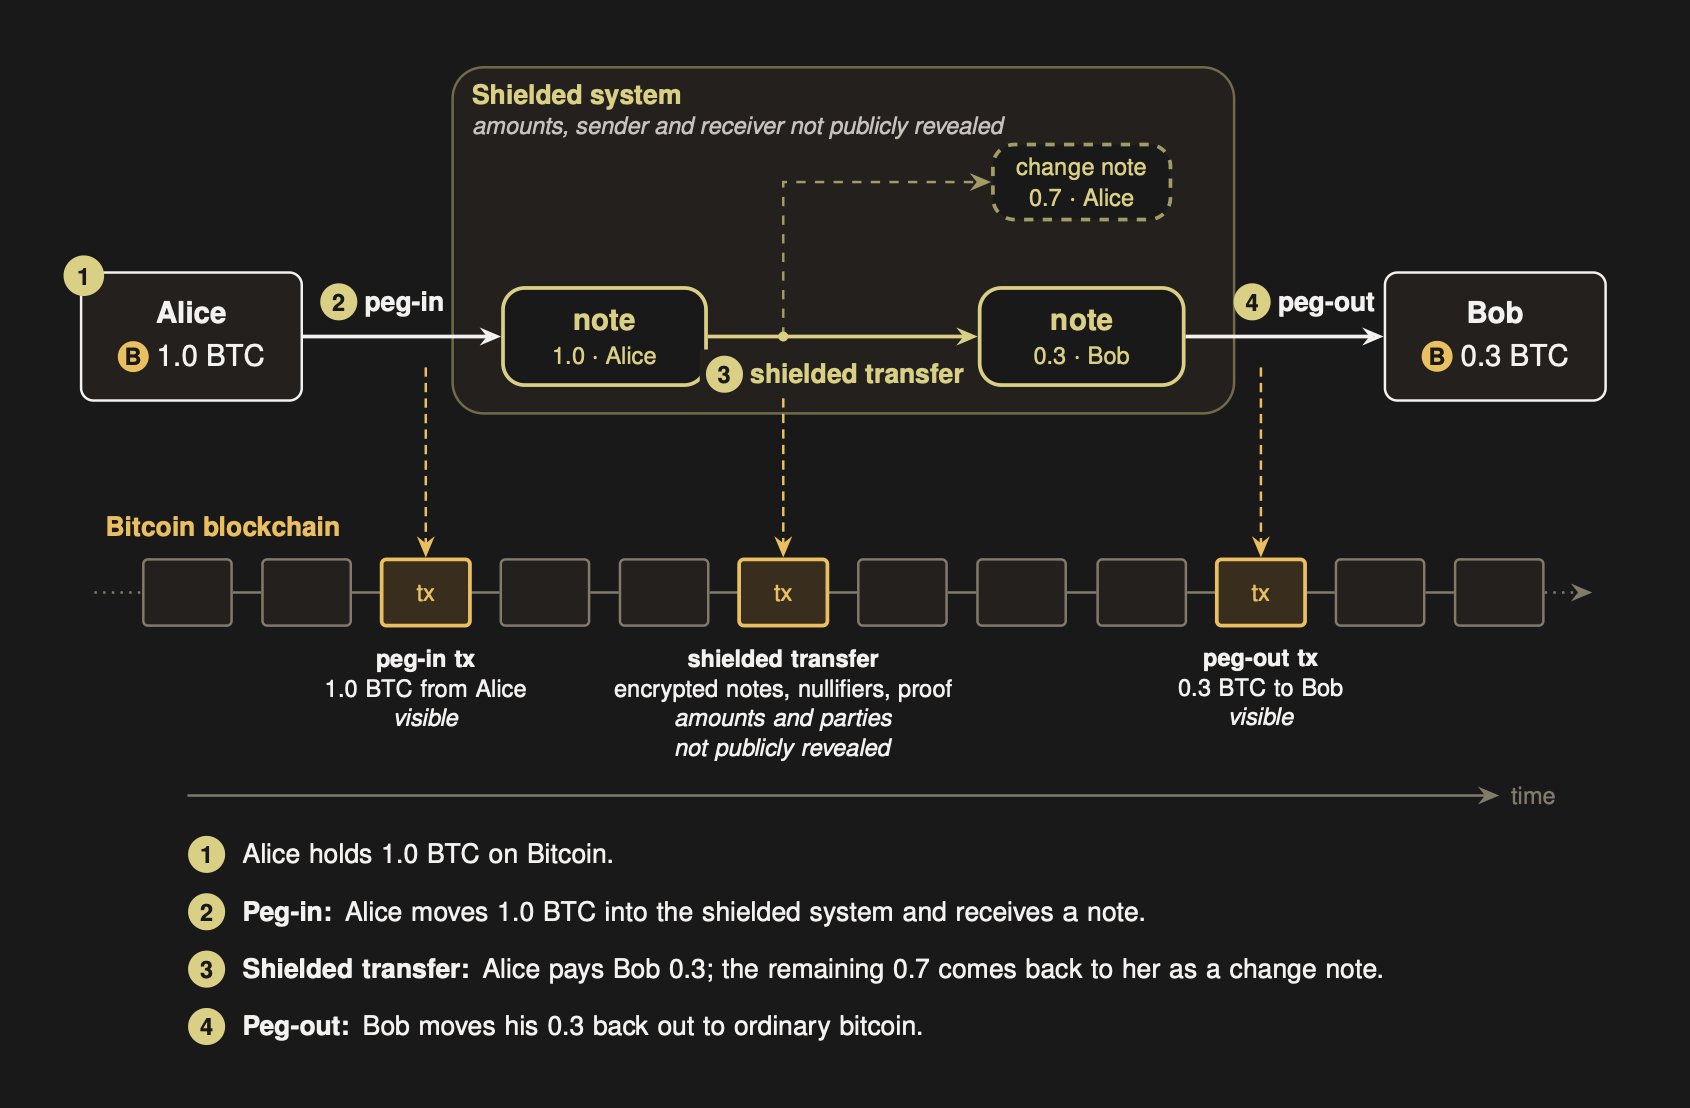
シールド付き送金がどのように機能するか。出典:Alloc Init
シールドビットコインは賛否が分かれた反応を呼んだ
開発者のウラジミール・ザボドイル氏はXで、この提案を批判した。Zcashの多くのプライバシー・スタックはすでに実装されていると主張し、新たに立ち上げられたシステムが当初どれほどのプライバシーを提供できるのかを疑問視した。新しいシールドされたプールは、Zcashが長年の利用で積み上げてきた匿名集合を持たない状態から始まる、と述べた。
「プライバシーは“群衆”の関数だ。Zcashには、何年もかけて構築された実在のシールド付きプールがある」と彼は書いた。「真新しいメタプロトコルはゼロから始まるので、最初のプライベート送金は“一人の群衆”に隠れるだけになる。」
提案を説明する補足投稿の中で、シールドビットコインの研究者らは同様の制限を認め、「多額の入金が自動的に大きな匿名集合を生み出すわけではない」と述べた。少数の参加者が大半のノートを作っている場合や、ウォレットが特徴的な挙動を示す場合などには、観測者が送金間の関係を絞り込める可能性がある、とした。
ポスト量子暗号の企業Pauli Groupの創業者であるPierre-Luc Dallaire-Demers氏は別の論点を提起し、この構成は興味深いものの「まったく量子耐性がない」と述べた。Dallaire-Demers氏はのちに、ビットコインが将来的にポスト量子の署名方式を採用すると仮定したうえで、完全にポスト量子的なバージョンがどのようになり得るかを検討していると語った。
ゼロキャッシュの共同執筆者でありStarkWare CEOのEli Ben-Sasson(エリ・ベン=サッソン)氏は、提案の方向性についてより前向きだった。Alloc Initの発表を受けてベン=サッソン氏は、Zcashに先立つゼロキャッシュ論文に込められていた当初の意図は、ビットコインにプライバシーをもたらすことだったと述べた。
ベン=サッソン氏は、自身はまだシールドビットコインの論文を読んでいないが、ゼロ知識証明によるプライバシーとスケーラビリティの構想が、ビットコインの基盤レイヤーで実現されるのを見てみたいと述べた。
雑誌:SECの新しいトークン化株式ルールにおける勝者と敗者