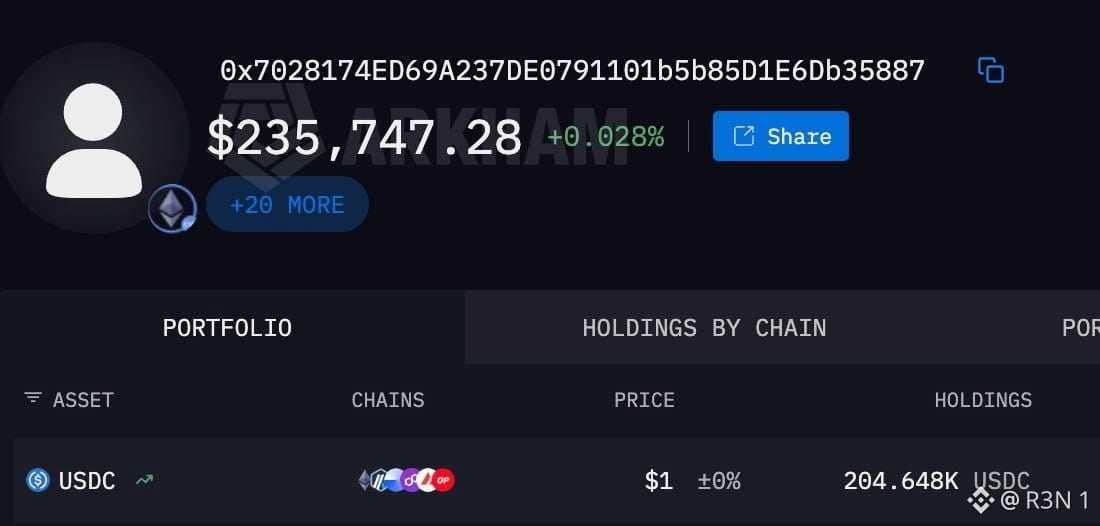
48時間で何百ものウォレットから約235,000ドルが消えたのに、実際にそれを行っているマルウェアの名前が誰にも挙がっていない。金額の数字と、欠けている詳細の間にあるこのギャップこそが、ここでの本当の話だ。
説明されている仕組み自体は十分に単純だ。リモートアクセス型トロイの木馬が資格情報を収集し、アクティブなセッションを乗っ取って認証を完全に回避する。攻撃者がパスワードを盗んで別途ログインする必要がなくなり、被害者がすでにログインしている状態に“便乗”できるようになる。
これは本当に、よく理解された攻撃パターンだ。だが欠けているのは、この種の主張に通常伴うあらゆるものだ。特定のマルウェアファミリー名はない。悪意あるドメインもない。ファイルハッシュもない。C2(コマンド&コントロール)基盤も示されていない。さらに、調査に携わったセキュリティ研究者の名前も付いていない。
とはいえ、背後には確かなオンチェーンの痕跡がある。この活動に結び付いたイーサリアムアドレスが、より広い「マルウェア」枠組みが広まる2日前にロシア語のTelegram投稿で見つかっている。そこでそれは新しいドレイナー用ウォレットだとされ、同様のアドレスが少なくとも1日あたり20万ドルを吸い上げていると主張されていた。この主張も独立に検証はされていないが、これまでのところ、ここに付随する“硬い証拠”として最も近いものではある。
率直に言うと、何か実際に起きている可能性は高い。被害者が数百人で、追跡可能なウォレットも記録されているのだから“何もない”わけではない。だが現時点では、関連付けられた見出しの付いたウォレット残高であって、マルウェアのキャンペーンとしてマッピングされたものではない。実際に示された以上のものまで含めて、“確認されたRATの運用”だと断定するのは早い。
これを決着した話として扱う前に欲しいのは、具体的なセキュリティレポートだ。どの亜種(ストレイン)で、どう拡散しているのかを明確に名前を挙げて示すものが必要だ。なぜなら、この物語のどのバージョンにも未だ欠けているのが、その一点だからだ。
$BTC #Altcoin Season# $ETH #BTC Price Analysis#
説明されている仕組み自体は十分に単純だ。リモートアクセス型トロイの木馬が資格情報を収集し、アクティブなセッションを乗っ取って認証を完全に回避する。攻撃者がパスワードを盗んで別途ログインする必要がなくなり、被害者がすでにログインしている状態に“便乗”できるようになる。
これは本当に、よく理解された攻撃パターンだ。だが欠けているのは、この種の主張に通常伴うあらゆるものだ。特定のマルウェアファミリー名はない。悪意あるドメインもない。ファイルハッシュもない。C2(コマンド&コントロール)基盤も示されていない。さらに、調査に携わったセキュリティ研究者の名前も付いていない。
とはいえ、背後には確かなオンチェーンの痕跡がある。この活動に結び付いたイーサリアムアドレスが、より広い「マルウェア」枠組みが広まる2日前にロシア語のTelegram投稿で見つかっている。そこでそれは新しいドレイナー用ウォレットだとされ、同様のアドレスが少なくとも1日あたり20万ドルを吸い上げていると主張されていた。この主張も独立に検証はされていないが、これまでのところ、ここに付随する“硬い証拠”として最も近いものではある。
率直に言うと、何か実際に起きている可能性は高い。被害者が数百人で、追跡可能なウォレットも記録されているのだから“何もない”わけではない。だが現時点では、関連付けられた見出しの付いたウォレット残高であって、マルウェアのキャンペーンとしてマッピングされたものではない。実際に示された以上のものまで含めて、“確認されたRATの運用”だと断定するのは早い。
これを決着した話として扱う前に欲しいのは、具体的なセキュリティレポートだ。どの亜種(ストレイン)で、どう拡散しているのかを明確に名前を挙げて示すものが必要だ。なぜなら、この物語のどのバージョンにも未だ欠けているのが、その一点だからだ。
$BTC #Altcoin Season# $ETH #BTC Price Analysis#