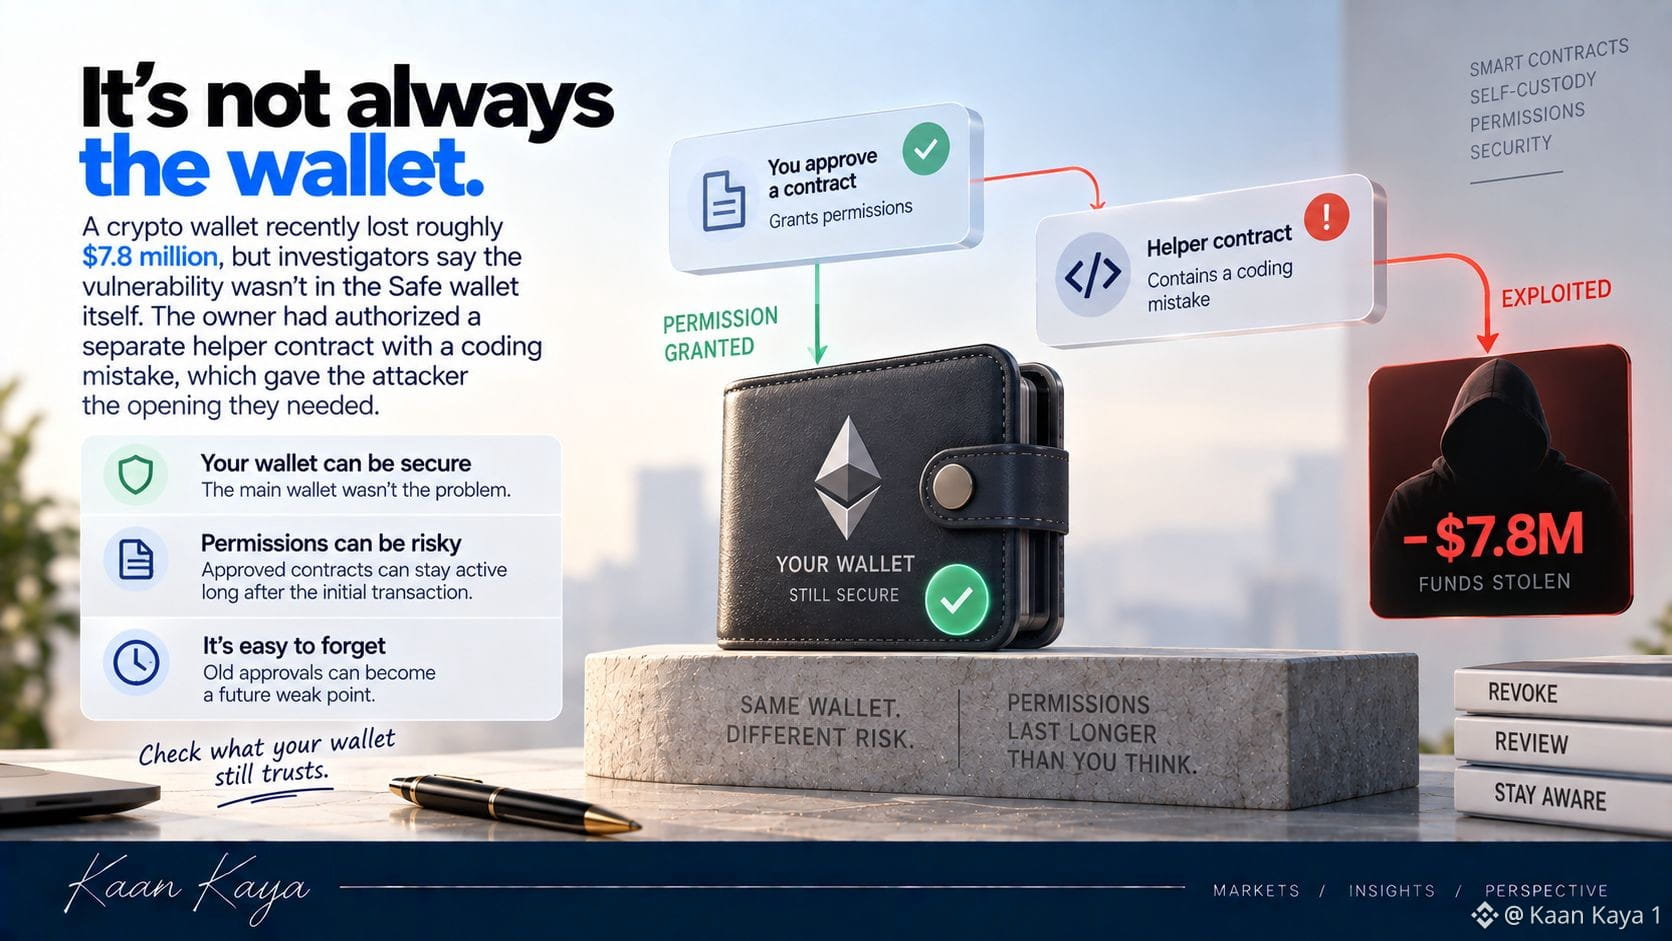
😬「約780万ドルの暗号ハック」は、たった1行のバグコードから始まった 最近、暗号ウォレットが約780万ドルを失ったものの、調査によると脆弱性はSafeウォレット自体にはなかったとされています。 オーナーが、コーディングミスを含む別のヘルパーコントラクトを承認していたため、攻撃者に必要な突破口が生まれました。 これはスマートコントラクトのセキュリティに関する、役立つ教訓です。 あなたのメインウォレットが万全でも、過去に許可してしまったものが弱点になることがあります。 $ETH では、コントラクトの承認は1回のトランザクションで「はい」をクリックするだけではありません。長い時間が経っても有効な権限を作ってしまう可能性があります。 自己管理で怖いのは、必ずしもシードフレーズを失うことではありません。 それよりも、すでに自分のウォレットが信頼を許可してしまったものを忘れてしまうこともあります。 #ETHBlockchain #ETHFoundation