6,000 XMRは、Revolutの侵害において最も重要な部分ではありません。
より興味深いのは、攻撃者がそもそもどのようにして顧客データを入手したと報じられているのか、という点です。
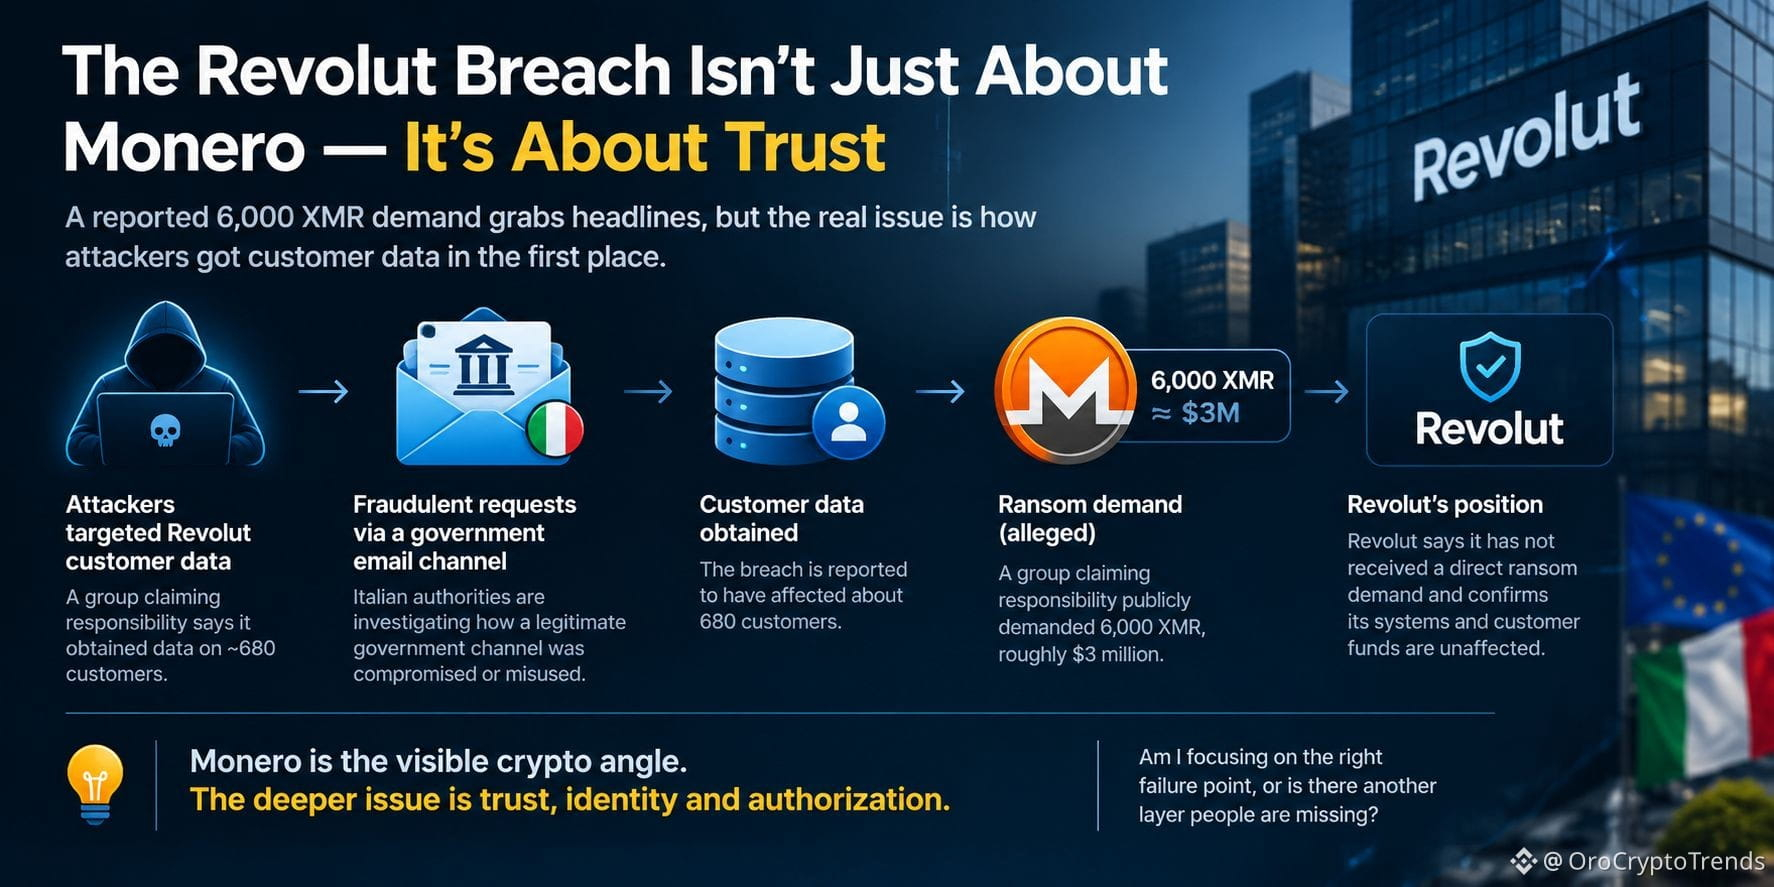
今回の件に関して犯行を主張するグループは、関連づけられた数百人のRevolut顧客のデータを売ると脅しつつ、6,000 XMR(およそ300万ドル)を公に要求しているとされています。侵害の影響は約680人の顧客に及んだとの報道もあります。
しかし重要なのは、ここには明確な違いがあることです。Revolutによれば、当該グループから直接の身代金要求を受けていないとのことです。ですので、私は6,000 XMRという数字を、進行中の身代金交渉の証拠ではなく、あくまで“とされる攻撃者”による公的な主張として扱うべきだと考えます。
それによって、私はこの報道の読み方を変えます。
分かりやすい暗号資産の物語は「ハッカーが身代金のためにMoneroを使った」というものです。
でも、それはもっと大きな問題を取りこぼしています。
報じられた失敗は、身代金要求の前に起きていました。イタリア政府の正当なメール配信経路から来たように見える、不正なリクエストが、機微な顧客情報を入手するために悪用されたとされています。イタリア当局はこの件を調査しています。
それは信頼アーキテクチャの問題です。
金融機関は強固なインフラを持っていても、公式な要求を検証するために使われるプロセスが悪用され得るのであれば、影響を受ける可能性があります。
Moneroという“見える”暗号資産の側面はあります。しかし本質的な教訓は、アイデンティティ(本人性)、認可(authorization)、そして制度としての信頼に関するものです。
私は、正しい失敗ポイントに注目しているのでしょうか。それとも、世の中の人々が見落としている別の層があるのでしょうか?
#XMR $XMR
より興味深いのは、攻撃者がそもそもどのようにして顧客データを入手したと報じられているのか、という点です。
今回の件に関して犯行を主張するグループは、関連づけられた数百人のRevolut顧客のデータを売ると脅しつつ、6,000 XMR(およそ300万ドル)を公に要求しているとされています。侵害の影響は約680人の顧客に及んだとの報道もあります。
しかし重要なのは、ここには明確な違いがあることです。Revolutによれば、当該グループから直接の身代金要求を受けていないとのことです。ですので、私は6,000 XMRという数字を、進行中の身代金交渉の証拠ではなく、あくまで“とされる攻撃者”による公的な主張として扱うべきだと考えます。
それによって、私はこの報道の読み方を変えます。
分かりやすい暗号資産の物語は「ハッカーが身代金のためにMoneroを使った」というものです。
でも、それはもっと大きな問題を取りこぼしています。
報じられた失敗は、身代金要求の前に起きていました。イタリア政府の正当なメール配信経路から来たように見える、不正なリクエストが、機微な顧客情報を入手するために悪用されたとされています。イタリア当局はこの件を調査しています。
それは信頼アーキテクチャの問題です。
金融機関は強固なインフラを持っていても、公式な要求を検証するために使われるプロセスが悪用され得るのであれば、影響を受ける可能性があります。
Moneroという“見える”暗号資産の側面はあります。しかし本質的な教訓は、アイデンティティ(本人性)、認可(authorization)、そして制度としての信頼に関するものです。
私は、正しい失敗ポイントに注目しているのでしょうか。それとも、世の中の人々が見落としている別の層があるのでしょうか?
#XMR $XMR