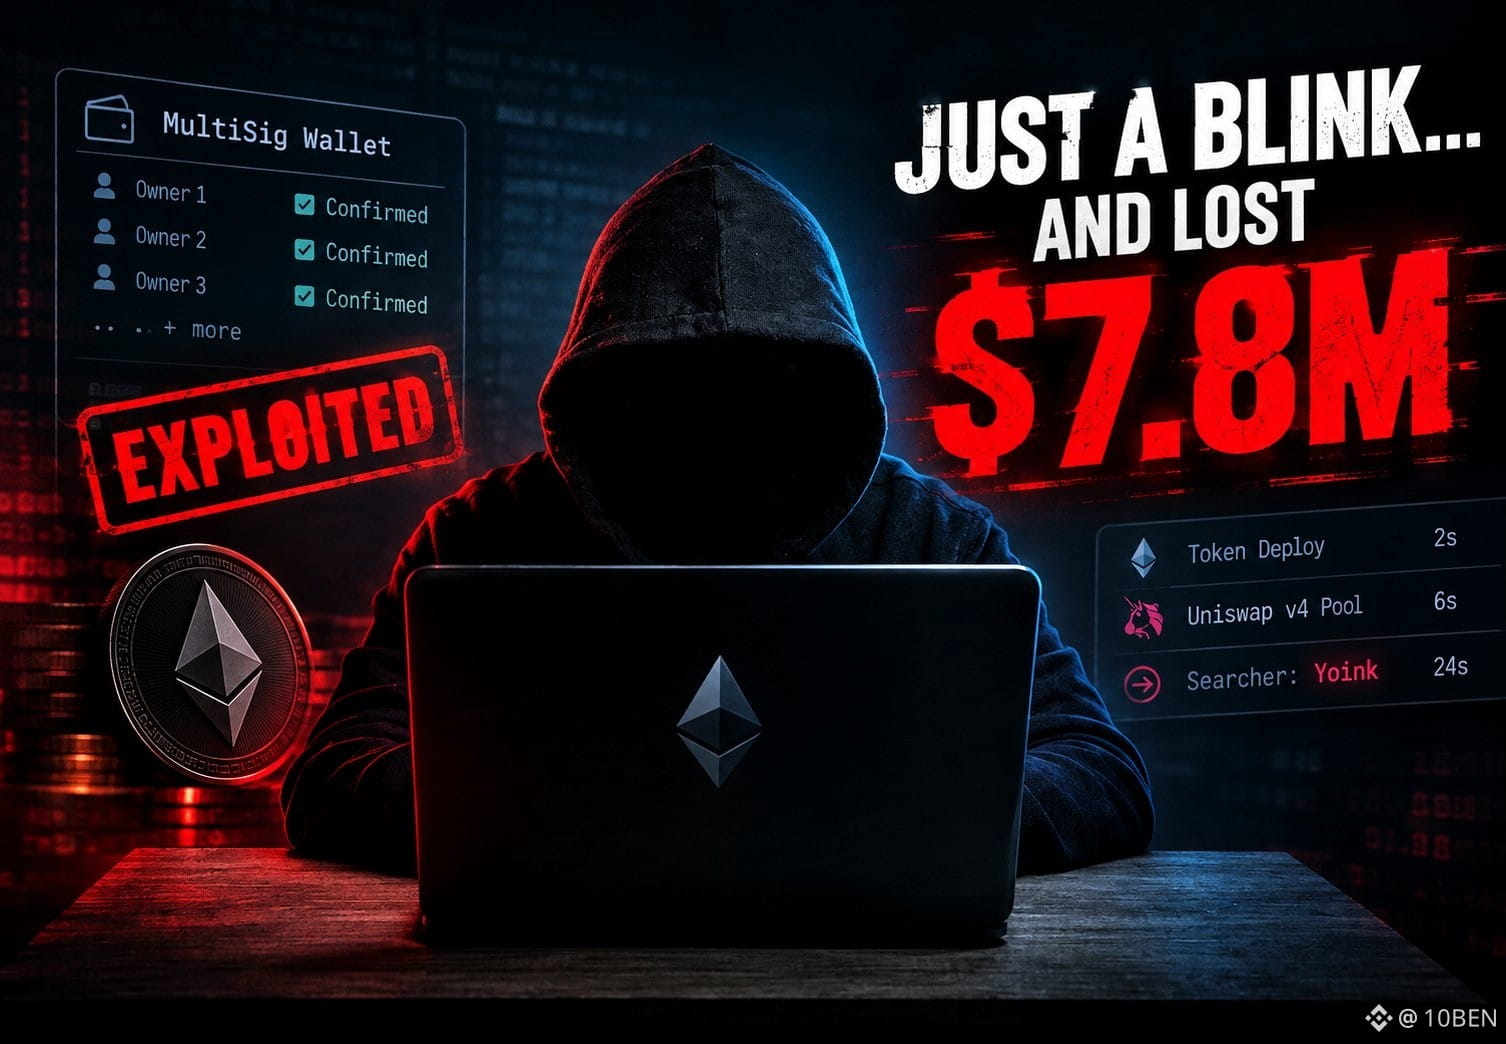
まばたきをするだけで、$7.8Mが消えると想像してみてください。これは冗談ではありません。今日起きました。
$7.8Mはマルチシグ・ウォレットに保管されていました。
しかし、セーフ自体はハッキングされていません。
オーナーの鍵も破られていません。
Kelpも支払不能にはなっていません。
では、どうやってお金が消えたのでしょう?
あるユーザーが、毎回新しいマルチシグ署名を要求せずに資金を移動できるオートメーション/モジュールのスタックを有効化していました。その構成要素の1つに、危険な権限(認可)経路が露出していたのです。
攻撃者はそれを見つけました。
約24秒で、価値のないトークンをデプロイし、rsETH担保に対するUniswap v4のプールを作成し、引き出し(抽出)の準備を整えました。
そしてミームプールが登場します。
サーチャーの「Yoink」が儲かるトランザクションをコピーし、ブロック#1に入れて、元のエクスプロイトが成功する前に、約2,900 rsETH(約$7.8M相当)を押さえ込みました。
それによって、さらに奇妙な状況が生まれます。
攻撃者は、奪おうとしていたお金を失いました。
しかし、エクスプロイトをフロントランしたサーチャーが資産を手に入れたのです。
いいえ、それで自動的にYoinkがホワイトハットになるわけではありません。資金は被害者に返還されず、Yoinkはその後、同じポジションから追加の担保をさらに清算(リキッド)しました。
暗号資産ユーザーにとっての、より大きな学びはもっと不快です:
マルチシグは、オーナーの強固なセキュリティを持ちつつ、オーナーが付与した危険な権限を抱えることがあり得ます。
あらゆるモジュール、ルーター、キーパー、オートメーション契約が、攻撃面を広げます。
ブロックチェーンは、設計どおりに正しく動いているのかもしれません。
それでも、あなたの権限モデルは壊され得ます。
人々がそれに気づくのは、通常は何百万ドルも失った後です。
#btc #ETH #FedRateWatch #doge #bnb $BTC $ETH $BNB
$7.8Mはマルチシグ・ウォレットに保管されていました。
しかし、セーフ自体はハッキングされていません。
オーナーの鍵も破られていません。
Kelpも支払不能にはなっていません。
では、どうやってお金が消えたのでしょう?
あるユーザーが、毎回新しいマルチシグ署名を要求せずに資金を移動できるオートメーション/モジュールのスタックを有効化していました。その構成要素の1つに、危険な権限(認可)経路が露出していたのです。
攻撃者はそれを見つけました。
約24秒で、価値のないトークンをデプロイし、rsETH担保に対するUniswap v4のプールを作成し、引き出し(抽出)の準備を整えました。
そしてミームプールが登場します。
サーチャーの「Yoink」が儲かるトランザクションをコピーし、ブロック#1に入れて、元のエクスプロイトが成功する前に、約2,900 rsETH(約$7.8M相当)を押さえ込みました。
それによって、さらに奇妙な状況が生まれます。
攻撃者は、奪おうとしていたお金を失いました。
しかし、エクスプロイトをフロントランしたサーチャーが資産を手に入れたのです。
いいえ、それで自動的にYoinkがホワイトハットになるわけではありません。資金は被害者に返還されず、Yoinkはその後、同じポジションから追加の担保をさらに清算(リキッド)しました。
暗号資産ユーザーにとっての、より大きな学びはもっと不快です:
マルチシグは、オーナーの強固なセキュリティを持ちつつ、オーナーが付与した危険な権限を抱えることがあり得ます。
あらゆるモジュール、ルーター、キーパー、オートメーション契約が、攻撃面を広げます。
ブロックチェーンは、設計どおりに正しく動いているのかもしれません。
それでも、あなたの権限モデルは壊され得ます。
人々がそれに気づくのは、通常は何百万ドルも失った後です。
#btc #ETH #FedRateWatch #doge #bnb $BTC $ETH $BNB