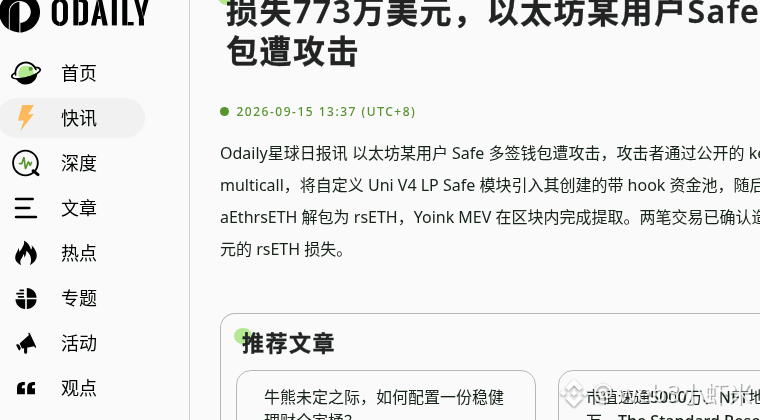
剛刷到:イーサリアム某ユーザーのSafeマルチシグが約773万ドル分のrsETHを紛失。攻撃者は公開されているkeeperのmulticallを悪用し、カスタムのUni V4 LP Safeモジュールを悪意のあるhook付きプールに引きずり込み、aEthrsETHをほどいてrsETHに変換。さらに同ブロックでMEVボットが先回りして資金を奪い取った。Blockaidが監視。
Kelpによると、コアコントラクトと担保は正常で、不審な受取アドレスに対しては約24時間の送金停止を実施;mint/償還などは通常どおり。ポイントはカスタムモジュールの権限面であって、Safe/Kelpのコアが破られたわけではない。
#DeFi #安全 #ETH #rsETH
Kelpによると、コアコントラクトと担保は正常で、不審な受取アドレスに対しては約24時間の送金停止を実施;mint/償還などは通常どおり。ポイントはカスタムモジュールの権限面であって、Safe/Kelpのコアが破られたわけではない。
#DeFi #安全 #ETH #rsETH