#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases 🚨 リボルトのデータレポートがオンラインに出現か、攻撃者が連日リークを脅す
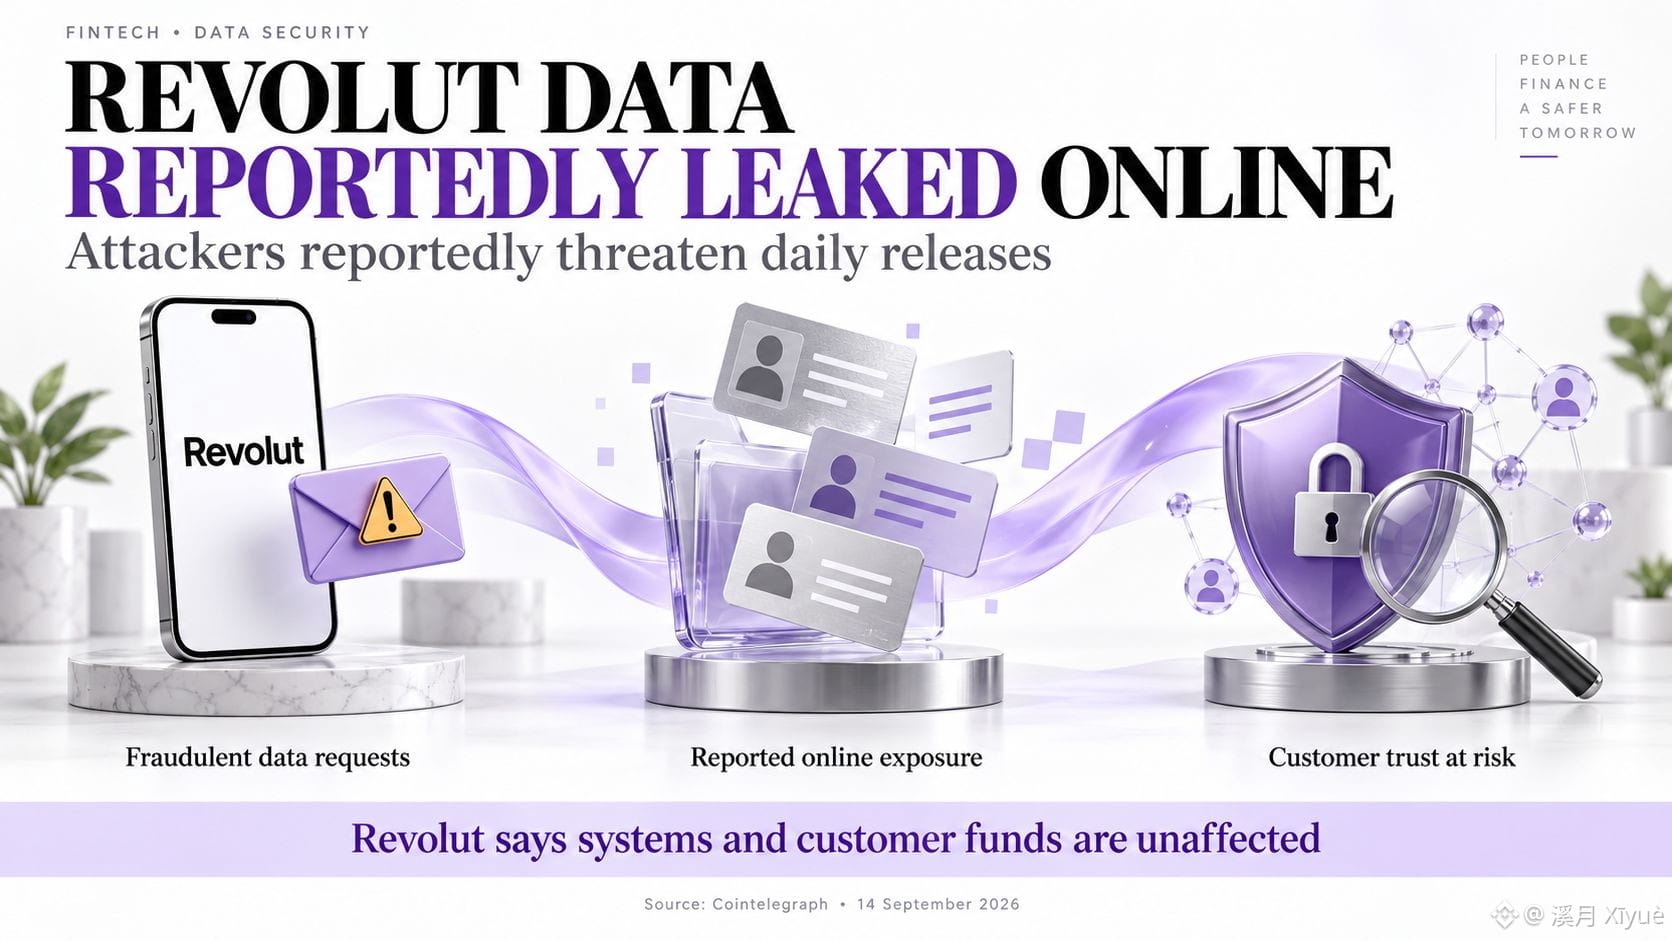
リボルト(Revolut)のデータ漏えいインシデントは、報道によれば恐喝の脅威にも直面している。
Cointelegraph(コインテレグラフ)の9月14日の報道によると、攻撃者は顧客の身分証明書や自撮り画像を公開したようで、リボルトが支払わない限り毎日さらに情報を公開すると脅している。公開の主張は、サイバーセキュリティ監視アカウントのInternational Cyber Digestに帰されている。
リボルトは何を確認しているのか?
同社によると、正当な政府機関のドメインに紐づくメールアドレスを使って送られた不正な依頼により、顧客情報が開示されたという。リボルトは影響を受けた顧客は限られており、自社のシステムと顧客の資金は影響を受けていないとしている。
私の見解:身分証明書と金融記録の組み合わせは、なりすましの試みをより説得力のあるものにする可能性がある。影響を受けた顧客にとっては、最初の開示の後も影響が続く恐れがある。
これにより、見た目が公式な依頼の確認が厳しく問われることになる。各顧客が何を失ったのかの明確な説明、機微な記録を開示する前のより強固なチェック、そして利用しやすいサポートは、リボルトの対応を評価するうえで重要になる。
より広いフィンテック業界にとって、顧客データ保護は決済のセキュリティと同等の注目を受けるべきだ。
侵害後に信頼を取り戻すのに役立つのは何か:詳細な開示、独立した調査、あるいはより強力なデータ管理?
#revolutdataleakreportedlypostedattackersthrea #revolut #CyberSecurity #DataPrivacy
$T $CVC $AIN
リボルト(Revolut)のデータ漏えいインシデントは、報道によれば恐喝の脅威にも直面している。
Cointelegraph(コインテレグラフ)の9月14日の報道によると、攻撃者は顧客の身分証明書や自撮り画像を公開したようで、リボルトが支払わない限り毎日さらに情報を公開すると脅している。公開の主張は、サイバーセキュリティ監視アカウントのInternational Cyber Digestに帰されている。
リボルトは何を確認しているのか?
同社によると、正当な政府機関のドメインに紐づくメールアドレスを使って送られた不正な依頼により、顧客情報が開示されたという。リボルトは影響を受けた顧客は限られており、自社のシステムと顧客の資金は影響を受けていないとしている。
私の見解:身分証明書と金融記録の組み合わせは、なりすましの試みをより説得力のあるものにする可能性がある。影響を受けた顧客にとっては、最初の開示の後も影響が続く恐れがある。
これにより、見た目が公式な依頼の確認が厳しく問われることになる。各顧客が何を失ったのかの明確な説明、機微な記録を開示する前のより強固なチェック、そして利用しやすいサポートは、リボルトの対応を評価するうえで重要になる。
より広いフィンテック業界にとって、顧客データ保護は決済のセキュリティと同等の注目を受けるべきだ。
侵害後に信頼を取り戻すのに役立つのは何か:詳細な開示、独立した調査、あるいはより強力なデータ管理?
#revolutdataleakreportedlypostedattackersthrea #revolut #CyberSecurity #DataPrivacy
$T $CVC $AIN