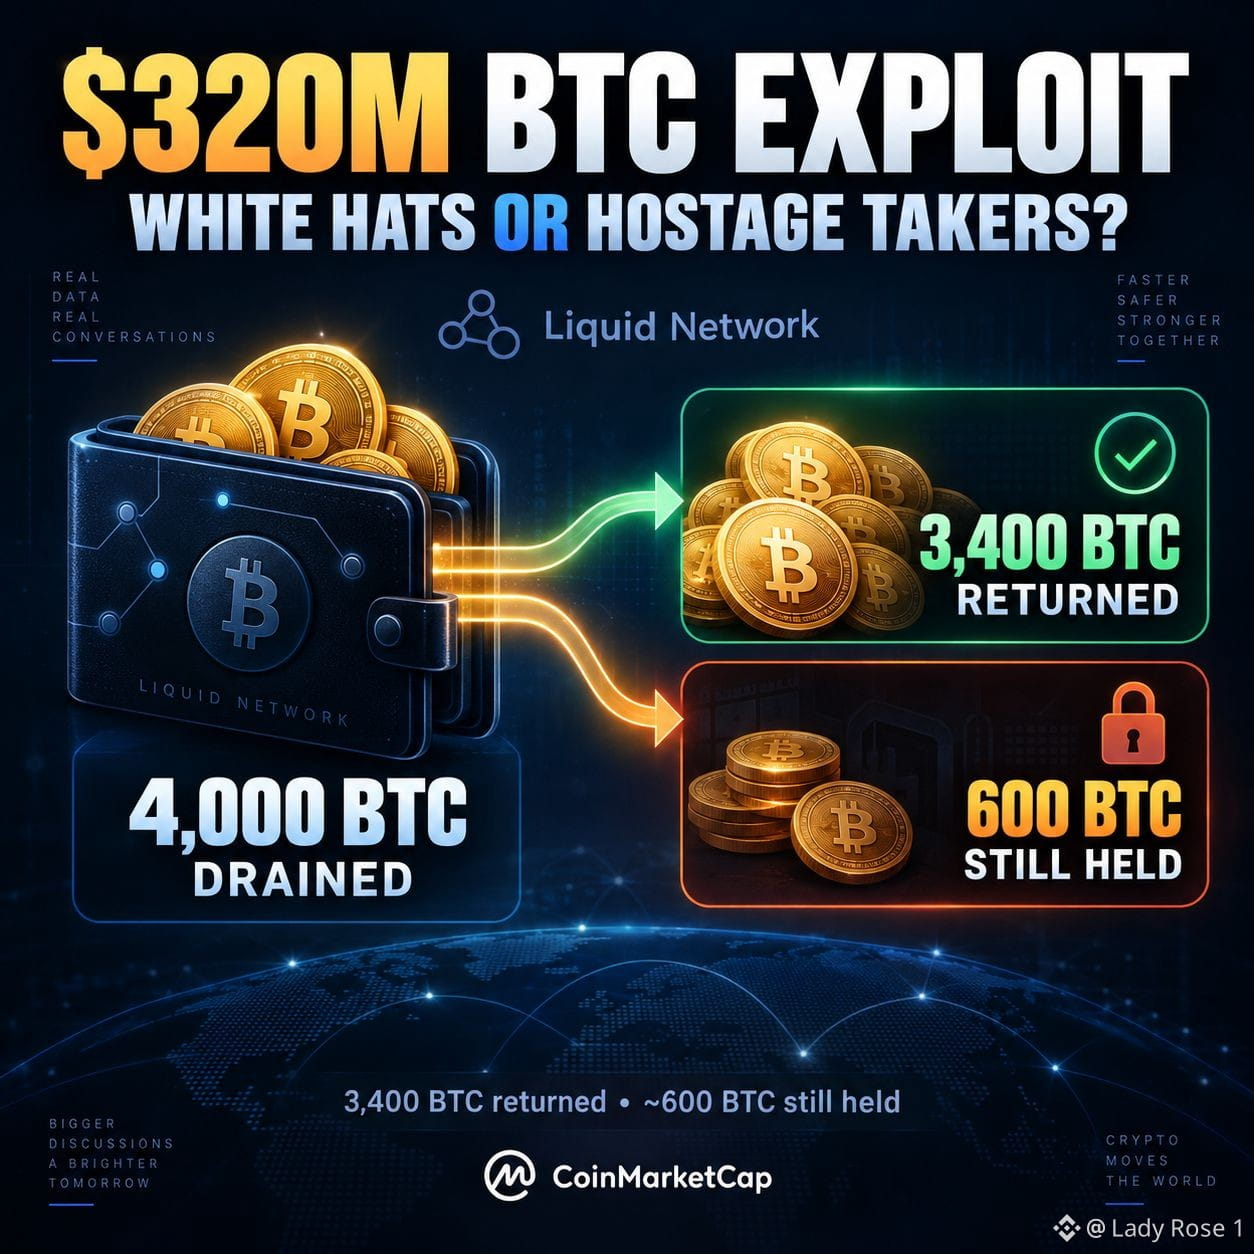
このLiquid Networkの一連の状況は、正直かなりワイルドだ。攻撃者がElementsのバグを悪用して、実在の$BTCと引き換え可能な裏付けのないL-BTCを作り出したことで、約4,000 $BTC(約3億2,000万ドル)が流出した。物語として面白いのは、その後に何が起きたかだ。攻撃者たちは自分たちをホワイトハットと名乗り、オンチェーン上でチームに連絡し、バグが修正されるのを待ってから、約3,400 BTCを返した。返したのはほとんどの金だ。とはいえ彼らは、基本的に自分たちの“賞金”だと見なしているとして、約600 BTC(約4,700万ドル)を依然として保持した。ここが少し複雑で、私は意見が割れている。一方では、彼らは明らかに重大な脆弱性を見つけ、意図的に何も返さないことで、後に誰かがそれを悪用するのを防いだ可能性が高い。修正後に$BTCの大半を返したことも、これが単なる“奪って消える”タイプの流出ではなかったことを示している。だが、4,700万ドルを保持し、それを自分への報酬だと自分で決めたという点は、通常のバグバウンティとはかなり違う。バグを見つけて$320Mを掌握し、修正後に大半を返したうえで、さらに巨額を報酬として持っていく。これはかなりのレバレッジだ。だから個人的には、彼らをホワイトハットと呼ぶ理由も理解できるし、一方で残った資金を人質にしていると見る人がいるのも理解できる。現時点では、この件が完全に決着するまで、私は彼らを自称のホワイトハットと呼ぶのがせいぜいだろう。