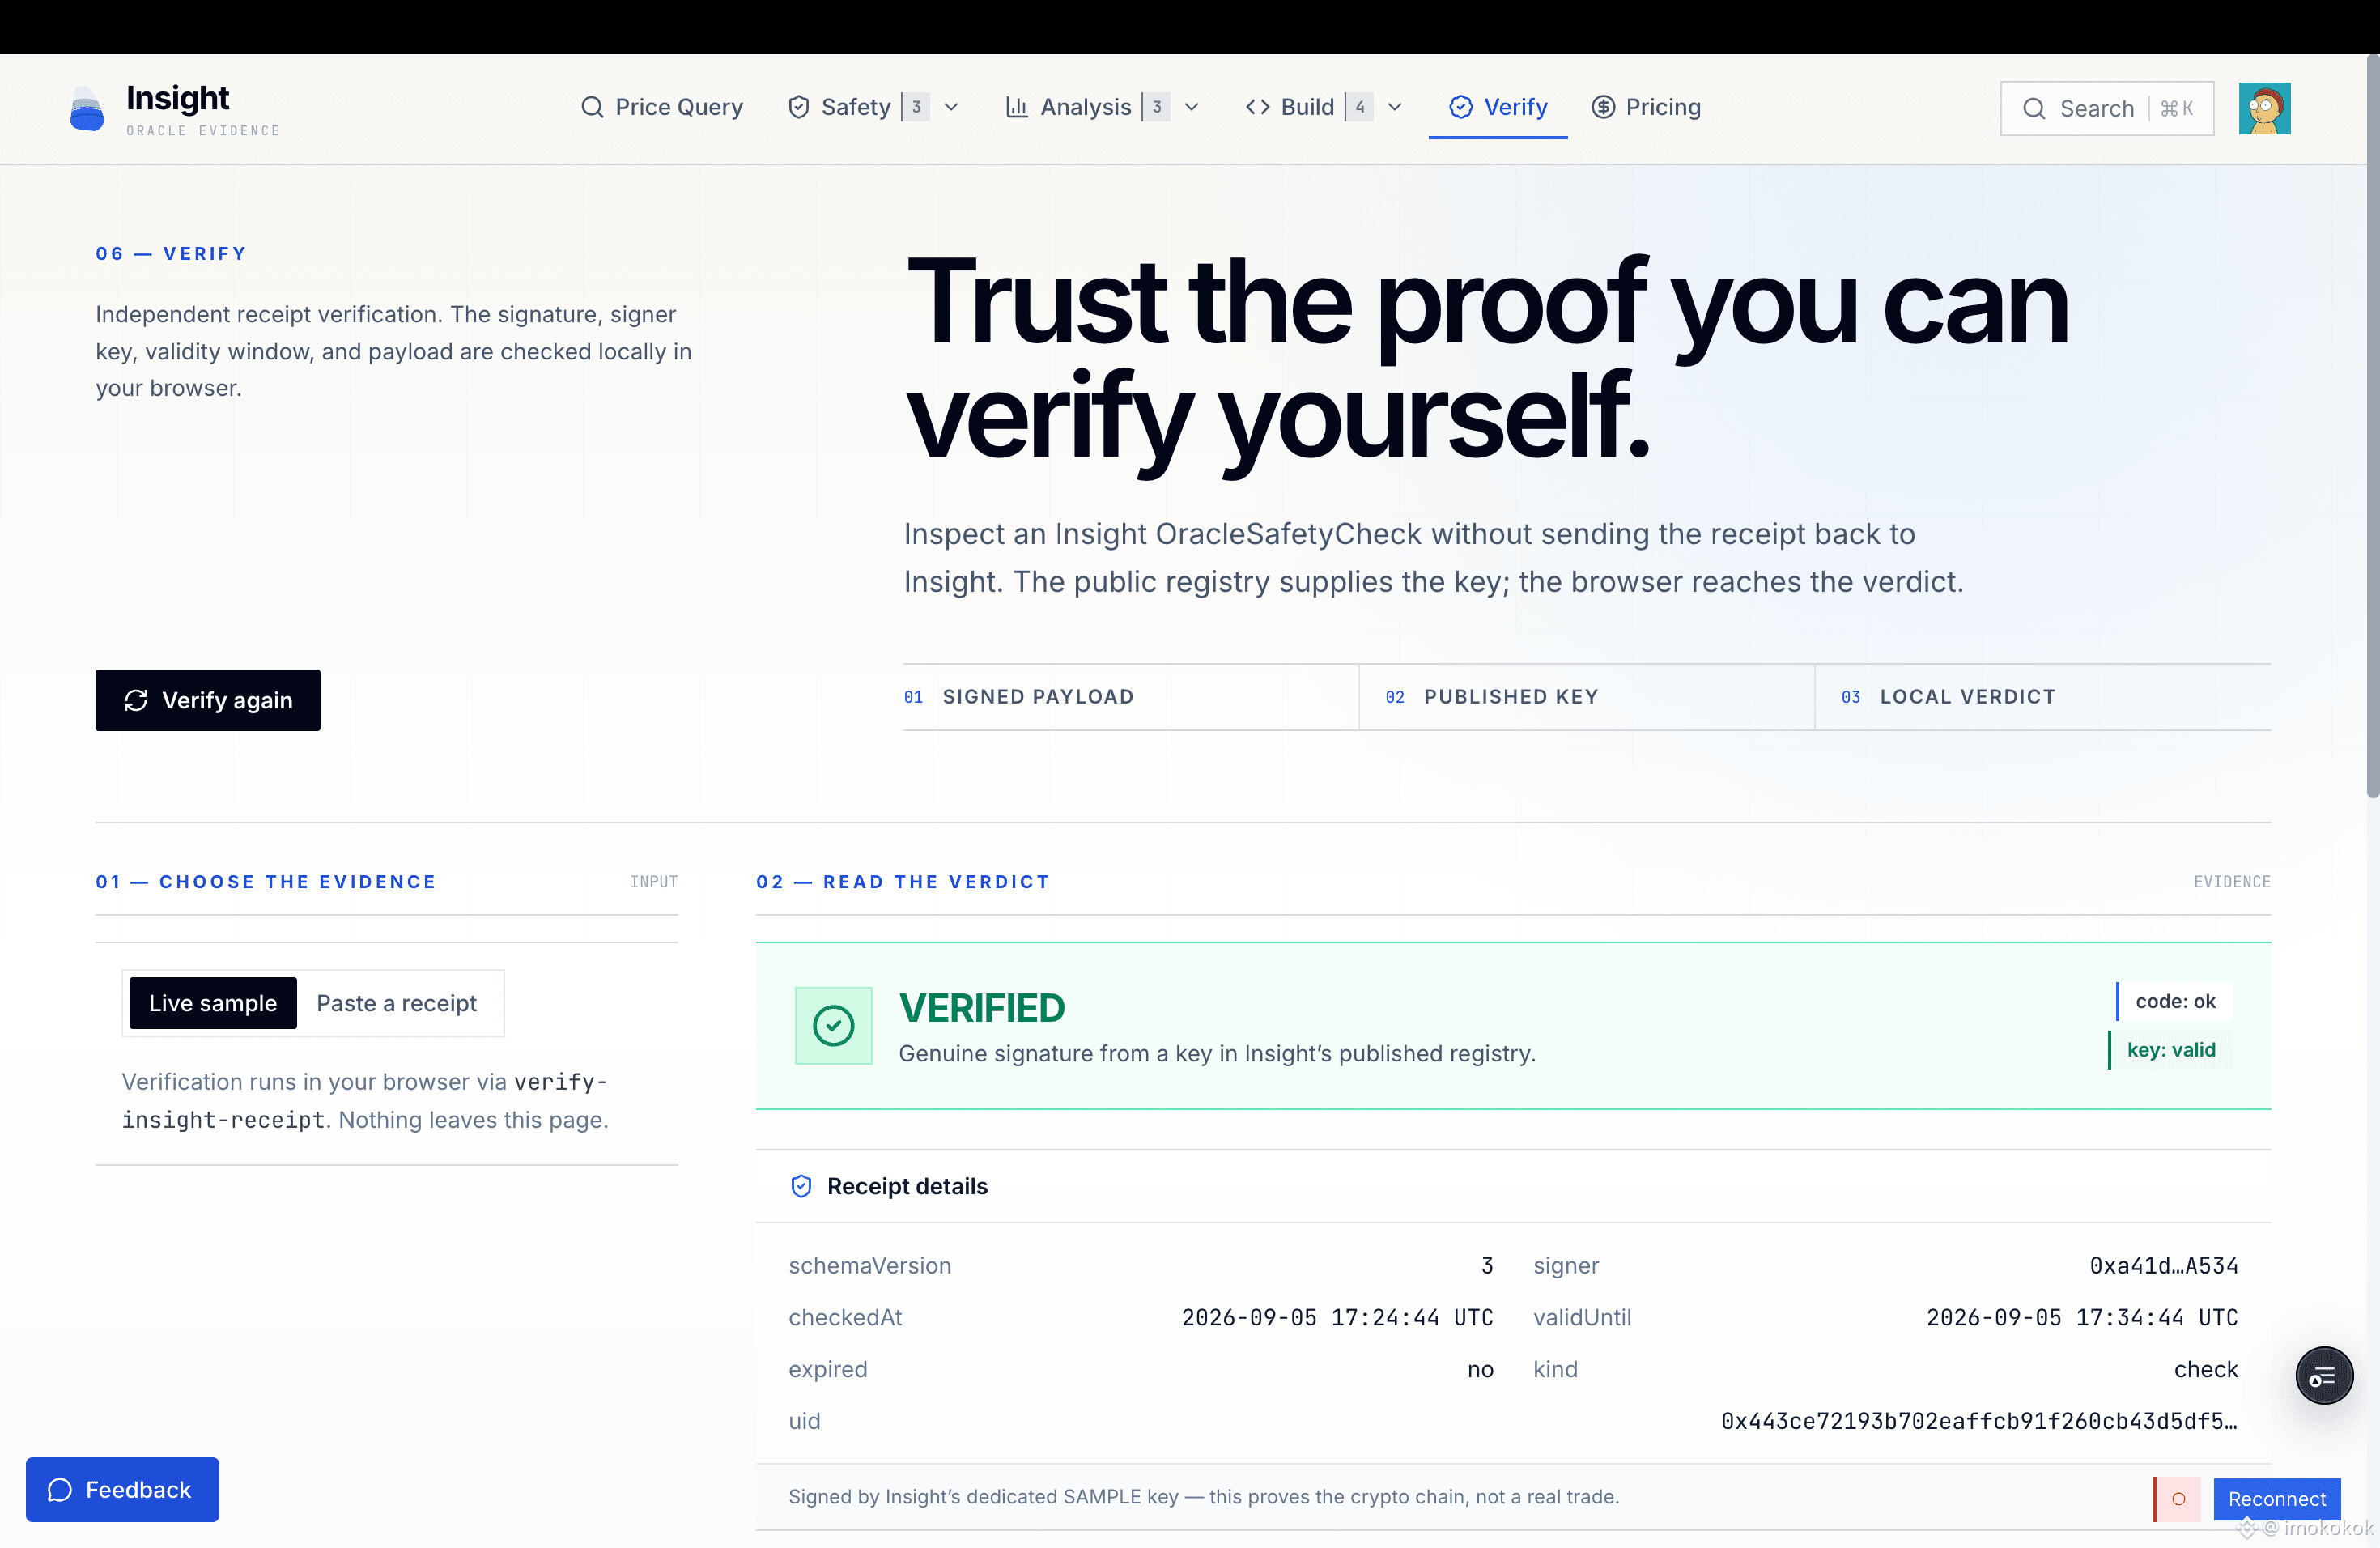
前回の投稿では、verify-insight-receipt を簡単に紹介しました。
今回は、それが実際に解決している問題に焦点を当てたいと思います。
システムが「安全」な結果を返したとき、その結果をどうやって独立して検証できるでしょうか?
Insight Oracle Safety Receipt には、署名、リクエストハッシュ、有効期限データ、そして元の検証結果が含まれています。しかし、JSON オブジェクトを受け取ったからといって、それを信頼できるとは限りません。
次のような点を、引き続き判断する必要があります。
• 受領書が発行後に改ざんされていないか
• 署名が主張されている署名者のものか
• UID が再構築された EIP-712 ペイロードと一致しているか
• 再確認が元のリクエストに紐付いているか
• 受領書が期限切れになっていないか
• 署名鍵がまだ信頼できるものと見なされるか
verify-insight-receipt は、まさにそれを行うために設計されています。
インストール:
npm install verify-insight-receipt
使い方:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
検証プロセス全体はローカルで完結します。
• Insight の API キー不要
• 受領書のアップロード不要
• Insight がオンラインであることへの依存なし
• 公開されている EIP-712 スキーマと暗号署名から結果を再構築
これにより、受領書はプラットフォーム上で表示されるだけのものから、開発者、AI エージェント、監査担当者、実行システムが自分たちで検証できる証拠へと変わります。
有効な署名は、その取引が正しいことを保証するものではなく、投資の承認でもありません。
それが証明するのは、より限定的で、より有用なことです。
記載された内容は対応する鍵によって署名されており、それ以降改ざんされていないこと。
盲目的に信頼せず、検証してください。
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents
今回は、それが実際に解決している問題に焦点を当てたいと思います。
システムが「安全」な結果を返したとき、その結果をどうやって独立して検証できるでしょうか?
Insight Oracle Safety Receipt には、署名、リクエストハッシュ、有効期限データ、そして元の検証結果が含まれています。しかし、JSON オブジェクトを受け取ったからといって、それを信頼できるとは限りません。
次のような点を、引き続き判断する必要があります。
• 受領書が発行後に改ざんされていないか
• 署名が主張されている署名者のものか
• UID が再構築された EIP-712 ペイロードと一致しているか
• 再確認が元のリクエストに紐付いているか
• 受領書が期限切れになっていないか
• 署名鍵がまだ信頼できるものと見なされるか
verify-insight-receipt は、まさにそれを行うために設計されています。
インストール:
npm install verify-insight-receipt
使い方:
import { verifyReceipt } from 'verify-insight-receipt';
const result = await verifyReceipt(receipt);
if (result.code !== 'ok') {
throw new Error(`Receipt rejected: ${result.code}`);
}
検証プロセス全体はローカルで完結します。
• Insight の API キー不要
• 受領書のアップロード不要
• Insight がオンラインであることへの依存なし
• 公開されている EIP-712 スキーマと暗号署名から結果を再構築
これにより、受領書はプラットフォーム上で表示されるだけのものから、開発者、AI エージェント、監査担当者、実行システムが自分たちで検証できる証拠へと変わります。
有効な署名は、その取引が正しいことを保証するものではなく、投資の承認でもありません。
それが証明するのは、より限定的で、より有用なことです。
記載された内容は対応する鍵によって署名されており、それ以降改ざんされていないこと。
盲目的に信頼せず、検証してください。
https://www.npmjs.com/package/verify-insight-receipt
#AIAgents