#dusk $DUSK @Dusk
「選択的開示」の仕組みを探しに行った。これは、どのプライバシーチェーンも使っているが、正確に定義しているものは多くない言葉だ。ほとんどのシステムでは、開示は二値として扱われる。つまり、規制当局にすべて開示するか、まったく開示しないかのどちらかだ。
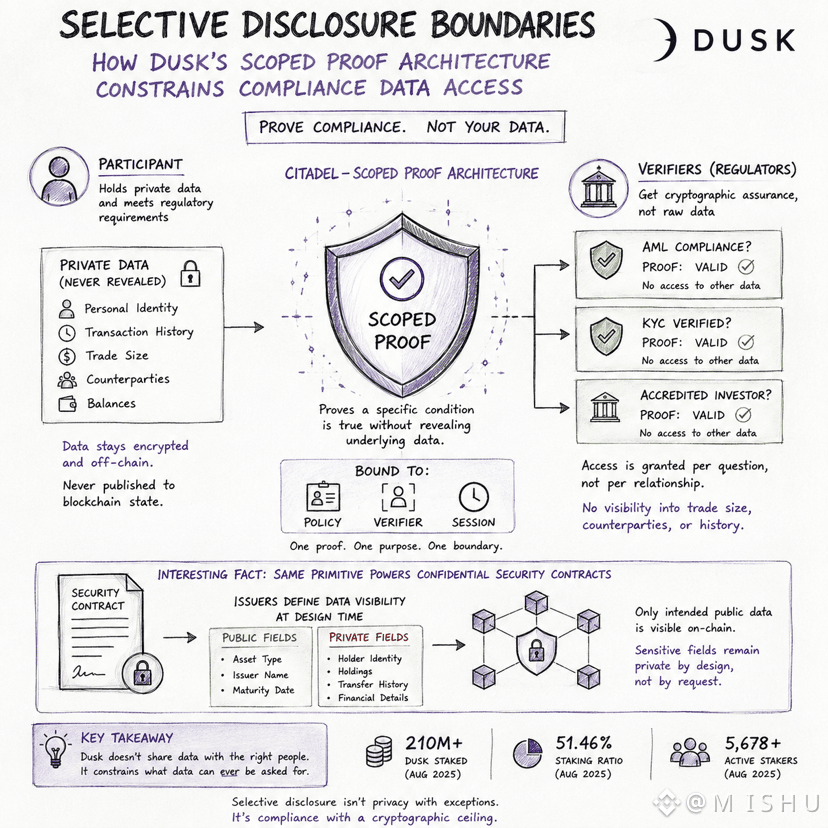
Duskのモデルはより狭い。参加者は、証明の下にある個人情報や取引データを露出させることなく、AML/KYC要件を満たしていることを証明する。開示が「これが私のデータです」ではないのだ。「この条件が成り立つことの証明です」。それは単一のコンプライアンス質問に限定され、それ以上のものはない。
アクセスは、関係ごとではなく質問ごとに許可される。AMLのステータスを検証する規制当局が、取引規模、相手方、取引履歴といった情報を自動的に見られるわけではない。
興味深いのは、この原則が機密のセキュリティ契約にも拡張できる点だ。発行体が、資産がローンチされる前から「どの項目が公開で、どれが非公開か」を定義する。
もし証明が、それが設計された質問にしか答えられないなら、選択的開示とは本当に「例外つきのプライバシー」なのか。それとも「暗号によって将来的に知り得ることの上限が決まっている」コンプライアンスなのか?