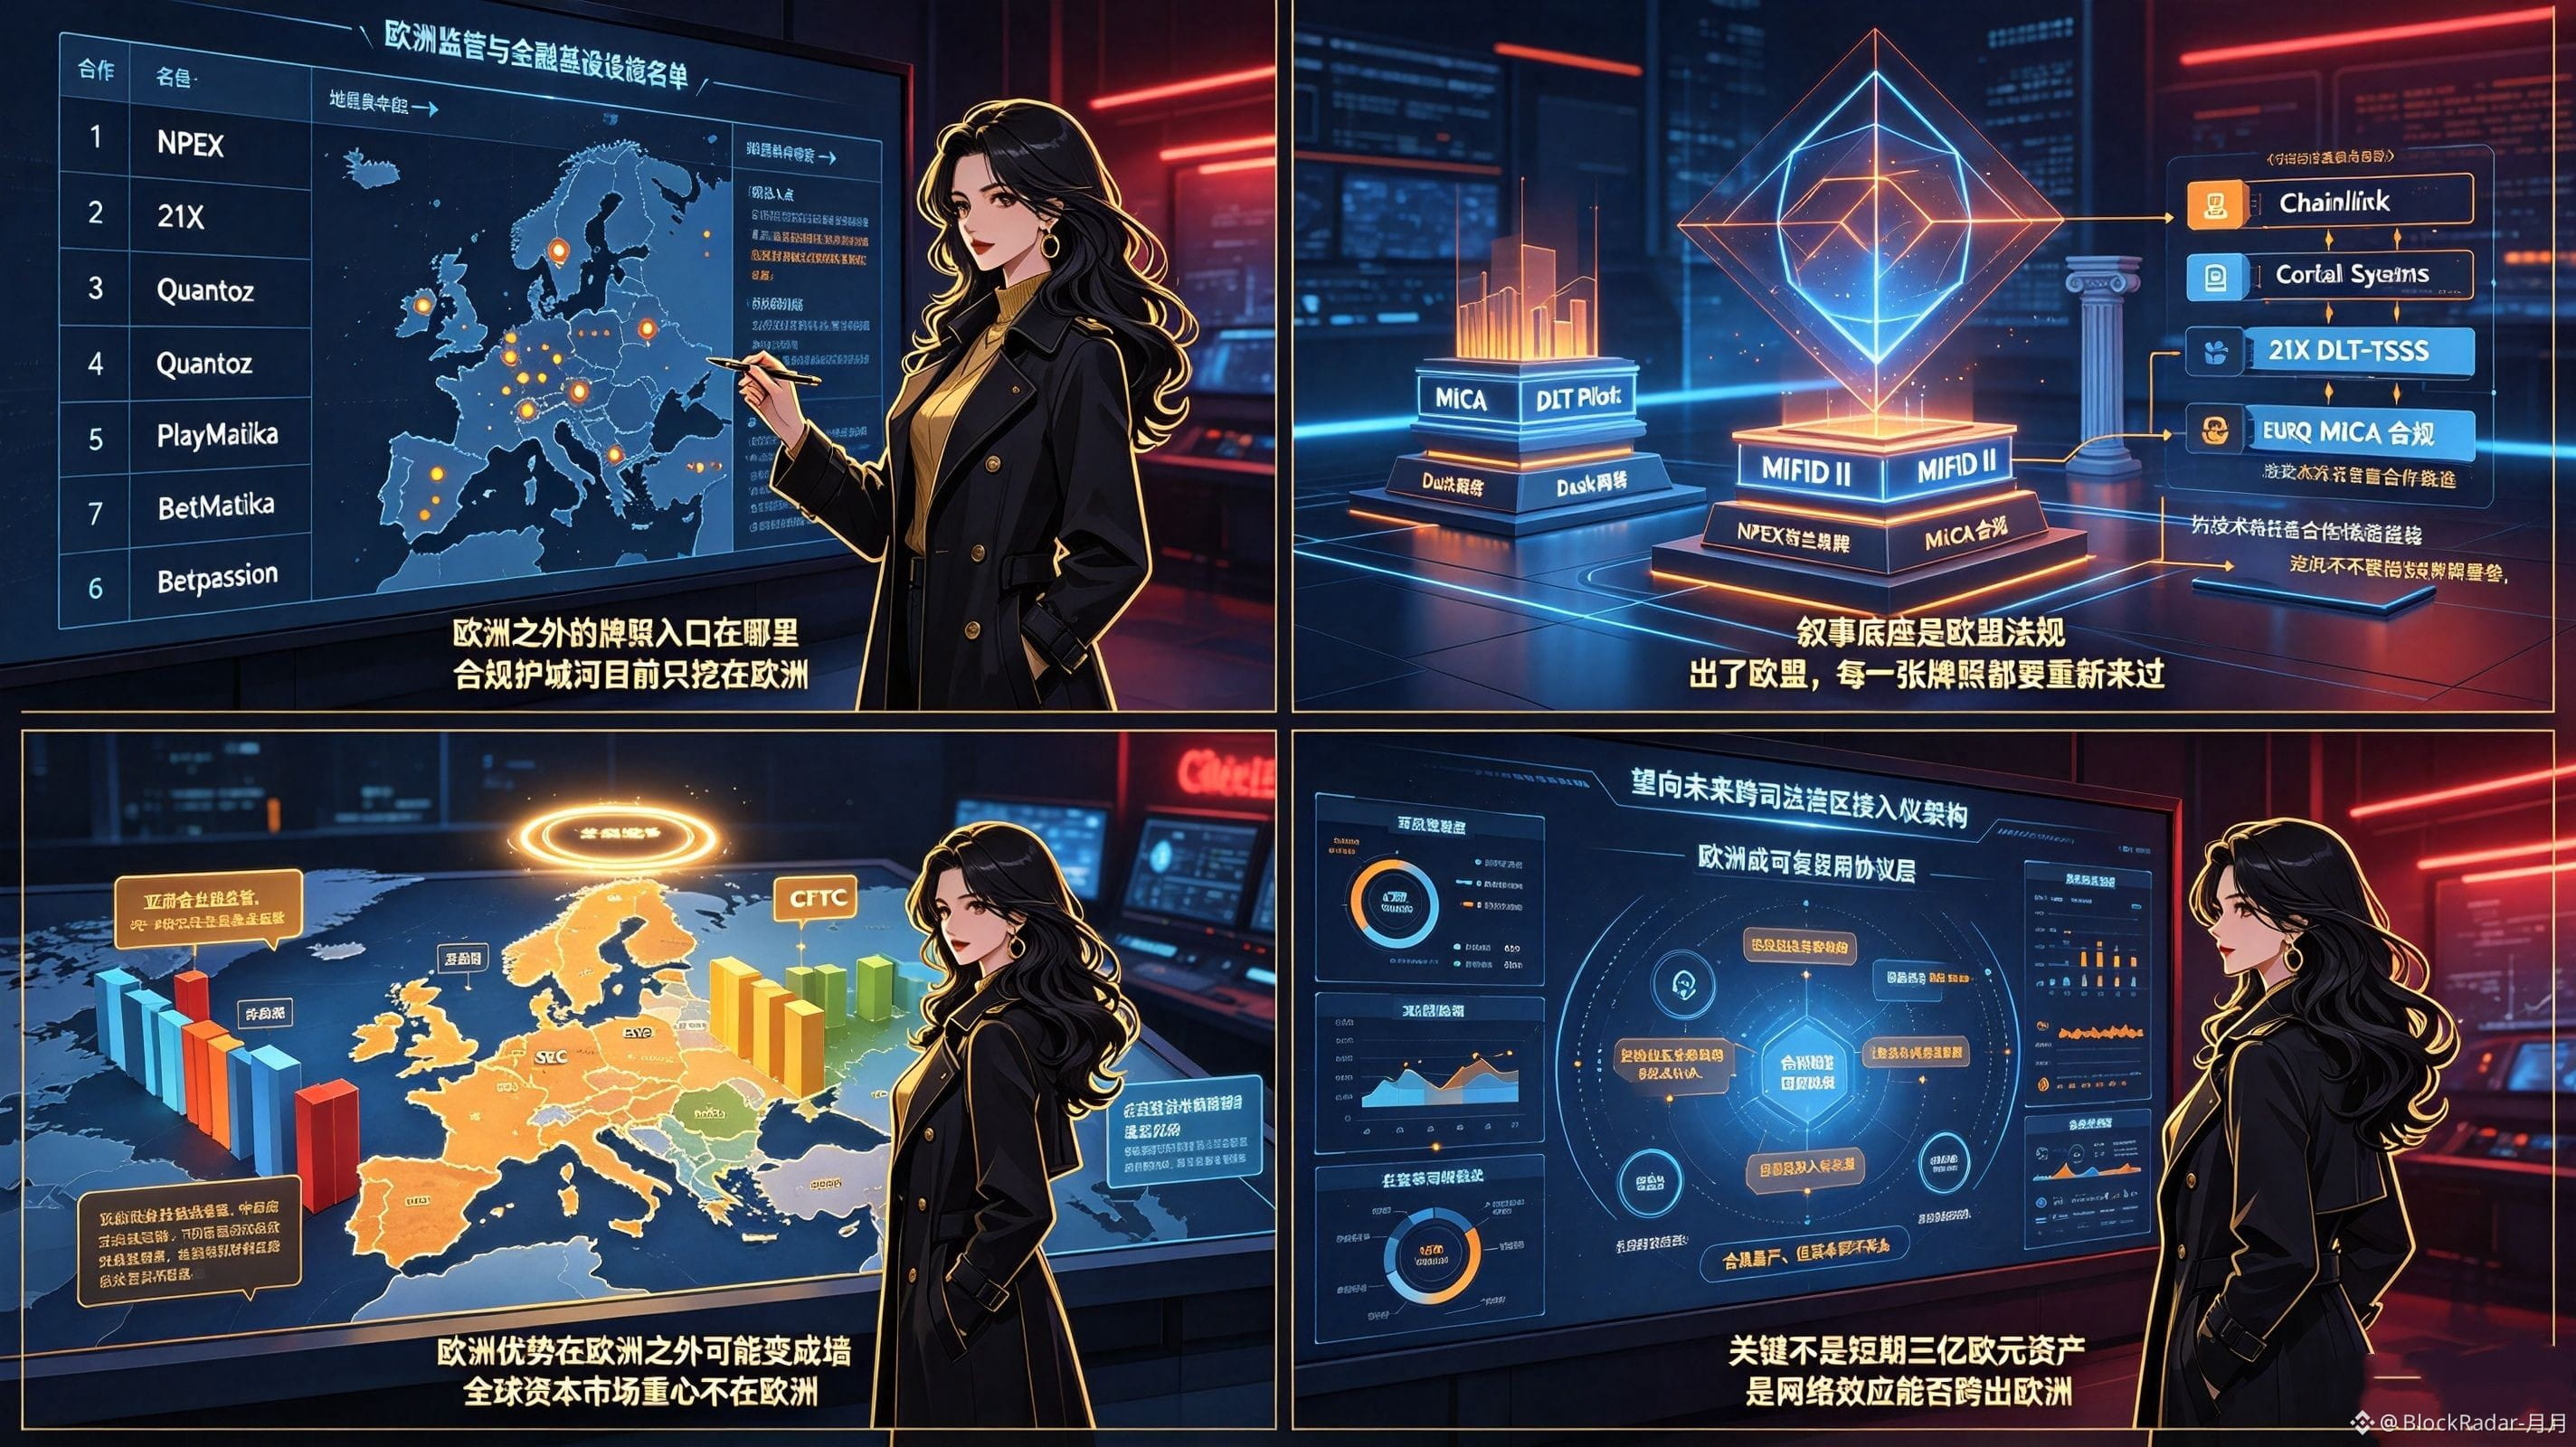
昨晚私は @Dusk の提携先リストを整理し、欧州以外のライセンス保有機関を探そうとしました。すると、NPEX、21X、Quantoz のほかに、イタリアの PlayMatika、Betpassion も DuskPay に接続していることが分かりましたが、それらはいずれも欧州連合(EU)域内に属しています。この地理的な集中度に、私は表の前でかなり長く立ち止まってしまいました。私は本来、単にビジネスの進捗を整理したいだけだったのに、より根本的な問題に引きずられました——「グローバル金融インフラ」を名乗るチェーンで、コンプライアンス上の堅固な防波堤(護城河)が現時点では欧州にしか掘られていないのです。
表面的には、Dusk はプライバシーに配慮したコンプライアンス準拠のパブリックチェーンです。しかし読み進めるほど、その本質は「欧州の金融規制をデジタルで鏡のように写し込む」仕組みだと感じました。MiCA、DLT Pilot、MiFID II——これらの言葉が、Dusk の叙事詩の土台をすべて構成しています。NPEX のオランダのライセンス、21X の DLT-TSS、EURQ の MiCA 準拠。それぞれが、EU の規制を正確に一つずつ対応させています。Chainlink と Cordial Systems はグローバル化された技術やカストディの連携をもたらすものの、ライセンスを持つ金融機関ではないため、本当のライセンス上の「壁」を置き換えることはできません。この設計はブリュッセルでは完璧に見えても、EU の外に出ると、ライセンスごとにやり直しが必要になります。#dusk
ただ、私が慎重になっているのは次の点です。欧州で得られるコンプライアンス上の優位性は欧州では護城河になりますが、欧州の外では逆に「壁」になり得る、ということ。米国には SEC と CFTC があり、アジアには各々の規制体系があります。Dusk がこれらの市場に参入するなら、欧州のコンプライアンス規格をそのまま転用するだけでは足りず、最初から法的枠組みを作り直し、ライセンスの再交渉が必要になるでしょう。さらに言えば、世界の資本市場の重心が明らかに欧州にないことも重要です——米国株、アジアの債券、中東のソブリン・ファンド。これらの規模は、Dusk が現状到達できる範囲を大きく上回ります。より微妙なのは、$DUSK のプライバシー設計が欧州のデータ保護の伝統に強く結び付いているため、他の法域では必ずしもプラス評価にならず、場合によっては追加の説明が必要になる点です。
今見ているのは、Dusk が欧州のコンプライアンス経験を、他地域のライセンス保有機関が「プロトコルに接続する」ように迅速に参加できる再利用可能な技術アーキテクチャへと抽象化できるかどうかです。つまり、どの新しい法域に行くたびに、毎回まったく新しい法務のカスタマイズを経験する必要がある状態から脱することができるか。私が本当に気にしているのは、短期の NPEX の €300M 資産ではなく、長期的に DUSK のネットワーク効果が欧州の外へ広がるのか、それとも最終的に「コンプライアンスは最も厳しいが、資本の厚みが足りない」という囲いの中に閉じ込められてしまうのかです。
表面的には、Dusk はプライバシーに配慮したコンプライアンス準拠のパブリックチェーンです。しかし読み進めるほど、その本質は「欧州の金融規制をデジタルで鏡のように写し込む」仕組みだと感じました。MiCA、DLT Pilot、MiFID II——これらの言葉が、Dusk の叙事詩の土台をすべて構成しています。NPEX のオランダのライセンス、21X の DLT-TSS、EURQ の MiCA 準拠。それぞれが、EU の規制を正確に一つずつ対応させています。Chainlink と Cordial Systems はグローバル化された技術やカストディの連携をもたらすものの、ライセンスを持つ金融機関ではないため、本当のライセンス上の「壁」を置き換えることはできません。この設計はブリュッセルでは完璧に見えても、EU の外に出ると、ライセンスごとにやり直しが必要になります。#dusk
ただ、私が慎重になっているのは次の点です。欧州で得られるコンプライアンス上の優位性は欧州では護城河になりますが、欧州の外では逆に「壁」になり得る、ということ。米国には SEC と CFTC があり、アジアには各々の規制体系があります。Dusk がこれらの市場に参入するなら、欧州のコンプライアンス規格をそのまま転用するだけでは足りず、最初から法的枠組みを作り直し、ライセンスの再交渉が必要になるでしょう。さらに言えば、世界の資本市場の重心が明らかに欧州にないことも重要です——米国株、アジアの債券、中東のソブリン・ファンド。これらの規模は、Dusk が現状到達できる範囲を大きく上回ります。より微妙なのは、$DUSK のプライバシー設計が欧州のデータ保護の伝統に強く結び付いているため、他の法域では必ずしもプラス評価にならず、場合によっては追加の説明が必要になる点です。
今見ているのは、Dusk が欧州のコンプライアンス経験を、他地域のライセンス保有機関が「プロトコルに接続する」ように迅速に参加できる再利用可能な技術アーキテクチャへと抽象化できるかどうかです。つまり、どの新しい法域に行くたびに、毎回まったく新しい法務のカスタマイズを経験する必要がある状態から脱することができるか。私が本当に気にしているのは、短期の NPEX の €300M 資産ではなく、長期的に DUSK のネットワーク効果が欧州の外へ広がるのか、それとも最終的に「コンプライアンスは最も厳しいが、資本の厚みが足りない」という囲いの中に閉じ込められてしまうのかです。