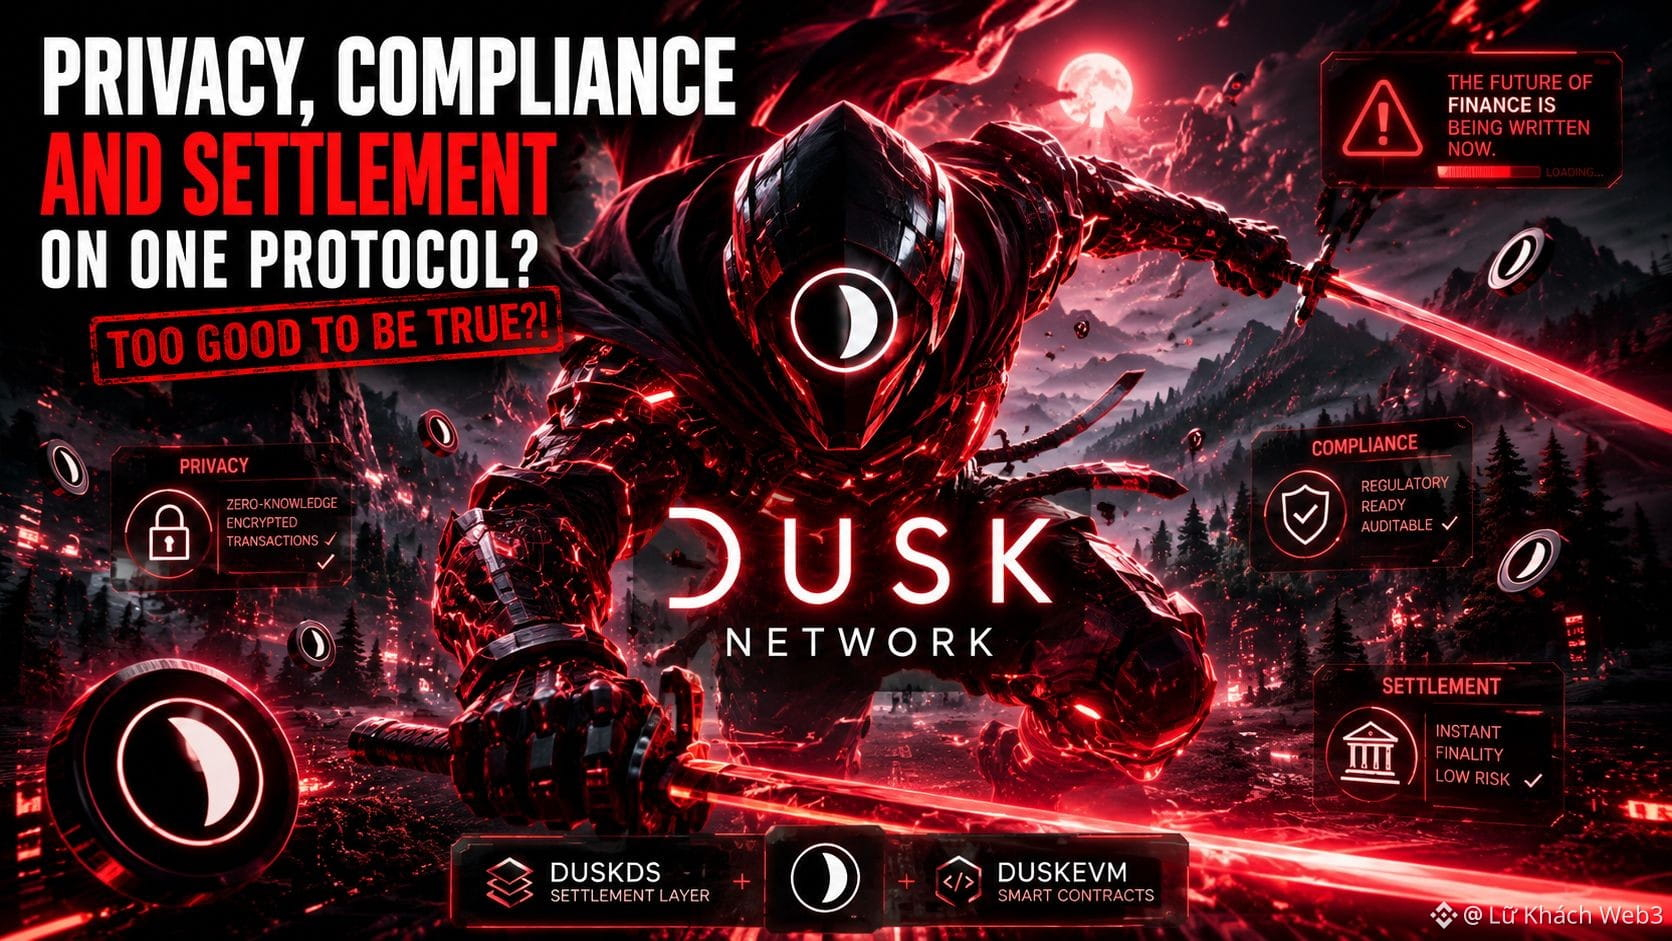
Duskのドキュメントを読んでいると、思わず立ち止まってしまう何かがあります。彼らは、プライバシー、コンプライアンス、そしてセトルメントを、まるでこの3つが切り離せないものであるかのように、同じスタックとして絶えず位置づけています。
Duskはregulated financeのためのL1を構築しています。DuskDSは、Succinct Attestationを通じて決定論的なfinalityを備えた、セトルメントとデータ可用性の層を担います。その上で、デュアル・トランザクション・モデルを採用しています。Phoenixはシールド(遮蔽)用、Moonlightはトランスペアレント用です。Citadelは選択的開示(selective disclosure)を提供します。DuskEVMとDuskVMは実行(execution)を行いますが、すべて同じベースにセトルします。
この3つをまとめることが、本当に技術的な要求から来ているのか、それともRWA(実世界資産)への布石のための位置づけなのかを確かめたくなりました。私はコアコンポーネントやトランザクション・モデルを読み、彼らが証券の発行およびセトルのワークフローをどう説明しているかと照合しました。
なるほど、アーキテクチャはモジュール化されているのに、プライバシーとコンプライアンスのロジックはセトルメント層のすぐ近くに押し込められているのです。PhoenixはZKを使って、監査パスを可能にしながらも、amountと参加者を隠します。コンプライアンスはアプリに後付けされるものではなく、finalityと並行して動くように設計されています。
待って、これは多分必須の法則というより、institutional workflow向けの実装上の選択肢にすぎないのではないでしょうか。ほかの多くのチェーンでは、プライバシーをL2やサイドシステムに分離し、セトルメントは公開のままにしています。Duskは、regulated assetsを狙っているからこそ、データの機密性とfinalityを同時に満たし、複数のシステム間でのハンドオフを避ける必要がある、と考えているのでしょう。
もっと広く見ると、業界では他のいくつかのRWAプロトコルでも同様のパターンが見られます。マーケティングは「privacy + compliance native」を強調しますが、実際の実行は依然として外部ライセンスや馴染みのあるツールに依存しています。
では、セトルメントにプライバシーをベース層に埋め込むことは本当に必要なのでしょうか。それとも、上位層が自律的に判断できるだけの、十分に良いインターフェースがあれば足りるのでしょうか?
#dusk $DUSK @Dusk $BTC
Duskはregulated financeのためのL1を構築しています。DuskDSは、Succinct Attestationを通じて決定論的なfinalityを備えた、セトルメントとデータ可用性の層を担います。その上で、デュアル・トランザクション・モデルを採用しています。Phoenixはシールド(遮蔽)用、Moonlightはトランスペアレント用です。Citadelは選択的開示(selective disclosure)を提供します。DuskEVMとDuskVMは実行(execution)を行いますが、すべて同じベースにセトルします。
この3つをまとめることが、本当に技術的な要求から来ているのか、それともRWA(実世界資産)への布石のための位置づけなのかを確かめたくなりました。私はコアコンポーネントやトランザクション・モデルを読み、彼らが証券の発行およびセトルのワークフローをどう説明しているかと照合しました。
なるほど、アーキテクチャはモジュール化されているのに、プライバシーとコンプライアンスのロジックはセトルメント層のすぐ近くに押し込められているのです。PhoenixはZKを使って、監査パスを可能にしながらも、amountと参加者を隠します。コンプライアンスはアプリに後付けされるものではなく、finalityと並行して動くように設計されています。
待って、これは多分必須の法則というより、institutional workflow向けの実装上の選択肢にすぎないのではないでしょうか。ほかの多くのチェーンでは、プライバシーをL2やサイドシステムに分離し、セトルメントは公開のままにしています。Duskは、regulated assetsを狙っているからこそ、データの機密性とfinalityを同時に満たし、複数のシステム間でのハンドオフを避ける必要がある、と考えているのでしょう。
もっと広く見ると、業界では他のいくつかのRWAプロトコルでも同様のパターンが見られます。マーケティングは「privacy + compliance native」を強調しますが、実際の実行は依然として外部ライセンスや馴染みのあるツールに依存しています。
では、セトルメントにプライバシーをベース層に埋め込むことは本当に必要なのでしょうか。それとも、上位層が自律的に判断できるだけの、十分に良いインターフェースがあれば足りるのでしょうか?
#dusk $DUSK @Dusk $BTC