#dusk $DUSK @Dusk
Duskのインシデント通知を、いつもの曖昧な「調査中です」といった文言を期待して読み進めました。けれど、そこで見つかったのは、じっくり向き合う価値のある違いでした。
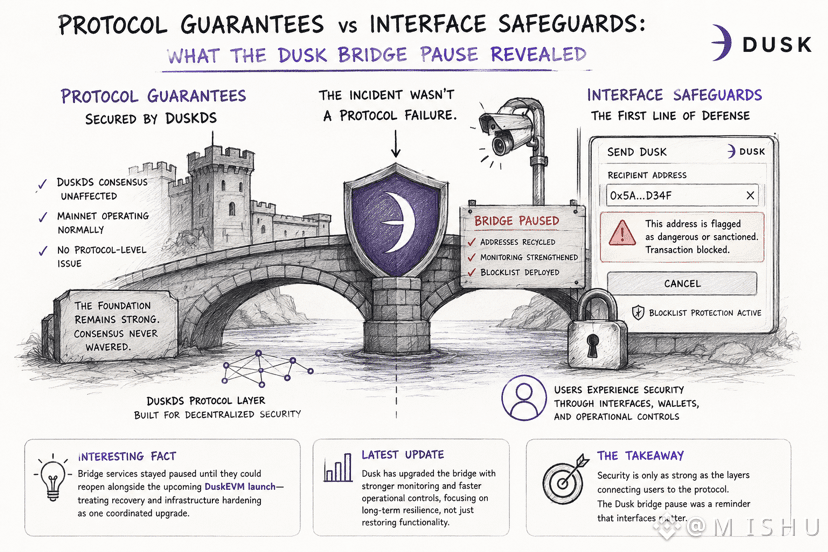
Duskは、チームが管理する運用ウォレットに紐づく異常なブリッジ活動を検知した際、ブリッジサービスを停止し、影響を受けたアドレスを再生成(リサイクル)し、既知の悪意ある、または制裁対象の送金先へ資金を送ろうとする前にユーザーへ警告するWebウォレットのブロックリストを展開しました。
それが面白いところです。
ブロックリストは、インターフェース上の安全装置です。これは、トランザクションに署名される前にユーザーを守るものです。DuskDSがプロトコル層で強制している仕組みではありません。
また、チームは同様に明確に、今回のインシデントはプロトコルレベルの失敗ではないと述べていました。コンセンサスは通常どおり稼働し、侵害が存在していたのはブリッジ周辺の運用インフラの中だけだったのです。
印象に残った細部があります。ブリッジサービスは、DuskEVMとともに再導入できるまで停止されたままだったことです。これにより、復旧とインフラの強化が、別々に「先に復旧して後でパッチ」するのではなく、単一のロールアウトとして実現されました。
もしプロトコルが決して失敗しなかったのに、ユーザーが実際にやり取りする保護がウォレットレベルの警告システムだったとしたら、セキュリティは本当にどこで体験されているのでしょう。プロトコルの中でしょうか、それともユーザーとプロトコルの間のインターフェースでしょうか?