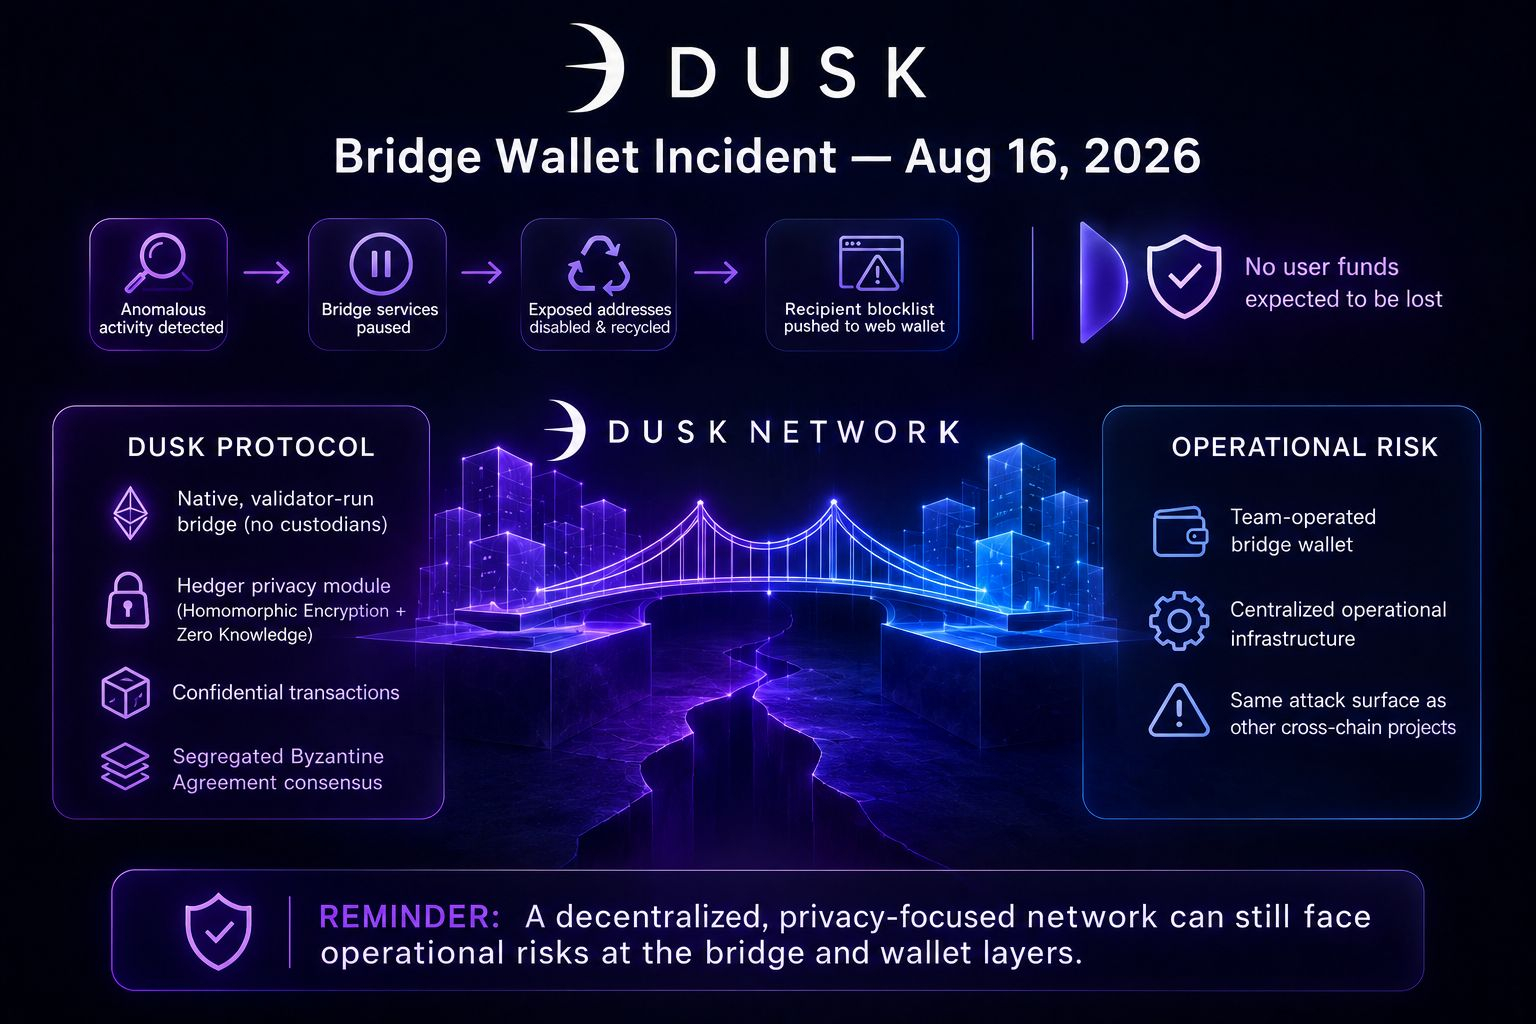
2026年8月16日、Dusk Networkの監視システムは、ブリッジ運用のためにチーム自身が管理していたウォレットに紐づく異常な挙動を検知しました。ブリッジサービスは停止され、露出していたアドレスの一部のバッチは無効化されて再利用のためにリサイクルされ、受取先のブロックリストがウェブウォレットにプッシュされることで、既知の危険またはフラグ付け済みの送信先に到達する前にユーザーへ警告できるようになりました。チームによれば、この期間中に発生した取引は少数で、フローの一部がBinanceの交換所に触れた時点で速やかに連携できたとのこと、またユーザー資金が失われる見込みはないとしています。私はこの説明に疑いを持つ理由はなく、DuskDS自体はプロトコルレベルでは影響を受けていません。
ここからが、腰を据えて考える価値のある部分です。Dusk Networkの売り文句の核はtrustlessやdecentralizedといった言葉にあります。さらに同社のドキュメントでは、より新しいDuskEVMブリッジはネイティブで、バリデーターが運用し、外部のカストディアンは不要だと説明されています。この新しいブリッジは、近づいているDuskEVMメインネットの下にあり、将来的にHedgerを通じて機密取引を運ぶことを意図した同じレイヤーに位置します。Hedgerは同型暗号とゼロ知識証明に基づく、そのプライバシーモジュールです。今回の8月のインシデントはそこで起きたのではありません。起きたのは、チームが運用していた古いブリッジ用ウォレットで、チェーン間ブリッジ運用に使われていたものです。これは、コンセンサスのルールの中に内在するというより、プロトコルの横に並存する種類の運用インフラです。この区別は確かに存在しますが、それでもなお、他の部分では分散化を売りにしているプロジェクトにおいて、中央集権的なリスクが入り込みやすい「まさにその継ぎ目」がここにあります。
私は、このインシデントがPhoenixのセキュリティ証明や、その下にあるチェーンのSegregated Byzantine Agreementのコンセンサスを損なうとは思いません。しかし、プライバシー重視でコンプライアンス指向のネットワークでも、資産をチェーン間で移すあらゆるプロジェクトと同様の運用上の攻撃対象領域(アタックサーフェス)を依然として抱えている、ということを素直に思い出させてくれます。そして、そのサーフェスは暗号がどれほどガッチリしていようと、独立して精査されるべきです。
@Dusk #dusk $DUSK
ここからが、腰を据えて考える価値のある部分です。Dusk Networkの売り文句の核はtrustlessやdecentralizedといった言葉にあります。さらに同社のドキュメントでは、より新しいDuskEVMブリッジはネイティブで、バリデーターが運用し、外部のカストディアンは不要だと説明されています。この新しいブリッジは、近づいているDuskEVMメインネットの下にあり、将来的にHedgerを通じて機密取引を運ぶことを意図した同じレイヤーに位置します。Hedgerは同型暗号とゼロ知識証明に基づく、そのプライバシーモジュールです。今回の8月のインシデントはそこで起きたのではありません。起きたのは、チームが運用していた古いブリッジ用ウォレットで、チェーン間ブリッジ運用に使われていたものです。これは、コンセンサスのルールの中に内在するというより、プロトコルの横に並存する種類の運用インフラです。この区別は確かに存在しますが、それでもなお、他の部分では分散化を売りにしているプロジェクトにおいて、中央集権的なリスクが入り込みやすい「まさにその継ぎ目」がここにあります。
私は、このインシデントがPhoenixのセキュリティ証明や、その下にあるチェーンのSegregated Byzantine Agreementのコンセンサスを損なうとは思いません。しかし、プライバシー重視でコンプライアンス指向のネットワークでも、資産をチェーン間で移すあらゆるプロジェクトと同様の運用上の攻撃対象領域(アタックサーフェス)を依然として抱えている、ということを素直に思い出させてくれます。そして、そのサーフェスは暗号がどれほどガッチリしていようと、独立して精査されるべきです。
@Dusk #dusk $DUSK