以前、金融市場におけるプライバシーとは、機密情報を一般の目から隠すことが主な意味だと思っていました。
しかしDuskを見れば見るほど、その定義は狭すぎると感じます。
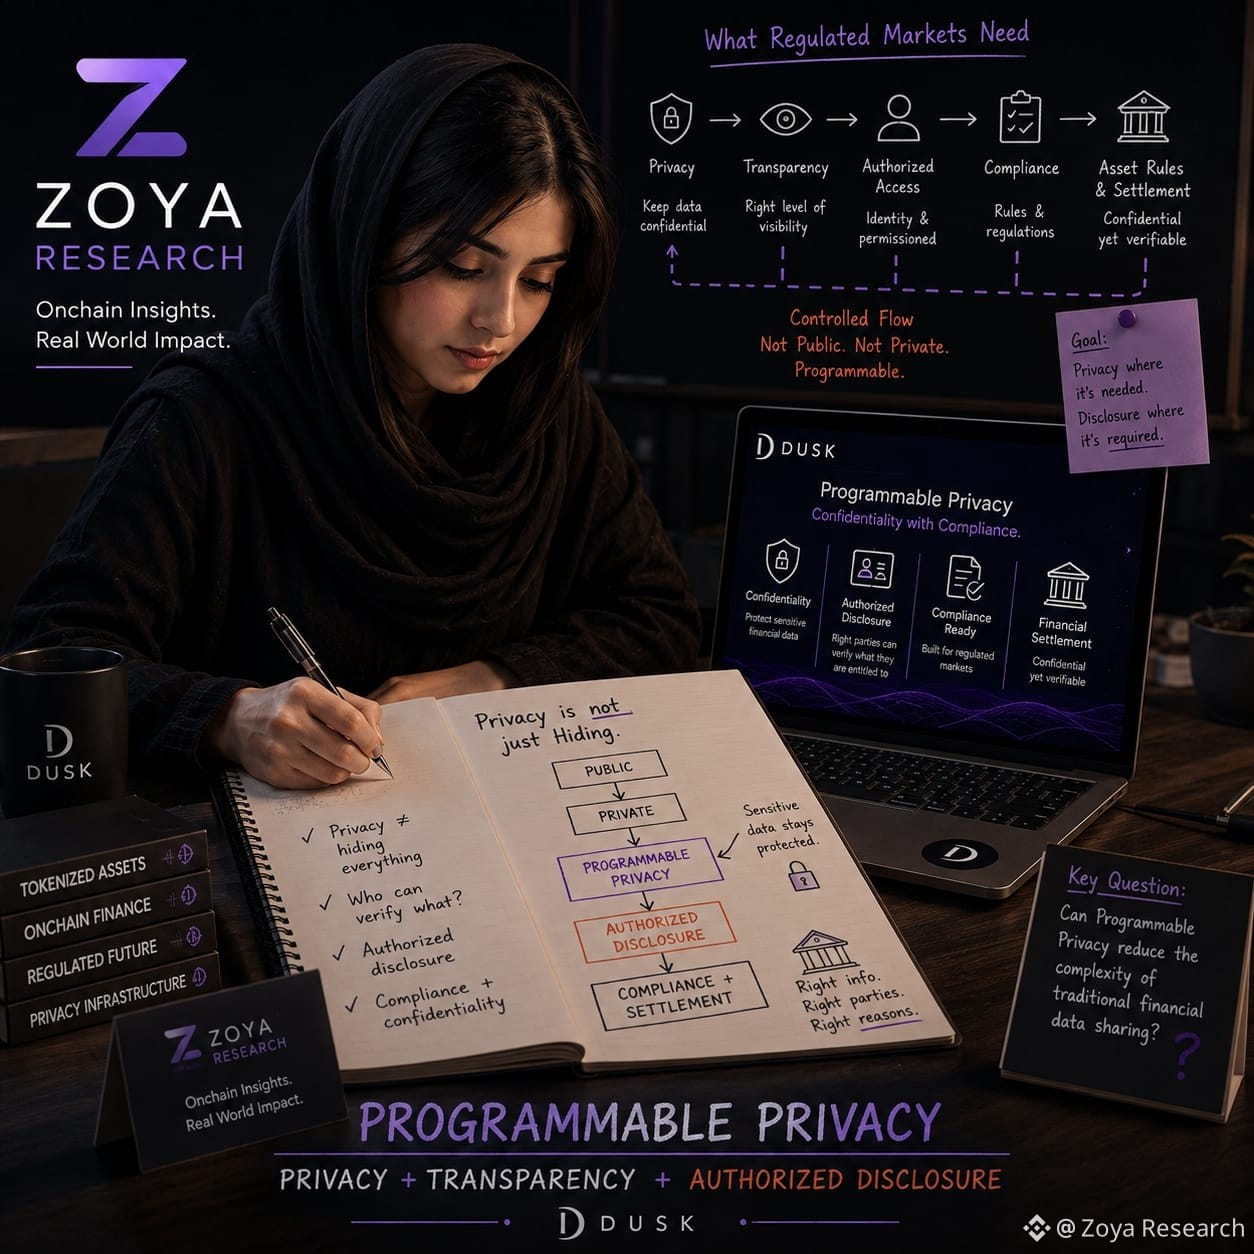
私の注目を引いたのは、プログラム可能なプライバシーという考え方です。機密情報は必要な場所では秘密に保ちつつ、認可された当事者が確認する必要があるときには、適切な情報を開示できるようにするものです。
この違いは、規制された市場において重要です。
金融アプリケーションは、必ずしもすべてのデータを誰にでも見える形にする必要はありません。必要なのは、権限を持つ当事者が、自分たちが確認する権利を持つ内容を確実に検証できることです。そして、その根底にある機密情報は保護されたままにします。
その結果、プライバシーは「公開」と「非公開」のスイッチのようなものというより、金融アプリケーションの動作の中に組み込めるもののように感じられます。
だからこそ、私にとってDuskのXSCアプローチは興味深いのです。それは、機密性がコンプライアンス志向の資産ルールや決済とどのように両立し得るのか、という問いを提起しています。
ただ、現実の機関のワークフローの中で、プログラム可能なプライバシーがどこまで可能なのか、私はまだ気になっています。
規制された市場が同時にプライバシー、透明性、そして認可された開示を必要とするなら、プログラム可能なプライバシーは、従来の金融データ共有の複雑さを本当に減らせるのでしょうか?
@Dusk $DUSK #dusk
しかしDuskを見れば見るほど、その定義は狭すぎると感じます。
私の注目を引いたのは、プログラム可能なプライバシーという考え方です。機密情報は必要な場所では秘密に保ちつつ、認可された当事者が確認する必要があるときには、適切な情報を開示できるようにするものです。
この違いは、規制された市場において重要です。
金融アプリケーションは、必ずしもすべてのデータを誰にでも見える形にする必要はありません。必要なのは、権限を持つ当事者が、自分たちが確認する権利を持つ内容を確実に検証できることです。そして、その根底にある機密情報は保護されたままにします。
その結果、プライバシーは「公開」と「非公開」のスイッチのようなものというより、金融アプリケーションの動作の中に組み込めるもののように感じられます。
だからこそ、私にとってDuskのXSCアプローチは興味深いのです。それは、機密性がコンプライアンス志向の資産ルールや決済とどのように両立し得るのか、という問いを提起しています。
ただ、現実の機関のワークフローの中で、プログラム可能なプライバシーがどこまで可能なのか、私はまだ気になっています。
規制された市場が同時にプライバシー、透明性、そして認可された開示を必要とするなら、プログラム可能なプライバシーは、従来の金融データ共有の複雑さを本当に減らせるのでしょうか?
@Dusk $DUSK #dusk