正直、これも読み飛ばしかけたんだけど、お知らせを見て思わず止まって二度読みした。
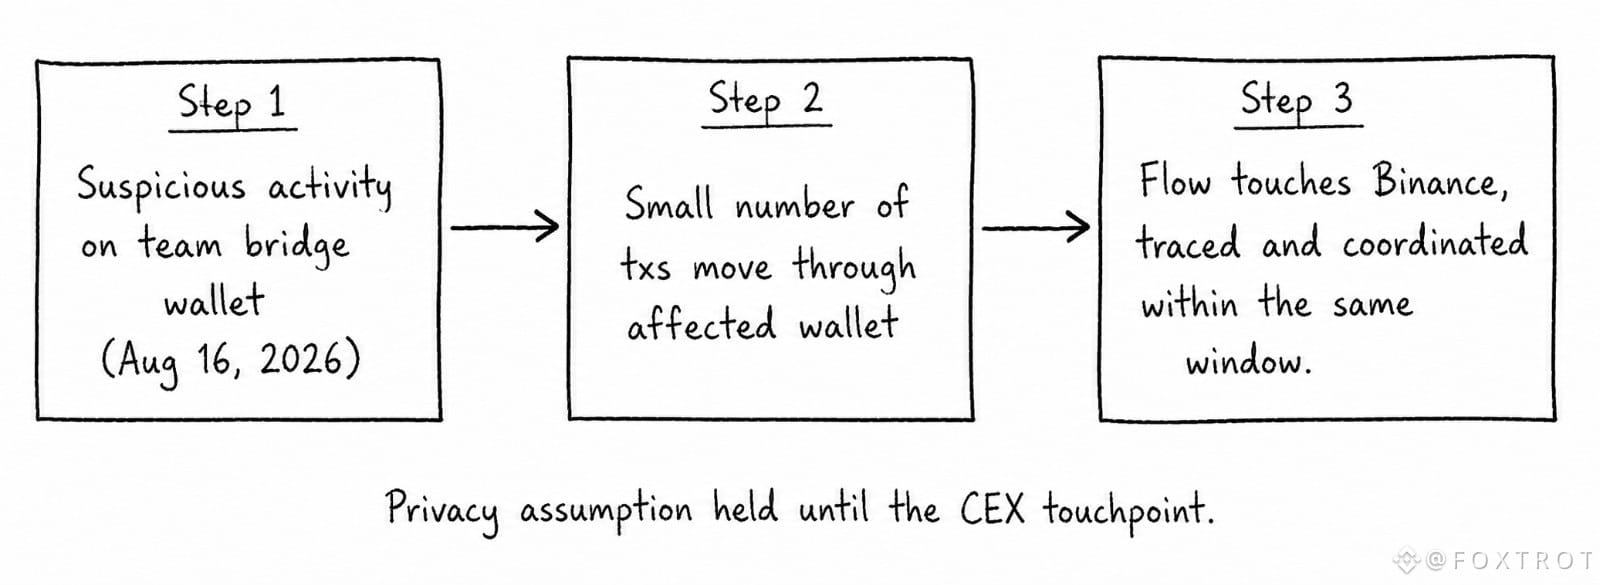
Dusk Foundationのプライバシー保護設計なら、変な取引はかなり後になるまでほぼ見えないんだろうと思ってた。ゼロ知識証明の売りって、要するにそういうことだよね。デフォルトで機密性が保たれるっていう。ところが8月16日のブリッジ事故に関する記録を見たら、影響を受けたウォレットでは、その期間中に少数の取引が行われていて、チームはすぐに検知し、その取引の流れの一部がBinanceに触れていたことを突き止め、ほぼ即座に連携していた。$DUSK #dusk
この取引パターンを見て、前提がひっくり返った。プライバシーを前提に設計されているからといって、追跡不能に設計されているわけじゃない。少なくとも、中央集権型の取引所に接続する部分はそうじゃない。資金がCEXの経路に入った途端、可視性はすぐに戻ってきた。正直、思っていたよりずっと早く。実際のところ「プライバシー」がどこにあるのか、そしてどこではまだ適用されないのか、考え直すきっかけになった。@Dusk
マーケティングの見せ方をもとにすっかり思い込んでいて、作業の途中でそっと考えを改めることになった。こういうの、ちょっと面倒ではあるけど、要約を流し読みするんじゃなくて自分で確認する意味でもあるんだよね。
Dusk上で何が本当にプライベートなのか、何が取引所に届くまでしかプライベートじゃないのか、その境界が実際どこにあるのかはまだよくわからない。誰かそこをちゃんと追跡した人いる?