#dusk $DUSK @Dusk
Duskのドキュメントを掘り下げて、「デフォルトでプライバシー、必要時に監査可能」というフレーズが、プロトコルのレベルでは実際に何を意味しているのか理解しようとしていました。あの文言は彼らのRWA資料のいたるところに出てくるので、誰が監査しているのかも知りたかったのです。
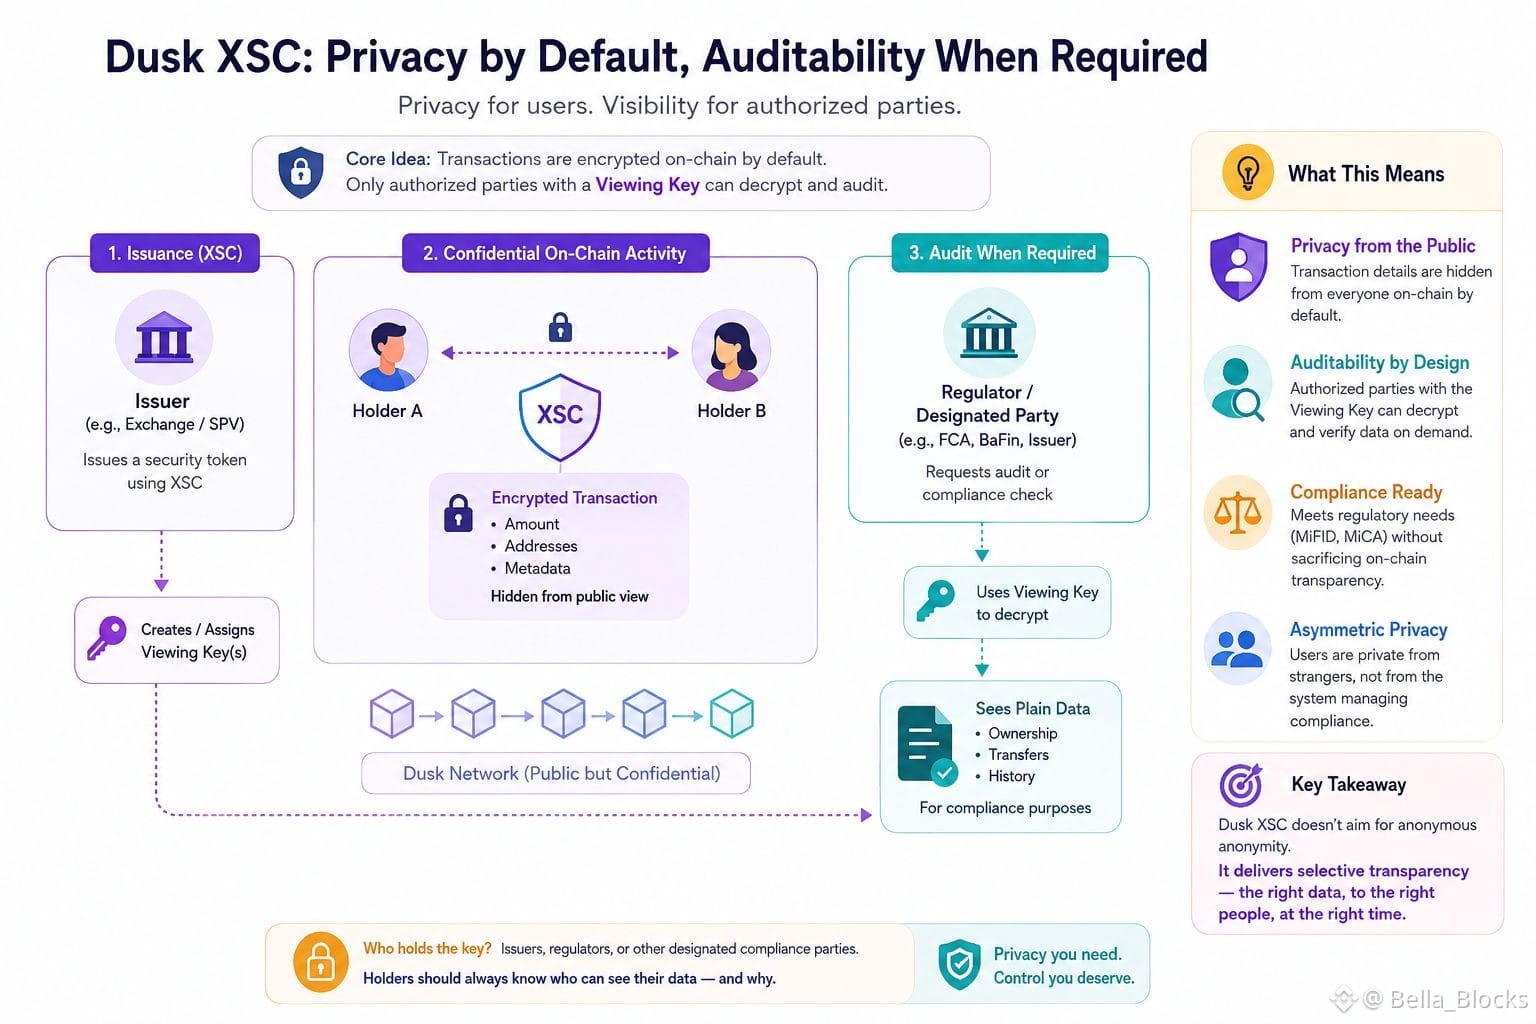
調べてみると、XSC標準にはコンプライアンス層に紐づくオプションのビューイングキーが組み込まれていました。つまり、XSC経由でセキュリティトークンが発行されると、発行者(または指定された規制当局)は、オンチェーン上で他の誰にも見えない取引の詳細を復号できるキーを保持できます。最初は、典型的なシールド型トランザクションのような完全なエンドツーエンドのプライバシーのことだと読んでしまったため、ドキュメントを2回読み返しました。けれど、それは違います。プライバシーは「一般公開からのもの」であって、「コンプライアンスルールを運用している相手からも隠される」ことを意味するとは限りません。
それは欠陥ではなく、むしろ全体の狙いです。MiFIDまたはMiCAに準拠したセキュリティトークンを作るには、誰かが要求に応じて保有と資金の流れを証明できる必要があります。ただし、プライバシー保証は設計上非対称になるということでもあり、ホームページ上で「confidential(機密)」と書かれているのを読んだだけで、プライバシーコインのような対称的な匿名性だと想像してしまう人には、その点が明確ではないと思います。
この仕組みが生むインセンティブは面白いです。発行者は、可視性を保てるからこそ、実際の有価証券をパブリックチェーンに載せることに安心感を持てます。ユーザーは、システムを運用して自分たちを管理する側からではなく、見知らぬ他者からプライバシーを得る、という構図です。さらに、「そのキーを誰が保有しているのか」を、実際にどれだけの保有者が把握しているのか? その点も聞いてみる価値があると思います。
Duskのドキュメントを掘り下げて、「デフォルトでプライバシー、必要時に監査可能」というフレーズが、プロトコルのレベルでは実際に何を意味しているのか理解しようとしていました。あの文言は彼らのRWA資料のいたるところに出てくるので、誰が監査しているのかも知りたかったのです。
調べてみると、XSC標準にはコンプライアンス層に紐づくオプションのビューイングキーが組み込まれていました。つまり、XSC経由でセキュリティトークンが発行されると、発行者(または指定された規制当局)は、オンチェーン上で他の誰にも見えない取引の詳細を復号できるキーを保持できます。最初は、典型的なシールド型トランザクションのような完全なエンドツーエンドのプライバシーのことだと読んでしまったため、ドキュメントを2回読み返しました。けれど、それは違います。プライバシーは「一般公開からのもの」であって、「コンプライアンスルールを運用している相手からも隠される」ことを意味するとは限りません。
それは欠陥ではなく、むしろ全体の狙いです。MiFIDまたはMiCAに準拠したセキュリティトークンを作るには、誰かが要求に応じて保有と資金の流れを証明できる必要があります。ただし、プライバシー保証は設計上非対称になるということでもあり、ホームページ上で「confidential(機密)」と書かれているのを読んだだけで、プライバシーコインのような対称的な匿名性だと想像してしまう人には、その点が明確ではないと思います。
この仕組みが生むインセンティブは面白いです。発行者は、可視性を保てるからこそ、実際の有価証券をパブリックチェーンに載せることに安心感を持てます。ユーザーは、システムを運用して自分たちを管理する側からではなく、見知らぬ他者からプライバシーを得る、という構図です。さらに、「そのキーを誰が保有しているのか」を、実際にどれだけの保有者が把握しているのか? その点も聞いてみる価値があると思います。