
#dusk $DUSK @Dusk
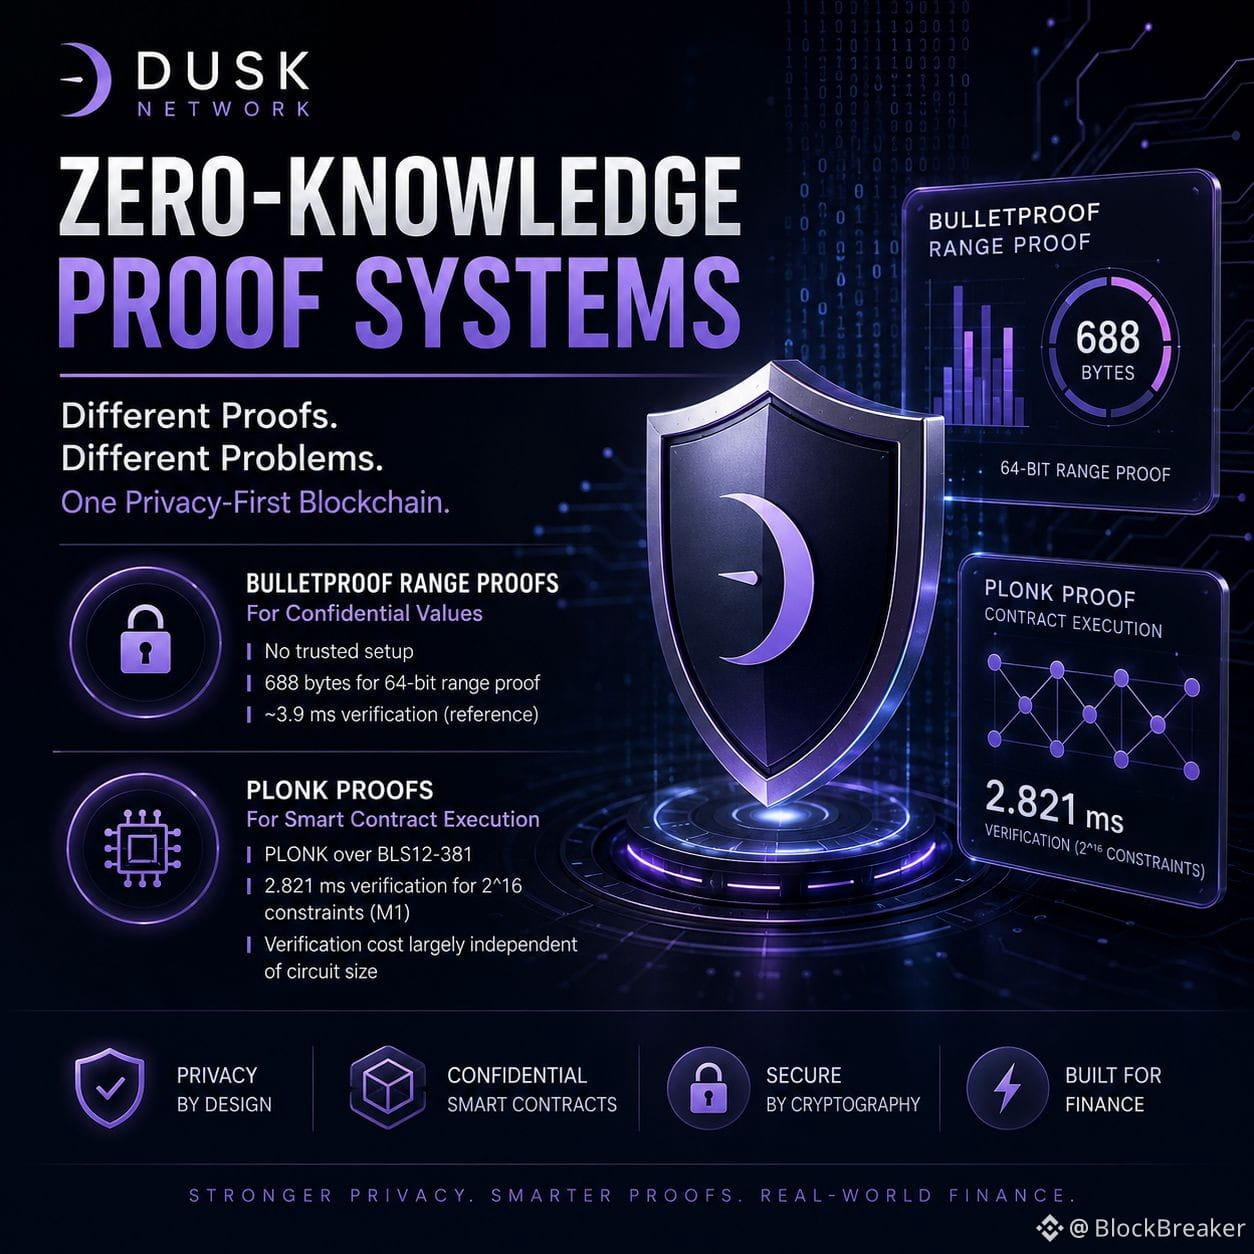
ゼロ知識証明システム:私がDuskに惹かれるのは、ZK証明を使っているからではありません。重要なのは、異なる証明システムが、金融ブロックチェーン内部のさまざまなボトルネックを解決できる点です。
Bulletproof形式のレンジ証明は、機密値にとって理にかなっています。これは、隠された金額が許容される範囲内に存在することを、その金額自体を公開せずに証明できます。また、信頼できるセットアップなしで実現できます。トレードオフは、証明する対象(ステートメント)の大きさに応じて、証明・検証コストが増大することです。
Duskの新しい方向性は、実行負荷のより多くをPLONKスタイルの証明へと移すものです。これは、一般的な「Duskはプライベートだ」という説明以上に重要な違いです。機密取引がプログラマブルな契約になると、問題は単に数値を隠すことではなくなり、状態遷移の一連がルールに従ったことを証明することになります。
そのとき、回路設計が生の証明サイズ以上に重要になってきます。小さな証明でも、生成にコストがかかる/監査が難しい/表現が不器用、というものは、柔軟な実行システムによって支えられた、少し大きめの証明よりも有用でないかもしれません。
また、より新しいPLONKバージョンに関する最近のDuskの開発は、安全性エンジニアリングの側面を無視できないものにしています。ZKシステムは、数学が健全だからといって安全なわけではありません。検証ロジック、コミットメントの結合(バインディング)、回路の制約、実装の詳細が、実際の攻撃面になり得ます。
ですので、私はDuskを次のように別の観点でベンチマークします:証明者の時間、検証者の時間、証明サイズ、回路の複雑さ、そして監査耐性——それらをまとめて。
興味深い問いは、DuskにZKがあるかどうかではありません。
重要なのは、機密な金融ロジックがより複雑になっていく中でも、その証明アーキテクチャが効率的で、プログラマブルで、そして信頼できる状態を保てるかどうかです。