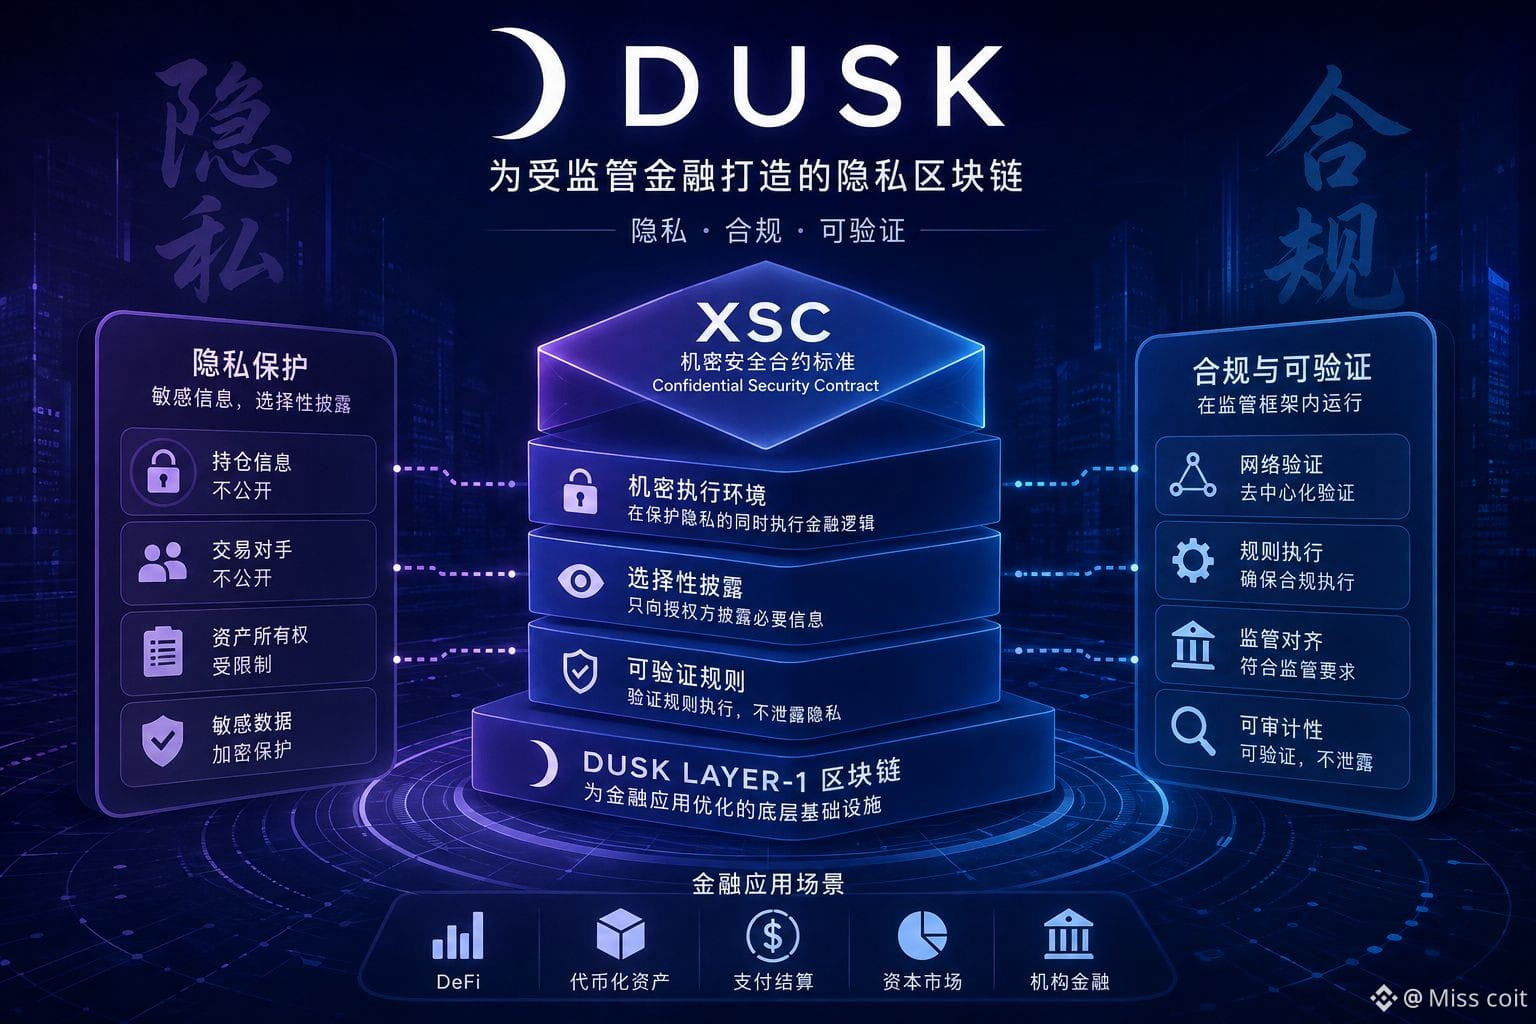
Duskについて深く調べれば調べるほど、本当の課題は金融取引をプライベートにすることだけではないと分かってきました。
より難しいのは、検証が必要な金融システムの中で、プライバシーを実際に機能させる方法です。
一見すると簡単そうに聞こえますが、実際には非常に複雑な設計上の課題をもたらします。
金融アプリケーションでは、すべての取引の詳細を常に公開できるとは限りません。保有資産、取引相手、資産の所有権、その他の機密情報は、公開を制限する必要があるかもしれません。
しかし、その正反対のやり方も機能しません。
何が起きたのかを誰も検証できなければ、機密性と呼ばれるものは、結局、別の形の不透明性にすぎなくなる可能性があります。
Duskのアーキテクチャが本当に興味深いと私が感じるのは、まさにこの点です。
そのLayer-1は金融アプリケーション向けに設計されており、Confidential Security Contract(XSC)標準は、開発者が機密スマートコントラクトを構築するための枠組みを提供します。中核となる考え方は、あらゆる情報を公開することなく、金融ロジックを実行できるようにすることです。
言い換えれば、重要なのは単にデータを隠すことではありません。
誰が何を知る必要があるのかを制御しながら、ネットワークが重要なルールを実行し、検証するために十分な情報を保つことです。
この点で、Duskのブロックチェーンにおけるプライバシーへの考え方は、より現実的だと感じます。
ただし、この設計には明らかなトレードオフもあります。
機密実行によって技術的な複雑さが増す可能性があります。開発者には適切なツールが必要ですし、アプリケーションはより複雑なセキュリティ上の前提のもとで動作することになります。また、機関が実際の金融活動をこの種のインフラに移すことを検討する前に、規制面での明確さも必要です。
そして、技術だけでは解決できない問題もあります。普及です。
Duskは機密性の高い金融アプリケーションを支えるアーキテクチャを構築できます。しかし、開発者や機関がそれを利用するだけの十分な理由が必要です。
ですから今、私があまり気にしていないのは、Duskがプライバシーを提供できるかどうかです。
私がより気にしているのは、規制下にある金融の未来に、本当にこのレベルのプライバシーが必要とされるのかということです。
プライバシーと検証可能性が、オンチェーン金融市場において最終的に同じくらい重要な要件になるなら、Duskのアーキテクチャ上の選択は大きな意味を持つかもしれません。
しかし、市場で十分な需要が生まれなければ、技術的には非常に興味深くても、実際の利用場面に乏しいものにとどまる可能性もあります。
#dusk $DUSK @Dusk