#ColdcardWalletLossesExceed$115M
インターネットに一度も接続されたことのないデバイスが、「オフライン」=自動的に「無敵」ではないことを証明しました。
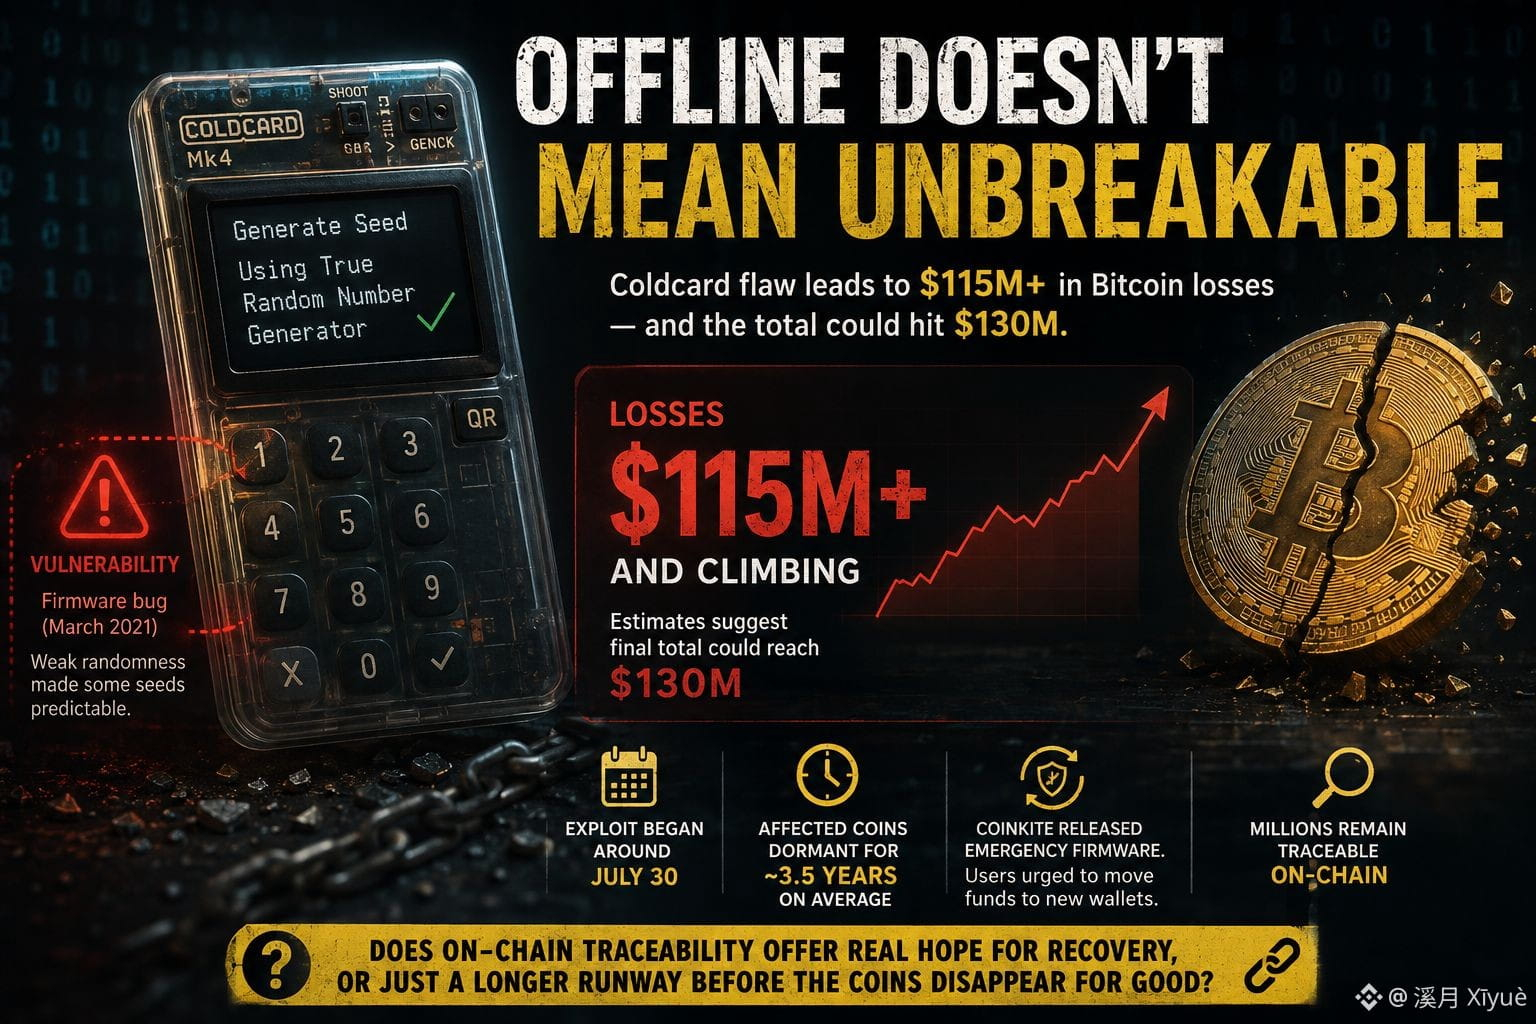
Coinkite が製造する人気のビットコイン・ハードウェアウォレット「Coldcard」にあるセキュリティ上の欠陥に関連した損失は、Galaxy Research によると 1億1,500万ドルを超え、なお増え続けています。中には、追跡が続くことで最終総額が1億3,000万ドルに達する可能性があるという推計もあります。この悪用は 7月30日頃に始まり、原因は2021年3月の5年前のファームウェア不具合にさかのぼります。コード上の見落としにより、一部のデバイスが、内蔵のハードウェア生成器ではなく、より弱く予測可能な乱数ソースを使ってウォレットのシードフレーズを生成してしまったのです。その結果、フィッシングやマルウェアによって盗まれるのではなく、数学的に推測可能な状態になった秘密鍵が一部発生しました。特に、攻撃の主な被害は長期間眠っていたウォレットで、影響を受けたコインは平均して約3年半もの間、手つかずでした。Coinkite はその後、緊急ファームウェアをリリースし、影響を受けたユーザーに対して、生成し直した新しいウォレットへ資金を移すよう呼びかけています。
この問題は単一のデバイスにとどまりません。コールドストレージは、オンライン攻撃面から切断されているため、自己管理(セルフカストディ)におけるセキュリティの金字塔として長く扱われてきました。今回の出来事は、鍵生成の背後にある乱数が、インターネットからの隔離と同じくらい重要であることを改めて思い出させるものです。ファームウェアの段階で埋め込まれた欠陥は、「オフライン」であることがどれほど強調されても、セキュリティを損なう可能性があります。
研究者が、盗まれたコインのかなりの割合がオンチェーンで追跡可能なままだと指摘するなかで、これは本当の回復の希望になるのか、それとも、最終的に手の届かないところへ移されるまでの“猶予期間”が長くなるだけなのでしょうか?
$EDEN $HEMI
$RED