新しいDeFiプロトコル、小さなチーム、大きな主張——その組み合わせが、特定の、そして概ね当然のステレオタイプを生んできた。ローンチ前の監査は急いで1回だけ出され、バグバウンティのページは主に見せかけのために存在し、さらにローンチ1年以内にヘッドライン級のエクスプロイトが発生したのに誰も気づかなかった。誰も本当のところ見ていなかったからだ。こうしたパターンが十分な頻度で繰り返されているため、新しい貸出(レンディング)プロトコルに対して懐疑的であることは、合理的なデフォルトの姿勢だ。
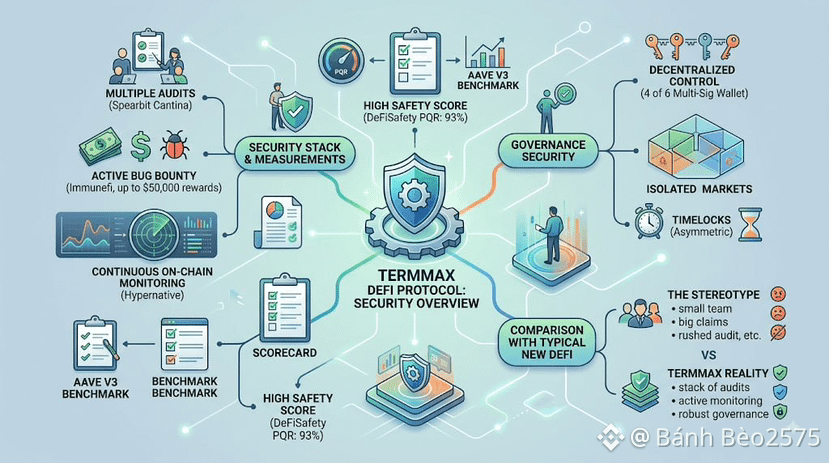
TermMaxは、そのステレオタイプの中にやや不自然に収まっている。というのも、実際に重要な「具体」で、そのパターンと一致していないからだ。このプロトコルは、ローンチ前の単発のレビューではなく、SpearbitのCantinaコンペを通じて複数ラウンドの監査を行い、Immunefiのアクティブなバグバウンティを保有し、重大な脆弱性の報酬が最大$50,000に達する。そしてそれらに加えて、Hypernativeの継続的なオンチェーン監視を重ね、時点のレビューだけに頼るのではなく、疑わしい挙動をリアルタイムで検知する。TermMaxはDeFiSafetyのPQRスコア93%を報告しており、チームはそれを、業界の多くがセキュリティのベンチマークとして扱うAave V3と明確に比較している。
ガバナンスのセキュリティも同様の扱いだ。重要な管理(アドミン)機能には4/6のマルチシグを採用し、問題がある担保ペアがプロトコル内の他のあらゆる市場へ連鎖しないよう、市場を隔離する。さらにリスクの高いパラメータ変更には非対称のタイムロックを設けている。これらは、DeFiレンディングで最も定評のある名前にとっては、特に珍しいことではない。しかし、2025年4月にローンチされたばかりのプロトコルであることを考えると、本当に珍しい。
積み重ねた監査と高い安全性スコアは、特定の種類の失敗が起きる確率を下げるが、リスクをゼロにはできない。TermMax自身のリスク開示が、それをはっきり示している。彼らがやっているのは、ステレオタイプがデフォルトで前提とする「新しく、精査されていない」枠からTermMaxを外し、その点を、年齢だけで若いプロトコルを切り捨てる前に意識しておく価値がある、ということだ。
@TermMax #TermMax
$BTW $STBL $STAR
TermMaxは、そのステレオタイプの中にやや不自然に収まっている。というのも、実際に重要な「具体」で、そのパターンと一致していないからだ。このプロトコルは、ローンチ前の単発のレビューではなく、SpearbitのCantinaコンペを通じて複数ラウンドの監査を行い、Immunefiのアクティブなバグバウンティを保有し、重大な脆弱性の報酬が最大$50,000に達する。そしてそれらに加えて、Hypernativeの継続的なオンチェーン監視を重ね、時点のレビューだけに頼るのではなく、疑わしい挙動をリアルタイムで検知する。TermMaxはDeFiSafetyのPQRスコア93%を報告しており、チームはそれを、業界の多くがセキュリティのベンチマークとして扱うAave V3と明確に比較している。
ガバナンスのセキュリティも同様の扱いだ。重要な管理(アドミン)機能には4/6のマルチシグを採用し、問題がある担保ペアがプロトコル内の他のあらゆる市場へ連鎖しないよう、市場を隔離する。さらにリスクの高いパラメータ変更には非対称のタイムロックを設けている。これらは、DeFiレンディングで最も定評のある名前にとっては、特に珍しいことではない。しかし、2025年4月にローンチされたばかりのプロトコルであることを考えると、本当に珍しい。
積み重ねた監査と高い安全性スコアは、特定の種類の失敗が起きる確率を下げるが、リスクをゼロにはできない。TermMax自身のリスク開示が、それをはっきり示している。彼らがやっているのは、ステレオタイプがデフォルトで前提とする「新しく、精査されていない」枠からTermMaxを外し、その点を、年齢だけで若いプロトコルを切り捨てる前に意識しておく価値がある、ということだ。
@TermMax #TermMax
$BTW $STBL $STAR