#dusk $DUSK @Dusk
多くのEVMプライバシー設計はZK証明から始まります。Duskは別のルートを選びました。
私はHedgerを掘り下げ続けましたが、面白いのは単に「プライベートトランザクション」なだけではありません。
Duskが、機密性のあるEVMの金融を実際に使えるものにしようとしている点です。
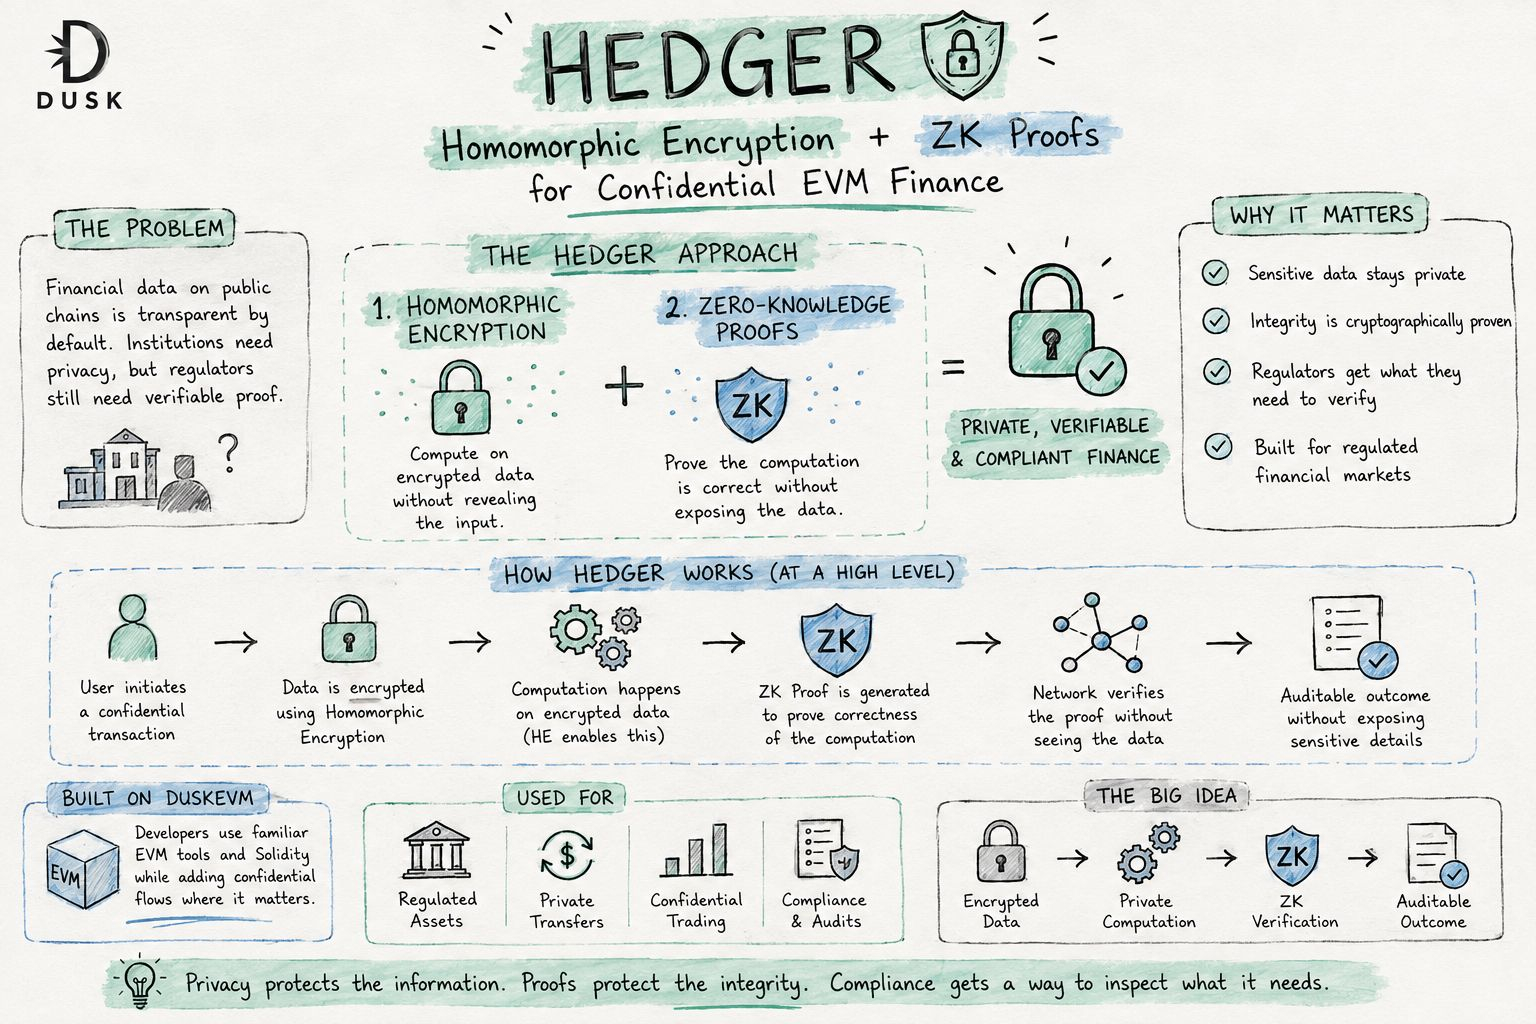
Hedgerは2つの暗号技術を組み合わせています:
→ 同形暗号(Homomorphic Encryption)により、暗号化された値のまま計算が行えるため、機微なデータを処理のためにさらす必要がありません。
→ ゼロ知識証明(Zero-Knowledge Proofs)により、ネットワークは基になる入力を明かさずに計算が正しいことを検証できます。
この組み合わせが重要なのは、金融のプライバシーは「すべてを隠す」こととは同じではないからです。
たとえば、規制された資産を売買する機関を考えてください。
その機関は、残高、ポジションの規模、送金額、そして取引の意図を誰にでも見せたくないかもしれません。
しかし規制当局は、ルールが守られたことを検証する手段を必要とします。
Hedgerはまさにそのギャップを狙っています。
そして、もう1つ私が重要だと感じた点があります:
HedgerはDuskEVM上で動作します。
そのため、開発者はEVM環境と馴染みのあるツールを使いながら、機密フローを「必要な場面で」追加できます。DuskはHedgerを、機密の所有・移転と監査可能なトランザクションに対応した、EVMアプリケーション向けのプライバシーエンジンだと説明しています。
だから私は、Hedgerを単なる別のプライバシー機能だとは見ていません。
より大きなアイデアは、
暗号化データ → プライベートな計算 → ZK検証 → 監査可能な結果。
規制対象の金融にとって、このアーキテクチャは「トランザクションはプライベートです」と言うだけよりも、はるかに魅力的です。
プライバシーは情報を守ります。
証明は完全性を守ります。
そしてコンプライアンスは、必要なものを検査できる手段を得ます。
私が最も注目しているのは、DuskのEVMアーキテクチャのこの部分です。