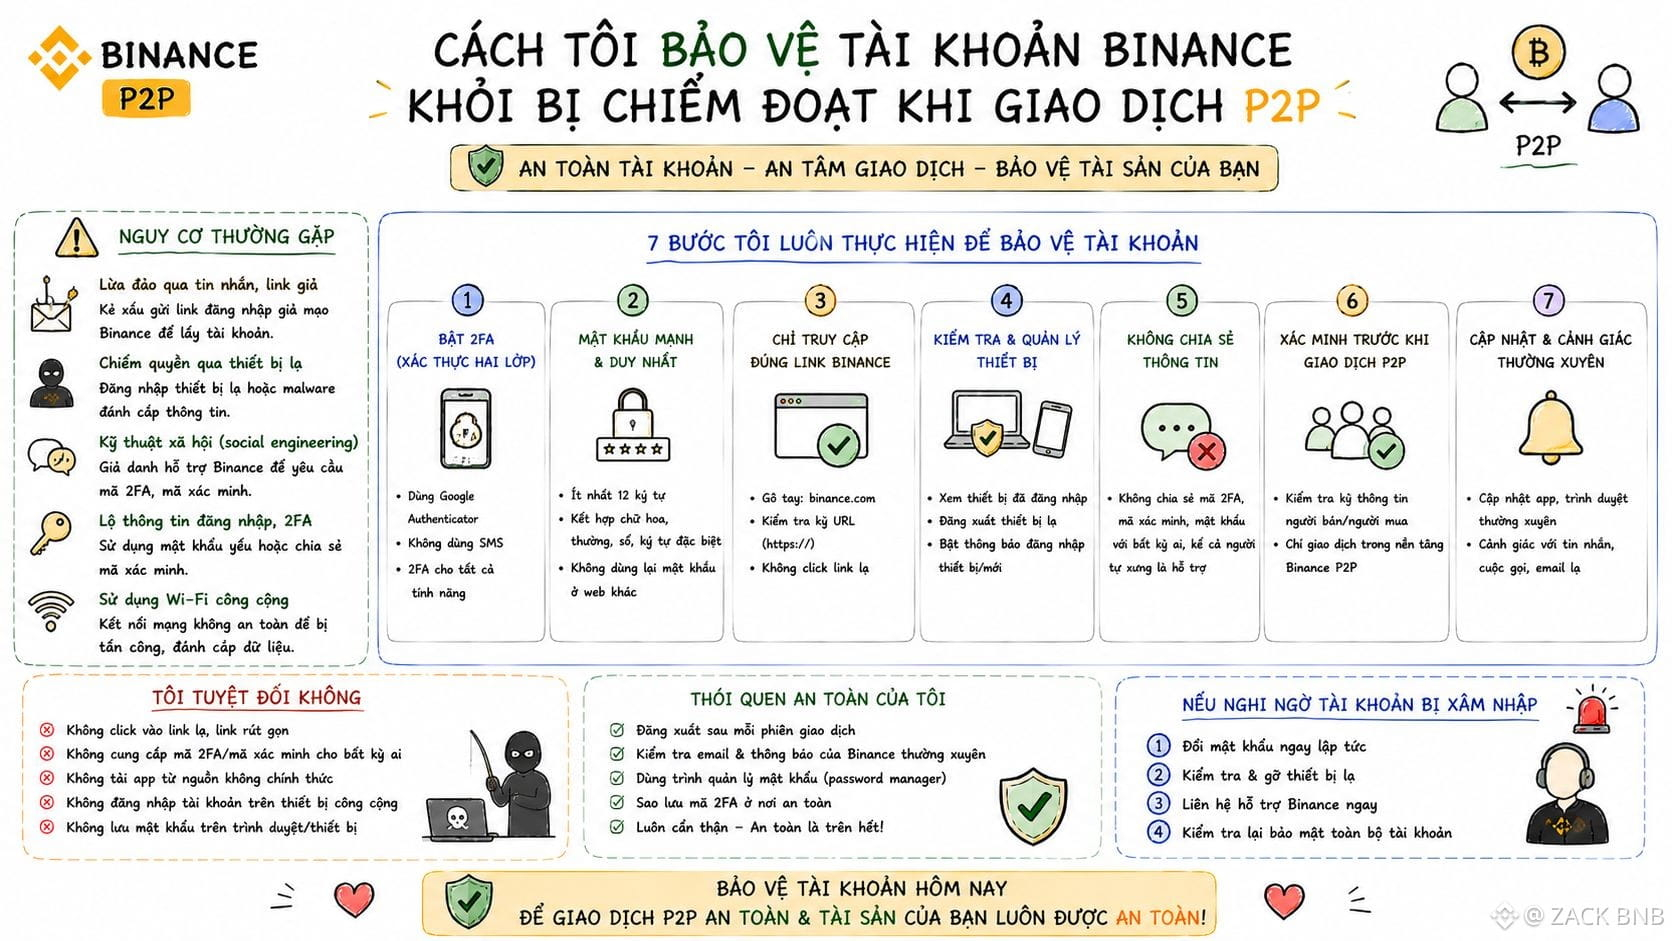
以前自分は「強力なパスワードさえあれば十分だ」と高をくくっていましたが、データを読んでみると英国ではSIMスワップが1年で最大1.055%まで増加していることが分かりました。
一方で、米国におけるSIMスワップによる暗号資産の被害は約2,840万ドルと報告されています。この数字の大きさを見て、SMS 2FAは完全にやめ、Google Authenticatorに切り替え、16文字のセットアップキーはスマホとは完全に切り離された場所に保管することにしました。
もう一つ自分が守っている習慣は、P2Pチャット内のリンクからBinanceにログインしないことです。2025年の最初の2か月だけでも、セキュリティ関係者はフィッシング攻撃を100万件以上確認しており、その多くは既製のフィッシング・アズ・ア・サービス(Phishing-as-a-Service)を使ったものです。
また、出金先アドレスのホワイトリスト化と、メールでのアンチフィッシングコードも有効にしています。というのも、最新のMFAは適切に使えば乗っ取りリスクを99%以上低減できますが、それはSMSではなく、フィッシング耐性のある種類を使う場合に限られるからです。
自分の考え方では、アカウント保護の層は、取引の習慣よりも常に一歩先であるべきです。
#binancep2pantoan @Binance Vietnam