
#dusk $DUSK @Dusk
フェニックスは、私にとって黄昏(Dusk)を見方を変えるきっかけをくれました。
私は、プライバシー・システムがしばしば逆方向に評価されていると思います。人々は「その取引は送信者、金額、送付先を隠せるのか」と尋ねます。私はむしろ、そのプライバシー層の下でシステムが何をしているのか、そして実際の利用が積み重なっていくとどうなるのかを問いたいです。
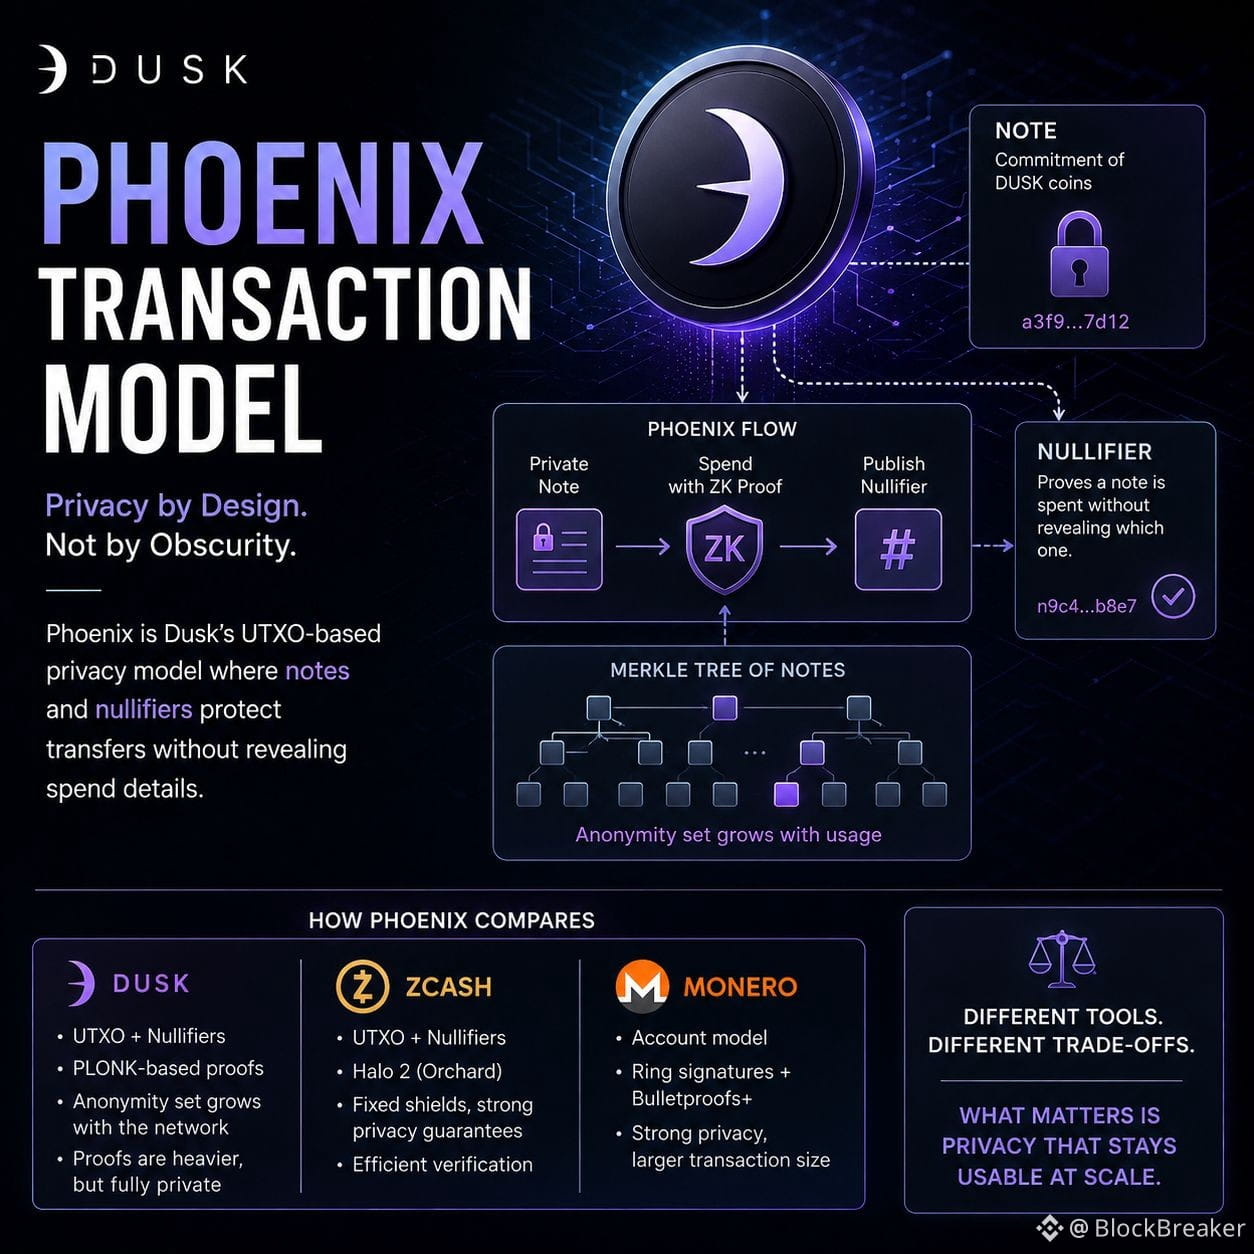
フェニックスはUTXO型のモデルを使っており、DUSKはプライベートなノートとして存在します。消費(spend)ではヌリファイアを公開して、どのノートだったのかを明かさずに、そのノートがすでに消費済みであることを証明します。この分離が重要なのは、消費時に選ばれる少数のデコイに依存するのではなく、ノートの履歴からプライバシー集合(privacy set)が広がり得るからです。
ここが、私が「通常の『Duskはプライベートだ』という売り文句」よりも、この設計のほうが面白いと感じるポイントです。
難しいのは効率です。
フェニックスは、全体を結びつけるためにゼロ知識証明を使っており、それによってモネロのようなリング署名+Bulletproofs+、あるいはZcashの新しいOrchard設計(Halo 2を使用)とは、エンジニアリング上のプロファイルがまったく異なります。
紙の上で暗号が一番強いのが勝者だ、とまでは私は思いません。
私は、そのプライバシーのコストを知りたいです。つまり、証明サイズ、証明時間、検証時間、そしてノート集合が大きくなっていくとそれらの指標がどう振る舞うのかです。
なぜなら、プロトタイプでは見事に機能するプライバシーがあるのは一つのことです。チェーンが何年分もの取引を抱えても、そのプライバシーが使い続けられるかどうか——それははるかに面白い試験だからです。