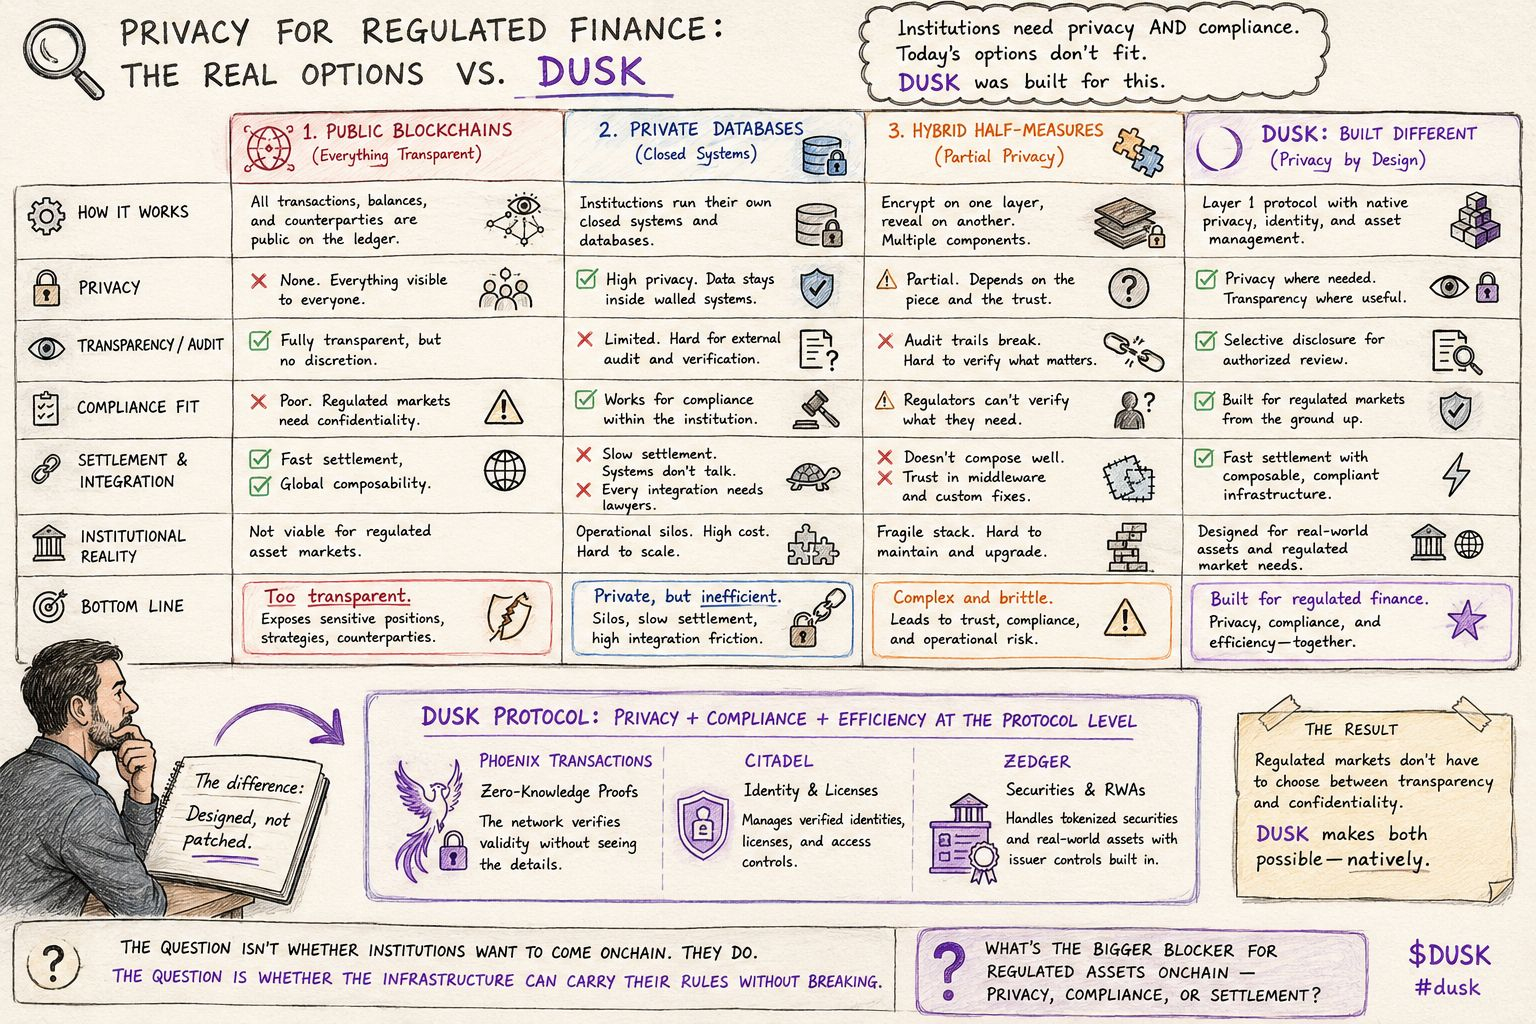
.私がほとんどの人が見落としがちな点として捉えているのは、オンチェーン上での規制資産を語る際の違いです。パブリック・ブロックチェーンではプライバシーは「機能」として扱われる一方で、@Dusk ではプライバシーは「要件」として扱われます。
イーサリアムやソラナでは、プライバシーは後から追加するものです。ある場所にはミキサー、別の場所には機密転送ツール。チェーン自体はデフォルトで透明です。あらゆるポジション、あらゆるカウンターパーティ、あらゆる残高が、見ようと思えば誰にでも見えます。それは許可不要のDeFiには機能します。しかし、開示が選択的で、監視の厳格さが法律で定義されている規制された証券の決済では機能しません。
Duskはそれを逆転させます。Phoenixトランザクションはデフォルトで機密です。ゼロ知識証明により、基礎となるデータを露出することなく正しさが検証されます。選択的開示によって、監査人や規制当局は自分たちが見る権利を持つ範囲を正確に確認でき、それ以上は見ません。上に「付け足す」プライバシーツールではなく、基盤レイヤーそのものがそれを前提に設計されています。
私の関心を引いたのは、これがNPEXとどうつながるかです。オランダのAFM規制を受けた取引所で、中小企業の株式や債券を扱っています。そうした場は、透明なチェーン上では運営できません。トレーダーは自分のポジションが公開されることを望みません。発行体は、競合他社にキャップテーブルを開かれたくありません。規制当局は、公開による露出は不要として監査可能性を求めています。Duskのアーキテクチャは、暗号業界が「受け入れるべきだ」と前提にしがちなものではなく、実際に規制された取引の場が必要としていることに整合しています。
自己批判:プライバシー技術は、規制当局がそれを受け入れる場合にのみ意味があります。ゼロ知識証明は、規制当局が彼らの認識する形式で生データを要求するなら役に立ちません。法的な受容は、技術的な能力に遅れます。
Duskのプライバシーモデルが、欧州の規制当局によって「準拠したインフラ」として扱われるのか、それとも機関が警戒し続ける「巧妙な暗号」として見なされるだけなのか、私はそれを見守っています。$DUSK #dusk